ใน SUSE Linux Enterprise Server 16.0 คู่มือการตั้งค่า Cockpit ฉบับปัจจุบัน ซึ่งเผยแพร่เมื่อวันที่ 8 ตุลาคม 2026 ยืนยันcockpitรูปแบบcockpit.socketหน่วย systemd และพอร์ต HTTPS เริ่มต้น 9090 ในการแก้ไขปัญหาคอนโซลที่เชื่อมต่อไม่ได้ ให้ตรวจสอบ DNS และการเข้าถึงก่อน จากนั้นตรวจสอบซ็อกเก็ต ไฟร์วอลล์ ใบรับรอง และบัญชี คำสั่งการติดตั้งเหล่านั้นเป็นคำสั่งเฉพาะสำหรับ SLES 16 สำหรับ SLES เวอร์ชันเก่ากว่า ให้ตรวจสอบคำแนะนำเกี่ยวกับแพ็กเกจและไฟร์วอลล์สำหรับเวอร์ชันนั้นก่อนติดตั้งหรือเปลี่ยนแปลงกฎ
โปรดใช้ตัวอย่างสมมติฐานนี้ตลอดทั้งบทความ: มายา ซึ่งเป็นผู้ดูแลระบบ เปิดเบhttps://cockpit-srv.example.net:9090ราว์เซอร์จากเวิร์กสเตชันของเธอ และเบราว์เซอร์หมดเวลา ตัวอย่างโฮสต์และที่อยู่หรือสถานะที่แสดงนั้นเป็นเพียงตัวอย่างประกอบ ไม่ใช่รายงานการทดสอบเซิร์ฟเวอร์จริง
1. แยกความผิดพลาดด้านชื่อหรือเครือข่ายออกจากความผิดพลาดด้าน Cockpit
เริ่มจากเวิร์กสเตชันของมายา ตรวจสอบว่าชื่อถูกต้อง จากนั้นทดสอบปลายทาง HTTPS โดยตั้งค่าหมดเวลาสั้นๆ:
getent ahosts cockpit-srv.example.net
curl -vI --connect-timeout 5 https://cockpit-srv.example.net:9090/
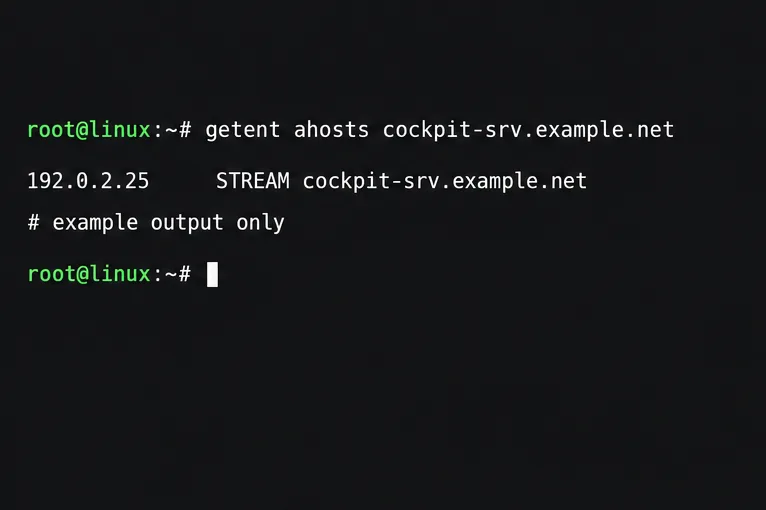 ผลลัพธ์ DNS ตัวอย่างใช้ที่อยู่เอกสารสงวนไว้ โปรดตรวจสอบชื่อโฮสต์และที่อยู่จริงในสภาพแวดล้อมของคุณเอง
หากการค้นหาชื่อล้มเหลวหรือส่งคืนที่อยู่เก่า ให้แก้ไขระเบียน DNS หรือตัวแก้ไขของไคลเอ็นต์ก่อนที่จะแก้ไข Cockpit หาก curl รายงานว่า “การเชื่อมต่อถูกปฏิเสธ” แสดงว่าโฮสต์ตอบกลับแล้ว แต่ไม่มีอะไรยอมรับการเชื่อมต่อบนพอร์ตนั้น หรือไฟร์วอลล์ปฏิเสธการเชื่อมต่ออย่างชัดเจน การหมดเวลาโดยทั่วไปบ่งชี้ถึงการรับส่งข้อมูลที่ถูกบล็อก ปัญหาการกำหนดเส้นทาง หรือไฟร์วอลล์ต้นทาง หาก curl ไปถึง TLS และรายงานคำเตือนเกี่ยวกับใบรับรอง แสดงว่ามีการรับส่งข้อมูลเครือข่ายมาถึง Cockpit ให้ตรวจสอบใบรับรองแทนที่จะเปิดพอร์ตเพิ่มเติม
ตรวจสอบให้แน่ใจว่า Maya ใช้ชื่อโฮสต์และเครือข่ายการจัดการที่ถูกต้อง โดยค่าเริ่มต้นคือ TCP 9090 แต่สามารถปรับแต่งได้ หากการเข้าถึงโดยตรงถูกจำกัด ให้ใช้เซิร์ฟเวอร์หลักของ Cockpit ที่ได้รับการอนุมัติเพื่อเข้าถึงโฮสต์รองผ่าน SSH แทนการเปิดพอร์ตอย่างกว้างขวาง
2. ตรวจสอบแพ็กเกจและซ็อกเก็ตบนเซิร์ฟเวอร์
ใช้ SSH หรือคอนโซลในเครื่องเพื่อตรวจสอบแพ็คเกจ Cockpit ที่ติดตั้งไว้ ซ็อกเก็ต systemd และตรวจสอบว่ามีอะไรกำลังรอรับการเชื่อมต่อบนพอร์ต 9090 หรือไม่:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
 คาดหวังว่า ผู้ใช้งาน
cockpit.socketจะยังคงตั้งใจฟังอยู่เสมอ แม้ว่าบริการ Cockpit แบบออนดีมานด์จะไม่ได้ใช้งานระหว่างเซสชันของเบราว์เซอร์ก็ตาม
Cockpit ใช้การเปิดใช้งานซ็อกเก็ตของ systemd: cockpit.socketรับการเชื่อมต่อจากเบราว์เซอร์และเริ่มต้นบริการเว็บเมื่อจำเป็น ดังนั้น สถานะว่างcockpit.serviceไม่ได้หมายความว่าล้มเหลวเสมอไป หากติดตั้ง Cockpit แล้ว แต่ซ็อกเก็ตไม่ทำงาน ให้เริ่มต้นและเปิดใช้งานซ็อกเก็ต:
sudo systemctl enable --now cockpit.socket
หากไม่พบแพ็กเกจใน SLES 16 เอกสารการติดตั้งของ SUSE จะระบุไว้ดังนี้sudo zypper in -t pattern cockpitอย่าคิดว่ารูปแบบดังกล่าวจะพร้อมใช้งานจากที่เก็บข้อมูลที่กำหนดค่าไว้สำหรับ SLES 15 หรือรุ่นอื่น ตรวจสอบข้อความซ็อกเก็ตและบริการด้วย:
sudo journalctl -u cockpit.socket -u cockpit.service -b --no-pager
หากซ็อกเก็ตรับฟังการเชื่อมต่อในเครื่อง แต่ Maya ยังคงหมดเวลา ให้ตรวจสอบไฟร์วอลล์และเส้นทางการเชื่อมต่อ หากไม่รับฟังการเชื่อมต่อ ให้แก้ไขข้อผิดพลาดของแพ็กเกจหรือซ็อกเก็ตในบันทึกเหตุการณ์
3. อนุญาตการเข้าถึงผ่านโซนไฟร์วอลล์ที่ถูกต้อง
บน SLES 16 ที่เปิดใช้งาน firewalld ให้ระบุโซนที่ใช้งานอยู่ก่อน จากนั้นตรวจสอบบริการที่ได้รับอนุญาตในโซนนั้น:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --zone=ZONE --list-services
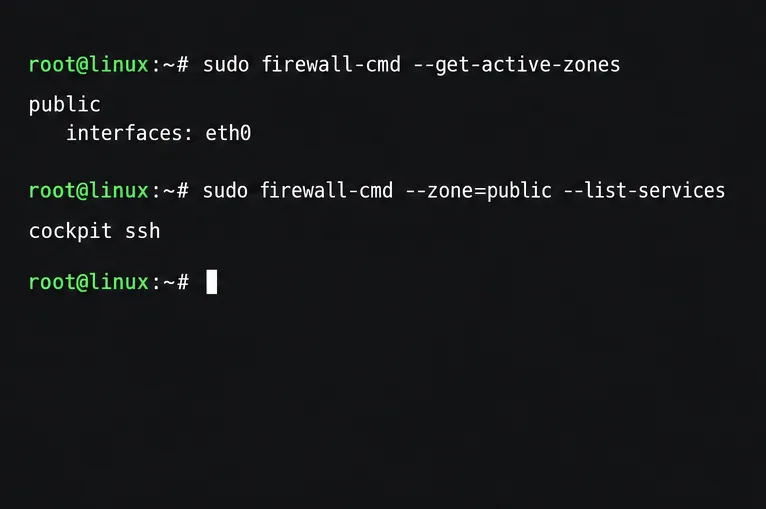 ตรวจสอบโซนที่ใช้งานอยู่จริงและบริการต่างๆ ในโซนนั้นก่อนที่จะเปลี่ยนแปลงไฟร์วอลล์ของโฮสต์ โซนสาธารณะที่แสดงอยู่นั้นเป็นเพียงตัวอย่างเท่านั้น
แทนที่ZONEด้วยโซนที่เชื่อมต่อกับอินเทอร์เฟซการจัดการ หากไม่มี Cockpit และโซนนั้นมีไว้สำหรับการเข้าถึงการดูแลระบบที่เชื่อถือได้ ให้เพิ่มบริการ Cockpit และโหลดกฎใหม่:
sudo firewall-cmd --zone=ZONE --add-service=cockpit --permanent
sudo firewall-cmd --reload
sudo firewall-cmd --zone=ZONE --query-service=cockpit
กฎนี้มีผลต่อทุกแหล่งที่มาที่ได้รับอนุญาตในโซนนั้น ดังนั้นควรจำกัดโซนการจัดการไว้เฉพาะเครือข่ายของผู้ดูแลระบบ ตรวจสอบกลุ่มความปลอดภัยบนคลาวด์, ACL ของเครือข่าย, นโยบาย VPN และไฟร์วอลล์ต้นทางสำหรับ TCP 9090 ด้วยเช่นกัน
คู่มือ SLES 16 Cockpit ของ SUSE ยังได้ระบุถึงการรีเฟรชcockpit-selinux-policiesและการรีสตาร์ทcockpit.socketซึ่งเป็นส่วนหนึ่งของการตั้งค่าไฟร์วอลล์ด้วย หากคุณใช้ SLES 16 และพบว่านโยบายแพ็กเกจ/ซ็อกเก็ตหรือ SELinux ดูไม่สอดคล้องกันหลังจากทำตามขั้นตอนไฟร์วอลล์แล้ว ให้ใช้คำสั่งจากคู่มือ SUSE ที่เกี่ยวข้อง:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
อย่าใช้ขั้นตอนการติดตั้งแพ็กเกจนี้กับ SLES เวอร์ชันอื่นโดยไม่ตรวจสอบคำแนะนำการติดตั้งแพ็กเกจของเวอร์ชันนั้นก่อน หากมีการจำกัดการเข้าถึงพอร์ตโดยตรง ให้ใช้โฮสต์หลักของ Cockpit ที่ได้รับการอนุมัติ และเชื่อมต่อกับเป้าหมายในฐานะเซิร์ฟเวอร์รองผ่าน SSH แทนการขยายขอบเขตไฟร์วอลล์ของเป้าหมาย
4. แก้ไขปัญหาคำเตือน TLS และการปฏิเสธการเข้าสู่ระบบ
เปิด Cockpit ผ่าน HTTPS: https://cockpit-srv.example.net:9090บน SLES 16 นั้น Cockpit จะสร้างใบรับรองแบบลงนามด้วยตนเองหากไม่มีการติดตั้งไว้ คำเตือนจากเบราว์เซอร์เกี่ยวกับผู้ออกใบรับรองที่ไม่รู้จักหรือชื่อไม่ตรงกันนั้นเป็นหลักฐานของปัญหาความน่าเชื่อถือหรือตัวตนของ TLS ไม่ใช่หลักฐานว่าการเชื่อมต่อ TCP ล้มเหลว อย่าปิดใช้งานการตรวจสอบใบรับรองของเบราว์เซอร์เพื่อเป็นการแก้ไขปัญหาอย่างถาวร
 คำสั่งที่แสดงนี้ตรวจสอบว่า Cockpit จะใช้ใบรับรองใด ภาพประกอบนี้ไม่ได้อ้างถึงผลการตรวจสอบ
ตรวจสอบใบรับรองที่ Cockpit เลือกไว้โดยใช้คำสั่งที่ระบุไว้ในเอกสารของ SUSE:
sudo /usr/libexec/cockpit-certificate-ensure --check
SLES 16 โหลดใบรับรองจากไฟล์/etc/cockpit/ws-certs.d; คีย์ส่วนตัวที่ตรงกันจะใช้ชื่อไฟล์พื้นฐานเดียวกันโดยมี.keyส่วนต่อท้าย สำหรับเซิร์ฟเวอร์ที่มีการจัดการ ให้ติดตั้งใบรับรองที่มีชื่อทางเลือกของหัวเรื่องตรงกับชื่อโฮสต์ที่ Maya ป้อน รวมถึงห่วงโซ่ระดับกลาง และทำให้เวิร์กสเตชันเชื่อถือ CA ที่ออกใบรับรองนั้น หาก curl เข้าถึงบริการได้ แต่รายงานว่าเป็นใบรับรองที่ลงนามด้วยตนเอง ให้แก้ไขความเชื่อถือหรือปรับใช้ใบรับรองที่เหมาะสมแทนการเปลี่ยนแปลงไฟร์วอลล์
Cockpit ใช้ข้อมูลประจำตัวบัญชีปกติของเซิร์ฟเวอร์ ไม่จำเป็นต้องใช้รหัสผ่าน Cockpit แยกต่างหาก ในการติดตั้ง SLES ใหม่rootการเข้าสู่ระบบด้วยรหัสผ่านจะถูกปิดใช้งานโดยค่าเริ่มต้น หาก Maya เข้าถึงหน้าเข้าสู่ระบบได้ แต่ไม่สามารถลงชื่อเข้าใช้ในฐานะ root ได้ ให้ใช้บัญชีปกติที่ได้รับอนุญาตแทนการเปิดใช้งานการเข้าสู่ระบบด้วยรหัสผ่าน root เพื่อแก้ไขปัญหา Cockpit เท่านั้น จากนั้นการดำเนินการของผู้ดูแลระบบสามารถใช้เส้นทางสิทธิ์ที่ได้รับอนุญาตของบัญชีนั้นได้
ตรวจสอบเส้นทางทั้งหมด
โหลด URL HTTPS ใหม่จากเวิร์กสเตชันของมายา ตรวจสอบว่า DNS ส่งคืนเซิร์ฟเวอร์ที่ต้องการ พอร์ต TCP 9090 สามารถเข้าถึงได้ ใบรับรองตรงกันและเชื่อถือได้ และบัญชีที่ได้รับอนุญาตสามารถลงชื่อเข้าใช้ได้ หากการฟังในเครื่องทำงานได้ แต่การร้องขอจากระยะไกลหมดเวลา ให้แจ้งที่อยู่ พอร์ต และเวลาทดสอบทั้งสองอย่างแก่ทีมเครือข่าย
เอกสารอ้างอิงล่าสุดของ SUSE สำหรับรายละเอียดการติดตั้ง ไฟร์วอลล์ ใบรับรอง และการตรวจสอบสิทธิ์ คือคู่มือการดูแลระบบ SLES 16.0 Cockpitซึ่งเผยแพร่เมื่อวันที่ 8 ตุลาคม 2026 สำหรับพฤติกรรมทั่วไปของ HTTPS และใบรับรองใน Cockpit เวอร์ชันต่างๆ โปรดดูคู่มือ Cockpit SSL/TLSความพร้อมใช้งานของแพ็กเกจและการรวมเข้ากับไฟร์วอลล์นั้นขึ้นอยู่กับแต่ละเวอร์ชัน








