ในการซิงค์บัญชี LDAP หรือ Microsoft Active Directory กับ ONLYOFFICE DocSpace ให้เปิดใช้งานการตรวจสอบสิทธิ์ LDAP ในการตั้งค่า > การผสานรวม > การตั้งค่า LDAP ป้อนการเชื่อมต่อไดเร็กทอรีและพารามิเตอร์การค้นหา จากนั้นบันทึกและยืนยันการนำเข้า เปิดใช้งานการซิงค์อัตโนมัติหลังจากนั้น เพื่อให้การเปลี่ยนแปลงไดเร็กทอรีส่งไปยัง DocSpace อย่างต่อเนื่องโดยไม่ต้องตั้งค่าเริ่มต้นซ้ำ
ขั้นตอนการตั้งค่านี้ใช้กับการเชื่อมต่อ LDAP ของ DocSpace ไม่ใช่กับเซิร์ฟเวอร์แก้ไขเอกสาร ONLYOFFICE Docs แบบสแตนด์อโลน สำหรับ ONLYOFFICE Workspace การตั้งค่าที่เทียบเท่ากันจะอยู่ภายใต้ แผงควบคุม > การตั้งค่าพอร์ทัล > LDAP ตามเอกสาร ONLYOFFICE ฉบับปัจจุบันที่ตรวจสอบในเดือนตุลาคม 2026 LDAP เป็นฟีเจอร์ทางธุรกิจแบบชำระเงินในบริการ DocSpace SaaS โปรดตรวจสอบความสามารถของเวอร์ชันที่คุณติดตั้งเองแยกต่างหาก ดูข้อมูลอ้างอิง LDAP อย่างเป็นทางการของ DocSpace และคำแนะนำเซิร์ฟเวอร์ Workspace
วางแผนนำเข้าไดเร็กทอรีขนาดเล็กก่อน
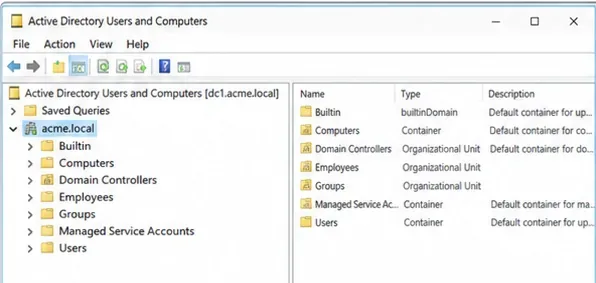
ตัวอย่างสถานการณ์: บริษัท Acme Corp มีโดเมน Active Directory ชื่อ `< acme.localชื่อโดเมน>` ผู้ดูแลระบบไอทีต้องการบัญชี DocSpace สำหรับพนักงานแต่ละคนในหน่วยองค์กร (OU) "พนักงาน" โดยอาจนำเข้ากลุ่มความปลอดภัยจากหน่วยองค์กร "กลุ่ม" แยกต่างหาก ชื่อ เส้นทาง และตัวอย่างบัญชีด้านล่างเป็นค่าการกำหนดค่าสมมติ ไม่ใช่ผลลัพธ์จากสภาพแวดล้อมที่ใช้งานจริง
ก่อนที่จะใช้งาน DocSpace โปรดตรวจสอบให้แน่ใจว่าเซิร์ฟเวอร์สามารถเชื่อมต่อกับตัวควบคุมโดเมนได้ กำหนดว่าต้องรวมบัญชีใดบ้าง และจัดเตรียมบัญชีไดเร็กทอรีที่มีสิทธิ์อ่านอย่างเดียว ใช้ข้อมูลประจำตัวบริการแบบอ่านอย่างเดียวโดยเฉพาะ แทนที่จะใช้ผู้ดูแลระบบโดเมน บันทึกชื่อที่ระบุตำแหน่งไดเร็กทอรี (LDAP distinguished names หรือ DNs) ที่แน่นอน รวมถึงคุณลักษณะการเข้าสู่ระบบและอีเมลที่ใช้ใน Active Directory อยู่แล้ว
ตัวอย่างโครงสร้าง Active Directory ช่วยในการระบุฐานข้อมูลการค้นหาพนักงานและกลุ่มก่อนนำเข้าบัญชี ฐานการค้นหาตัวอย่างของ Acme คือOU=Employees,DC=acme,DC=local. การเริ่มต้นที่ OU นี้จะช่วยลดโอกาสในการนำเข้าบัญชีบริการหรือผู้ใช้ที่ไม่เกี่ยวข้อง สำหรับพอร์ทัลที่มีอยู่ซึ่งมีผู้ใช้หรือเอกสาร ให้สร้างการสำรองข้อมูลที่เหมาะสมและตรวจสอบขั้นตอนการกู้คืนก่อนที่จะเปลี่ยนตัวกรอง LDAP: ONLYOFFICE เตือนว่าการเปลี่ยนแปลงการตั้งค่าการค้นหาเซิร์ฟเวอร์ ผู้ใช้ หรือกลุ่มอาจส่งผลกระทบต่อบัญชีที่นำเข้าก่อนหน้านี้และข้อมูลของพวกเขา โปรดตรวจสอบเอกสารการสำรองข้อมูลและการกู้คืน
เชื่อมต่อ DocSpace กับไดเร็กทอรี
1. เปิดการตั้งค่า LDAP และเปิดใช้งานการตรวจสอบสิทธิ์
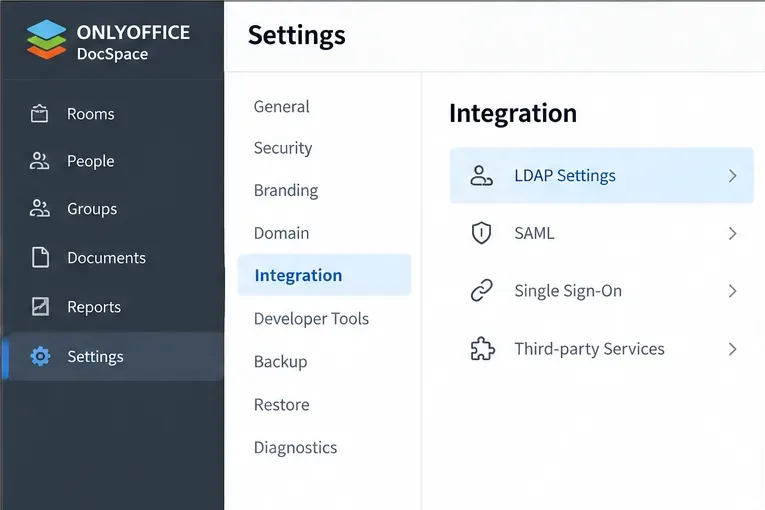
ลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบ DocSpace จากเมนูตัวเลือกด้านล่างซ้าย เลือกการตั้งค่า จากนั้นเปิดการผสานรวม > การตั้งค่า LDAP เปิดใช้งานการตรวจสอบสิทธิ์ LDAP หากแบบฟอร์มการกำหนดค่าถูกยุบ ให้ใช้แสดง เพื่อขยาย อย่าสับสนหน้าลงชื่อเข้าใช้ครั้งเดียว SAML ที่แยกต่างหากกับการซิงโครไนซ์ LDAP
เปิดส่วนการผสานรวม (Integration) และเลือกการตั้งค่า LDAP ใน DocSpace ก่อนที่จะเปิดใช้งานการตรวจสอบสิทธิ์ไดเร็กทอรี 2. เลือกการขนส่ง LDAP ที่ได้รับการป้องกัน
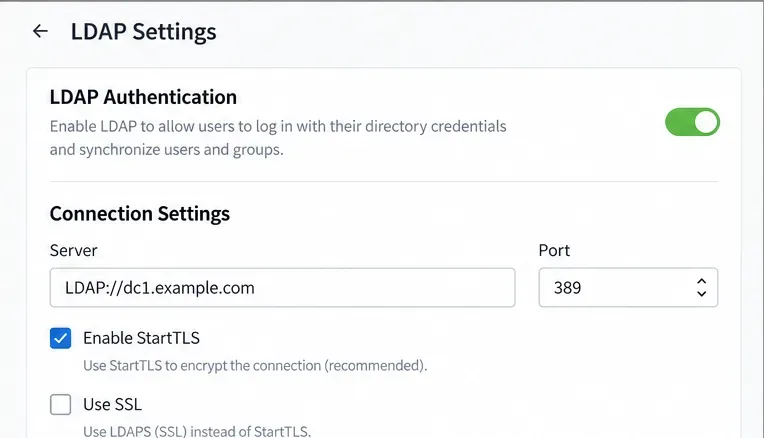
เลือกEnable StartTLS สำหรับการเชื่อมต่อ LDAP ที่อัปเกรดเป็น TLS ซึ่งโดยปกติจะอยู่บนพอร์ต TCP 389หรือEnable SSL สำหรับ LDAPS ซึ่งโดยปกติจะอยู่บนพอร์ต TCP 636สำหรับสถานการณ์ของ Acme สมมติว่าตัวควบคุมโดเมนได้รับการกำหนดค่าสำหรับ LDAPS ด้วยใบรับรองเซิร์ฟเวอร์ที่ถูกต้อง: ให้ใช้LDAPS://dc1.acme.localและ636เลือกวิธีการรักษาความปลอดภัยที่รองรับวิธีใดวิธีหนึ่ง อย่าส่งรหัสผ่านการเชื่อมต่อผ่าน LDAP ที่ไม่ได้รับการป้องกัน
ในส่วนการตั้งค่า LDAP จะแสดงตัวเลือก StartTLS และพอร์ตเริ่มต้นที่เกี่ยวข้องคือ 389 การใช้งาน LDAP บนตัวควบคุมโดเมน AD จำเป็นต้องมีใบรับรองที่เหมาะสม ชื่อ DNS ที่ตรงกัน และการเข้าถึงเครือข่าย Microsoft ได้ระบุข้อกำหนดเหล่านี้ไว้ในเอกสาร "กำหนดค่าใบรับรองสำหรับ LDAP ผ่าน SSL " ควรแก้ไขปัญหาความน่าเชื่อถือของใบรับรองบนเซิร์ฟเวอร์แทนที่จะลดความเข้มงวดของการตรวจสอบ TLS
3. ป้อนข้อมูลประจำตัวของเซิร์ฟเวอร์และผูกข้อมูลเข้ากับระบบ
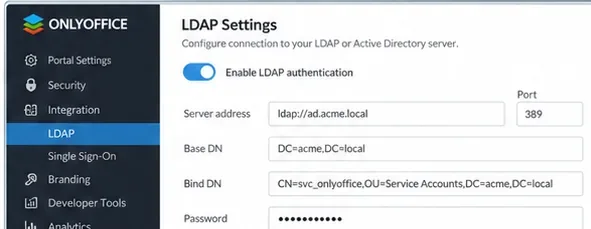
ตั้งค่าเซิร์ฟเวอร์ เป็น URL ของ LDAP หรือ LDAPS และหมายเลขพอร์ต เป็นพอร์ตที่เลือก เปิดใช้งานตัว เลือก การตรวจสอบสิทธิ์ ของฟอร์ม เมื่อจำเป็นต้องใช้บัญชีไดเร็กทอรีเพื่ออ่านระเบียนผู้ใช้และกลุ่ม และป้อนชื่อผู้ใช้และรหัสผ่านที่ได้รับอนุญาต ตัวอย่างรหัสประจำตัวบริการอาจเป็นsvc_docspace@acme.local; ใช้รูปแบบการเชื่อมต่อที่ยอมรับได้จริงของไดเร็กทอรีของคุณ รหัสผ่านและชื่อบัญชีจริงไม่ควรใส่ไว้ในคู่มือหรือภาพหน้าจอที่เผยแพร่
ตรวจสอบที่อยู่เซิร์ฟเวอร์และตัวอย่างข้อมูลรับรองการเชื่อมต่อโดยไม่ต้องเปิดเผยรหัสผ่านบัญชีบริการจริง เลือกผู้ใช้ที่จะนำเข้าอย่างแม่นยำ
4. กำหนดฐานการค้นหาและตัวกรอง
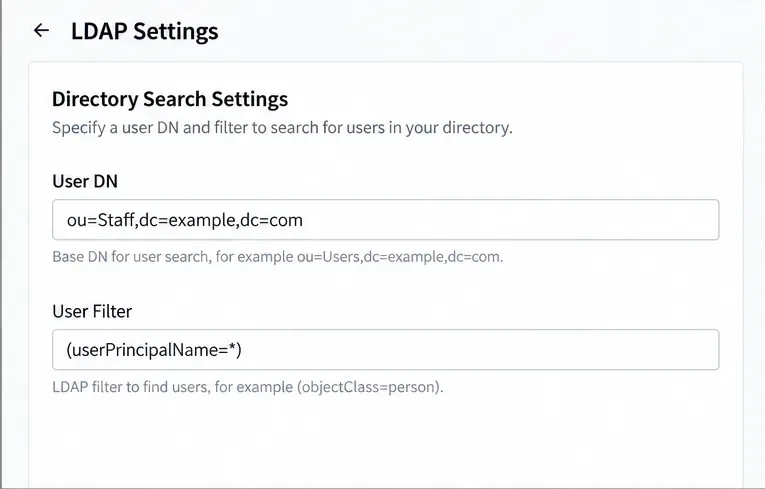
ป้อนOU=Employees,DC=acme,DC=localUser DN สำหรับ Active Directory ตัวกรองเริ่มต้นที่ ONLYOFFICE แนะนำคือ(userPrincipalName=*)ซึ่งจะเลือกเรคอร์ดที่มีชื่อผู้ใช้หลัก (User Principal Name) ภายในขอบเขตการค้นหาที่เลือกไว้ แต่ตัวกรองนี้ไม่ได้เป็นการรับประกันว่าทุกผลลัพธ์จะเป็นพนักงานที่มีสิทธิ์ใช้งาน โปรดตรวจสอบเนื้อหาของ OU หรือใช้ตัวกรองที่ผ่านการตรวจสอบอย่างละเอียดหากองค์กรของคุณต้องการขอบเขตสมาชิกที่แคบกว่านี้
ตั้งค่า User Search DN และตัวกรองผู้ใช้ Active Directory เพื่อจำกัดว่าระเบียนใดบ้างที่สามารถนำเข้าได้ ในไดเร็กทอรี OpenLDAP ค่าเริ่มต้นที่ระบุไว้จะแตกต่างกัน: (uid=*)สำหรับตัวกรองผู้ใช้และuidสำหรับคุณลักษณะการเข้าสู่ระบบ อย่าคัดลอกค่าเริ่มต้นเหล่านั้นโดยไม่เปลี่ยนแปลงไปยังการใช้งาน Active Directory
5. ตั้งค่าแอตทริบิวต์การเข้าสู่ระบบและข้อมูลโปรไฟล์แผนที่
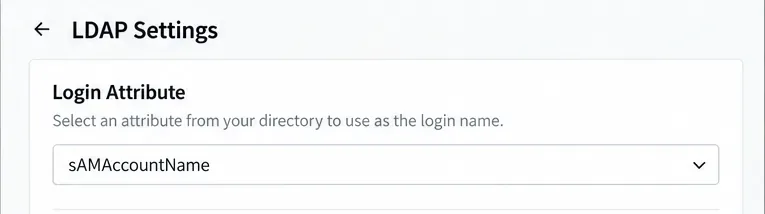
สำหรับ AD ให้ตั้งค่าLogin Attribute เป็นsAMAccountNameตามที่คำแนะนำ ONLYOFFICE ระบุไว้ ค่า Login Attribute ที่กำหนดค่าไว้จะกำหนดสิ่งที่ผู้ใช้พิมพ์ในหน้าเข้าสู่ระบบ DocSpace รูปแบบที่รองรับ ได้แก่ การเข้าสู่ระบบแบบง่าย การเข้าสู่ระบบพร้อมโดเมน LDAP และการเข้าสู่ระบบแบบโดเมนพร้อมเครื่องหมายแบ็กสแลช ทดสอบรูปแบบด้วยบัญชีพนักงานที่ไม่ใช่ผู้ดูแลระบบหลังจากนำเข้าแล้ว
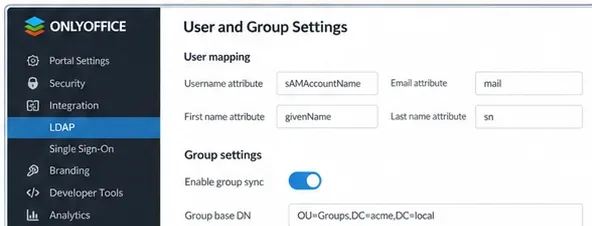
ค่า sAMAccountName คือแอตทริบิวต์การเข้าสู่ระบบเริ่มต้นที่ระบุไว้ในเอกสารสำหรับ Active Directory ในการแมปแอตทริบิวต์ ให้ แมปชื่อจริงกับgivenNameชื่อกลาง นามสกุลกับชื่อจริงsnและอีเมลกับชื่อจริงmailเมื่อฟิลด์เหล่านั้นมีอยู่ในสคีมา AD ของคุณ ตัวอย่างการแมปเหล่านี้ใช้สำหรับตรวจสอบกับไดเร็กทอรีจริงของคุณ ไม่ใช่ค่าที่คาดการณ์ไว้สำหรับทุกสภาพแวดล้อม อีเมลมีความสำคัญ: ONLYOFFICE ระบุว่าการแมปอีเมลใช้สำหรับที่อยู่อีเมลของ DocSpace ข้อมูลอีเมลที่ขาดหายไปอาจทำให้ที่อยู่อีเมลได้มาจากชื่อผู้ใช้และโดเมน LDAP และอาจป้องกันไม่ให้การแจ้งเตือนไปถึงผู้ใช้
จับคู่ชื่อจริง นามสกุล และอีเมล กับแอตทริบิวต์ LDAP ที่เกี่ยวข้อง นำเข้ากลุ่ม จากนั้นเปิดใช้งานการซิงโครไนซ์อย่างต่อเนื่อง
6. กำหนดค่าการเป็นสมาชิกกลุ่ม (ไม่บังคับ)
หาก Acme ต้องการสร้างกลุ่มในไดเร็กทอรีด้วย ให้เปิดใช้งานการเป็นสมาชิกกลุ่ม ในตัวอย่างนี้ ให้ใช้OU=Groups,DC=acme,DC=localสำหรับ Group DN และ(objectClass=group)สำหรับ Group Filter การแมป AD ที่จัดทำเอกสารโดย ONLYOFFICE ใช้distinguishedNameเป็น User Attribute และmemberเป็น Group Attribute ให้ใช้ Group Name Attribute ที่มีอยู่ซึ่งเหมาะสมกับไดเร็กทอรีนั้น
กำหนดค่าการเป็นสมาชิกกลุ่มเพิ่มเติมได้ก็ต่อเมื่อยืนยันแล้วว่าผู้ใช้ที่ต้องการเป็นสมาชิกอยู่ในกลุ่มที่ตรงกันแล้วเท่านั้น ตรวจสอบสมาชิกภาพก่อนบันทึก: ONLYOFFICE ระบุไว้อย่างชัดเจนว่า การเปิดใช้งานการนำเข้ากลุ่มจะจำกัดผู้ใช้ที่นำเข้าเฉพาะผู้ที่อยู่ในกลุ่มที่ตรงกันอย่างน้อยหนึ่งกลุ่มเท่านั้น หากพนักงานนำร่องของ Acme ไม่ได้อยู่ในกลุ่มที่เลือกไว้ ให้ปิดการนำเข้ากลุ่มไว้ก่อน หรือแก้ไขขอบเขตของไดเร็กทอรีก่อนนำเข้า อย่าขยายตัวกรองกลุ่มไปทั่วทั้งโดเมนเพียงเพื่อเพิ่มจำนวนผู้ใช้
7. บันทึกการตั้งค่าและยืนยันการนำเข้า
ตรวจสอบฐานข้อมูลการค้นหา การแมปบัญชี และการเป็นสมาชิกไดเร็กทอรีที่ต้องการ จากนั้นคลิกบันทึก ใน กล่องโต้ตอบ ยืนยันการนำเข้า ให้เลือกตกลง เพื่อเริ่มต้น โปรดรอสักครู่เพื่อให้การค้นหาและนำเข้าไดเร็กทอรีดำเนินไป ระยะเวลาจะขึ้นอยู่กับสภาพแวดล้อม สำหรับการใช้งาน AD ขนาดใหญ่ เอกสาร ONLYOFFICE ระบุขีดจำกัดการค้นหา AD ไว้ที่ 1,000 รายการ ประสานงานการเปลี่ยนแปลงการแบ่งหน้าหรือขีดจำกัดไดเร็กทอรีกับผู้ดูแลระบบ AD แทนที่จะเปลี่ยนแปลงการตั้งค่าตัวควบคุมโดเมนโดยไม่ตรวจสอบก่อน
ตรวจสอบบัญชีที่นำเข้าในเมนู บัญชี โปรไฟล์ที่เชื่อมโยงผ่าน LDAP จะมีตัวบ่งชี้ LDAP ในมุมมองผู้ดูแลระบบ ควรจำกัดขอบเขตการใช้งานครั้งแรกให้แคบ เพื่อให้สามารถแก้ไขตัวกรอง การแมปอีเมล หรือกฎกลุ่มที่ไม่ถูกต้องได้ก่อนที่จะเพิ่มองค์กรทั้งหมด หลีกเลี่ยงการอ้างว่าการบันทึกสำเร็จเป็นการพิสูจน์ว่าผู้ใช้สามารถตรวจสอบสิทธิ์ได้
8. ตั้งเวลาซิงค์อัตโนมัติ และทำการซิงค์ด้วยตนเองหนึ่งครั้ง
กลับไปที่การตั้งค่า LDAP เปิดใช้งานการซิงค์อัตโนมัติ และเลือกช่วงเวลาที่รองรับโดยเวอร์ชัน DocSpace ของคุณ: รายชั่วโมง รายวัน รายสัปดาห์ หรือรายเดือน บันทึกกำหนดการ สำหรับการอัปเดตทันที ให้เลือกซิงค์ผู้ใช้ ที่ด้านล่างของหน้า LDAP ONLYOFFICE ยังบันทึกการอัปเดตต่อผู้ใช้หลังจากที่ผู้ใช้ LDAP เข้าสู่ระบบ พฤติกรรมการเข้าสู่ระบบนั้นไม่ใช่สิ่งทดแทนการซิงค์ข้อมูลทั้งไดเร็กทอรีเป็นประจำเมื่อจำเป็นต้องรีเฟรชกลุ่มและระเบียนบัญชี
ยืนยันการเข้าสู่ระบบและการอัปเดตครั้งถัดไป
ใช้บัญชีพนักงานนำร่องเพื่อลงชื่อเข้าใช้ด้วยข้อมูลประจำตัว AD จากนั้นตรวจสอบว่าโปรไฟล์ DocSpace แสดงชื่อและที่อยู่อีเมลที่คาดไว้ หากมีการเปิดใช้งานกลุ่ม ให้ตรวจสอบว่าพนักงานเป็นสมาชิกของกลุ่มที่นำเข้าและสามารถเข้าถึงได้เฉพาะห้องที่ได้รับอนุญาตผ่านสิทธิ์ของ DocSpace เท่านั้น สุดท้าย เปลี่ยนฟิลด์ไดเร็กทอรีที่ไม่สำคัญในบัญชีนำร่อง เรียกใช้การซิงค์ผู้ใช้ และตรวจสอบว่าโปรไฟล์ DocSpace สะท้อนการเปลี่ยนแปลงแล้ว
ไม่พบผู้ใช้: โปรดตรวจสอบ User DN, ตัวกรอง, สิทธิ์การอ่านของบัญชีบริการ และตรวจสอบว่าการเปิดใช้งานการเป็นสมาชิกกลุ่มได้ยกเว้นผู้ใช้ทดลองหรือไม่การตรวจสอบสิทธิ์ล้มเหลว: โปรดยืนยันคุณลักษณะการเข้าสู่ระบบ สถานะไดเร็กทอรีของบัญชี การเข้าถึงเครือข่าย และความน่าเชื่อถือของใบรับรอง TLSชื่อหรืออีเมลไม่ถูกต้อง: โปรดเปรียบเทียบแอตทริบิวต์ LDAP ที่แมปไว้กับระเบียนไดเร็กทอรีจริงก่อนที่จะเปลี่ยนแปลงขอบเขตการค้นหาที่กำหนดไว้การเปลี่ยนแปลงภายหลังอาจไม่ปรากฏ: ตรวจสอบว่าการซิงค์อัตโนมัติได้รับการบันทึกแล้ว เรียกใช้การซิงค์ผู้ใช้ด้วยตนเอง และตรวจสอบว่าบัญชีที่แก้ไขยังคงอยู่ในตัวกรองที่กำหนดค่าไว้หรือไม่การตั้งค่าจะได้รับการยืนยันก็ต่อเมื่อมีการนำเข้าผู้ใช้ที่เลือกแล้ว ผู้ใช้ทดลองสามารถตรวจสอบสิทธิ์ด้วยข้อมูลประจำตัวของไดเร็กทอรี ข้อจำกัดของกลุ่มที่ต้องการมีผลบังคับใช้ และการเปลี่ยนแปลงโปรไฟล์ในภายหลังอย่างน้อยหนึ่งรายการซิงโครไนซ์ได้อย่างถูกต้อง