ในการตั้งค่า S/MIME ใน Mozilla Thunderbird ให้ติดตั้งใบรับรองอีเมลส่วนบุคคลพร้อมคีย์ส่วนตัว จากนั้นเลือกใบรับรองนั้นสำหรับการลงนามดิจิทัลและการเข้ารหัสภายใต้การตั้งค่าบัญชี → การเข้ารหัสแบบ End-To-End หากคุณยังไม่มีใบรับรอง Thunderbird เวอร์ชัน 128 ขึ้นไปสามารถสร้างคำขอลงนามใบรับรอง (CSR) ที่คุณต้องส่งไปยังหน่วยงานออกใบรับรองได้
ขั้นตอนด้านล่างครอบคลุมทั้งสองสถานการณ์และจบลงด้วยข้อความทดสอบที่ลงนามและเข้ารหัสแล้ว ชื่อเมนูเป็นไปตามเอกสาร Thunderbird เวอร์ชันเดสก์ท็อปของ Mozilla ตำแหน่งที่แน่นอนอาจแตกต่างกันเล็กน้อยตามเวอร์ชันและระบบปฏิบัติการ
ก่อนเริ่มต้น: ระบุใบรับรองที่คุณต้องการ
S/MIME (Secure/Multipurpose Internet Mail Extensions) เป็นมาตรฐานสำหรับการลงนามและเข้ารหัสอีเมลลายเซ็นดิจิทัล ช่วยให้ผู้รับตรวจสอบผู้ส่งและตรวจสอบว่าข้อความถูกแก้ไขหรือไม่การเข้ารหัส จะปกป้องเนื้อหาของข้อความเพื่อให้เฉพาะผู้ที่มีสิทธิ์ในคีย์ส่วนตัวที่เหมาะสมเท่านั้นที่สามารถอ่านได้ การกระทำทั้งสองนี้แยกจากกัน การลงนามไม่ได้ซ่อนเนื้อหาของข้อความโดยอัตโนมัติ
หน่วยงานออกใบรับรอง (CA) จะตรวจสอบตัวตนหรือที่อยู่อีเมล และออกใบรับรองที่เชื่อมโยงตัวตนนั้นกับคีย์สาธารณะ คีย์ส่วนตัว ที่ตรงกันนั้นจะต้องอยู่ภายใต้การควบคุมของคุณ คุณต้องมีใบรับรองที่เชื่อมโยงกับที่อยู่อีเมลหรือตัวตนที่คุณกำลังกำหนดค่าใน Thunderbird อย่างแม่นยำ
มีไฟล์ .p12 หรือ .pfx อยู่แล้วใช่ไหม ไฟล์ PKCS#12 เหล่านี้มักจะมีใบรับรองและคีย์ส่วนตัวของคุณอยู่ เก็บรหัสผ่านสำหรับการนำเข้าไว้ให้ดี ข้ามขั้นตอนการสร้าง CSR และใช้เส้นทางของใบรับรองที่มีอยู่แล้วในขั้นตอนที่ 5มีเพียงใบรับรอง .cer, .crt หรือ .PEM เท่านั้นใช่หรือไม่? ใบรับรองเพียงอย่างเดียวไม่สามารถใช้แทนคีย์ส่วนตัวที่ตรงกันได้ ควรใช้ใบรับรองนั้นร่วมกับคีย์ที่ Thunderbird มีอยู่แล้ว หรือสอบถามผู้ออกใบรับรองว่าสร้างคีย์นั้นขึ้นมาได้อย่างไรต้องการใบรับรองใหม่หรือไม่? ใช้เส้นทาง CSR ด้านล่างใน Thunderbird เวอร์ชัน 128 หรือใหม่กว่า สอบถามทีมไอทีขององค์กรของคุณว่าควรใช้ CA และนโยบายใบรับรองใด หากมี
สร้างคำขอใบรับรองใน Thunderbird
ขั้นตอนที่ 1: เปิดการตั้งค่าการเข้ารหัสของบัญชีที่ถูกต้อง
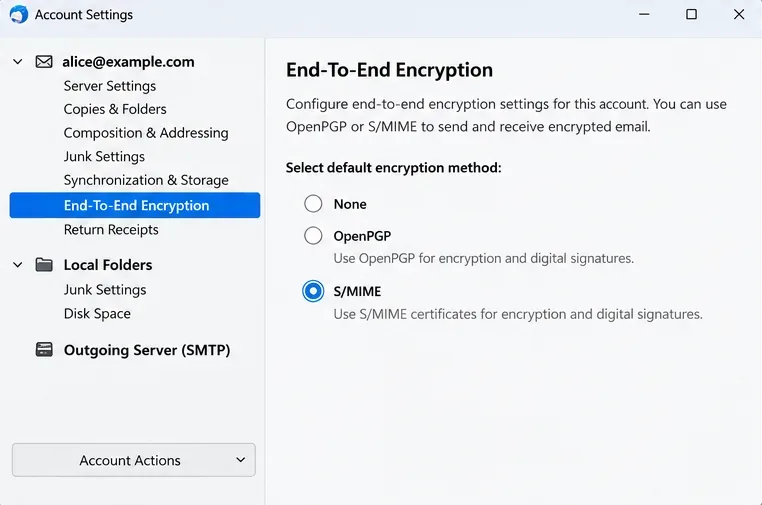
เปิด Thunderbird เลือกเมนูแอปพลิเคชัน≡ → การตั้งค่าบัญชี และเลือกที่อยู่อีเมลที่คุณต้องการปกป้อง คลิกการเข้ารหัสแบบ End-To-End ในแถบนำทางด้านซ้ายของบัญชี สำหรับนามแฝงหรือข้อมูลประจำตัวอื่น โปรดตรวจสอบให้แน่ใจว่าคุณกำลังกำหนดค่าข้อมูลประจำตัวที่ต้องการ ไม่ใช่ที่อยู่ผู้ส่งอื่น
หน้าการเข้ารหัสแบบ End-To-End ของบัญชีที่เลือกจะเป็นจุดเริ่มต้นสำหรับการตั้งค่า S/MIME ขั้นตอนที่ 2: สร้าง S/MIME CSR
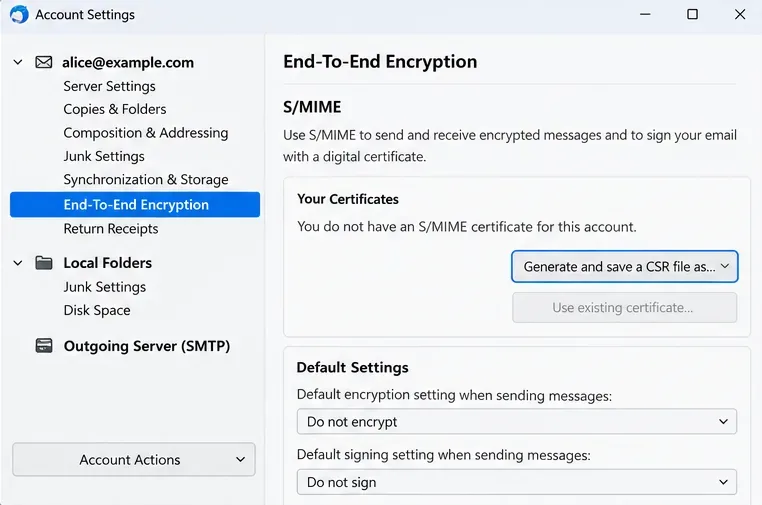
เลื่อนลงไปที่S/MIME แล้วเลือกสร้างและบันทึกไฟล์ CSR เป็น… ไฟล์คำขอลงนามใบรับรอง (CSR) คือไฟล์ที่มีคีย์สาธารณะของคุณและข้อมูลสำหรับ CA เพื่อใช้ในการออกใบรับรองของคุณ Thunderbird จะสร้างคู่คีย์ไว้ในเครื่องและเก็บคีย์ส่วนตัวไว้ในที่เก็บใบรับรอง
Mozilla ได้ระบุคุณสมบัติ CSR ในตัวสำหรับThunderbird เวอร์ชัน 128 และใหม่กว่า ไว้ในเอกสารแล้ว หน้าช่วยเหลือเก่าๆ ที่ระบุว่าจำเป็นต้องใช้เครื่องมือสร้างคีย์ภายนอกนั้นใช้ไม่ได้กับขั้นตอนการทำงานใหม่นี้ ให้ปฏิบัติตามค่าเริ่มต้นทางด้านการเข้ารหัสที่ปรากฏบนหน้าจอ เว้นแต่ว่า CA หรือผู้ดูแลระบบของคุณจะระบุทางเลือกอื่นที่รองรับไว้
ใช้ส่วน S/MIME เพื่อสร้าง CSR เมื่อต้องการขอใบรับรองส่วนบุคคลใหม่ ขั้นตอนที่ 3: บันทึกคำขอโดยไม่สูญเสียรหัสสำคัญ
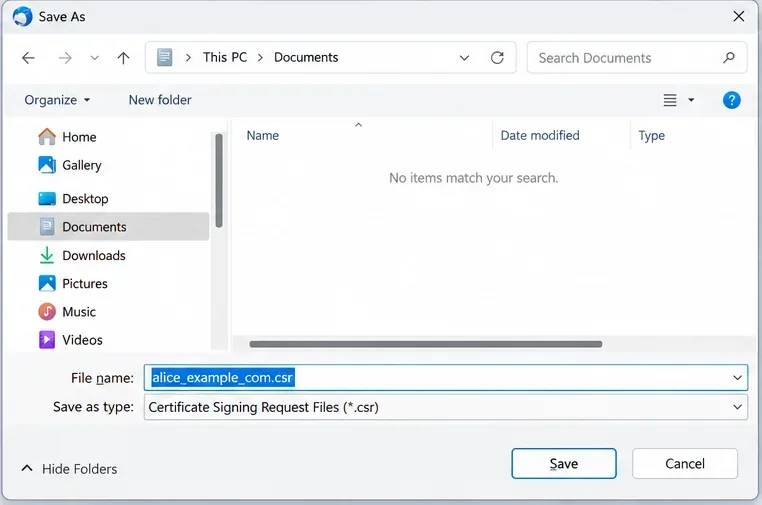
เลือกชื่อไฟล์และตำแหน่งที่ชัดเจนสำหรับไฟล์ CSR เช่นalice_example_com.csr และอย่าเปลี่ยนแปลงโปรไฟล์ของ Thunderbird ในระหว่างที่กำลังออกใบรับรอง ไฟล์ CSR ที่บันทึกไว้ไม่ใช่สำเนา สำรองของคีย์ส่วนตัวของคุณ อย่าสร้างคู่คีย์ที่สองโดยไม่จำเป็นหากคุณยังคงรอใบรับรองที่เชื่อมโยงกับคำขอแรกอยู่
บันทึกไฟล์คำขอลงนามใบรับรอง เพื่อที่จะสามารถส่งไปยังหน่วยงานออกใบรับรองได้ ขั้นตอนที่ 4: รับใบรับรองที่ออกโดย CA
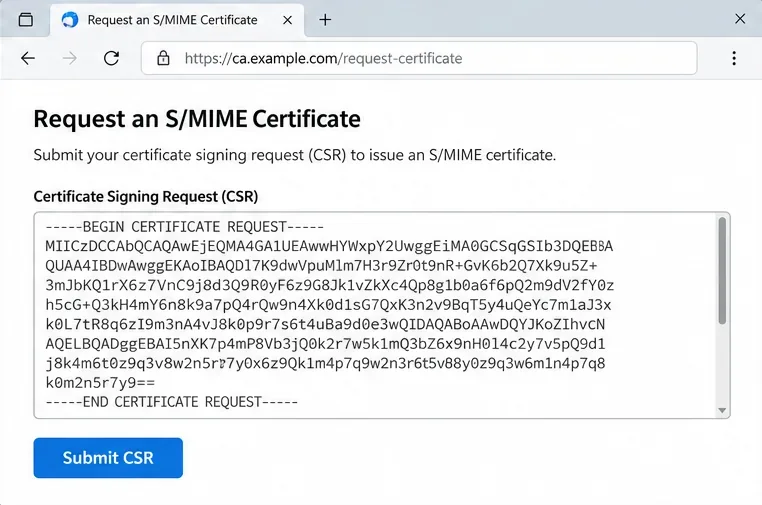
ปฏิบัติตามคำแนะนำของ CA ในการพิสูจน์การควบคุมที่อยู่อีเมลของคุณและส่ง CSR หาก CA ขอให้คุณป้อนข้อความ ให้เปิด CSR และคัดลอกเนื้อหาทั้งหมด รวมถึง บรรทัด BEGIN CERTIFICATE REQUEST และEND CERTIFICATE REQUEST ดาวน์โหลดใบรับรองที่ออกให้และใบรับรอง CA ระดับกลางใดๆ ที่ผู้ออกใบรับรองจัดหาให้
ตรวจสอบให้แน่ใจว่า CA ยอมรับ CSR แล้ว แทนที่จะสร้างคีย์ส่วนตัวแยกต่างหากให้คุณโดยไม่คาดคิด ตามที่ Mozilla ระบุไว้ การได้รับไฟล์ .p12 หรือ .pfx หลังจากส่ง CSR อาจหมายความว่าผู้ออกคีย์ได้สร้างคู่คีย์อื่นขึ้นมา โปรดสอบถามกับผู้ออกคีย์ให้ชัดเจนก่อนนำเข้า เว็บไซต์ของ CA ที่แสดงด้านล่างใช้ที่อยู่ตัวอย่าง รูปแบบจริงจะแตกต่างกันไปตามผู้ให้บริการ
แบบฟอร์มการส่งข้อมูลของหน่วยงานออกใบรับรองยอมรับข้อความ CSR ทั้งหมด รวมถึงเครื่องหมายเริ่มต้นและเครื่องหมายสิ้นสุดด้วย นำเข้าใบรับรองของคุณและปกป้องคีย์ส่วนตัว
ขั้นตอนที่ 5: นำเข้าใบรับรองที่ออกให้ หรือไฟล์ .p12/.pfx ที่มีอยู่แล้ว
กลับไปที่การตั้งค่าบัญชี → การเข้ารหัสแบบ End-To-End → จัดการใบรับรอง S/MIME (ชื่อตัวจัดการใบรับรองอาจถูกย่อในบางเวอร์ชัน)
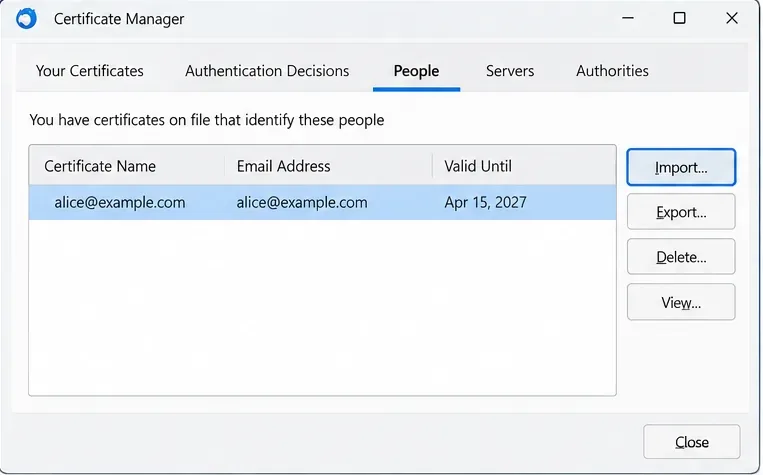
หากคุณสร้าง CSR ใน Thunderbird: เปิด แท็บ บุคคล เลือกนำเข้า และเลือกใบรับรองที่ได้รับจาก CA เนื่องจาก Thunderbird มีคีย์ส่วนตัวที่ตรงกันอยู่แล้ว จึงควรเชื่อมโยงใบรับรองที่ออกให้เข้ากับข้อมูลประจำตัวของคุณ หากผู้ออกใบรับรองได้จัดหาใบรับรองระดับกลาง ให้นำเข้าใบรับรองเหล่านั้นภายใต้หน่วยงาน Mozilla แนะนำเป็นพิเศษให้ปล่อยช่องทำเครื่องหมายความเชื่อถือโดยชัดแจ้งว่างไว้ เมื่อนำเข้าใบรับรองระดับกลาง การนำเข้าห่วงโซ่ใบรับรองไม่ใช่เหตุผลในการให้จุดยึดความเชื่อถือใหม่
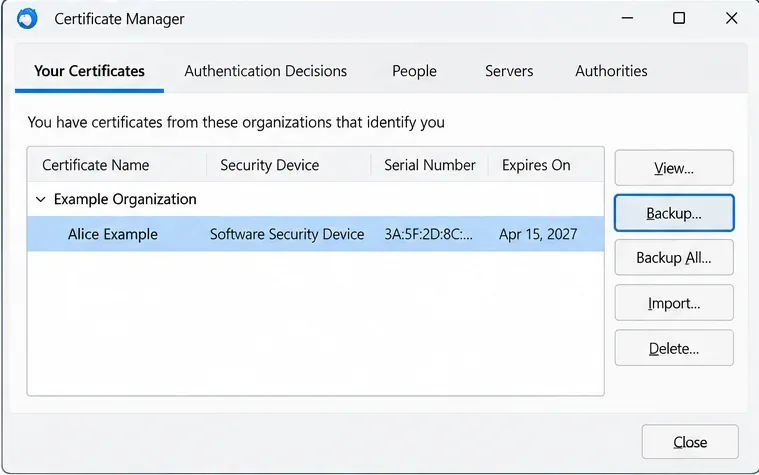
หากคุณมีไฟล์ .p12 หรือ .pfx อยู่แล้ว: ให้ใช้ แท็บ " ใบรับรองของคุณ" และ ตัวเลือก "นำเข้า" เลือกไฟล์ และป้อนรหัสผ่านการส่งออกเมื่อได้รับแจ้ง ใบรับรองที่ไม่มีคีย์ส่วนตัวที่ตรงกันจะไม่สามารถลงนามหรือถอดรหัสข้อความให้คุณได้
แท็บ "บุคคล" ประกอบด้วยส่วนควบคุมการนำเข้าที่ใช้สำหรับใบรับรองที่ออกโดย CSR ของ Thunderbird ขั้นตอนที่ 6: สร้างสำเนาสำรองที่ปลอดภัยก่อนส่งอีเมลที่เข้ารหัส
เปิด"ใบรับรองของคุณ" และตรวจสอบว่าใบรับรองส่วนบุคคลใหม่ปรากฏขึ้นแล้ว เลือกใบรับรองนั้น คลิก " สำรองข้อมูล " และเลือกตำแหน่งจัดเก็บข้อมูลที่ปลอดภัยและแยกต่างหาก ป้องกันข้อมูลสำรองที่ส่งออกด้วยรหัสผ่านที่แข็งแกร่งและไม่ซ้ำใครซึ่งจัดเก็บไว้ในโปรแกรมจัดการรหัสผ่าน อย่าส่งไฟล์คีย์ส่วนตัวที่ไม่ได้รับการป้องกันทางอีเมลถึงตัวคุณเอง
เรื่องนี้สำคัญมากกว่าแค่การติดตั้งโปรแกรมใหม่: หากคุณทำคีย์ส่วนตัวหาย ข้อความที่เข้ารหัสไว้ก่อนหน้านี้อาจอ่านไม่ได้ แม้ว่าไฟล์จะยังคงอยู่ก็ตาม หากคุณอ่านอีเมลที่เข้ารหัสบนคอมพิวเตอร์มากกว่าหนึ่งเครื่อง ให้นำเข้าสำเนาใบรับรองส่วนบุคคลและคีย์ส่วนตัวเดียวกันที่ถ่ายโอนอย่างปลอดภัยไปยังแต่ละอุปกรณ์ แทนที่จะสร้างข้อมูลประจำตัวที่ไม่เกี่ยวข้องกัน
สำรองข้อมูลใบรับรองส่วนบุคคลและรหัสส่วนตัวจาก "ใบรับรองของคุณ" ไปยังที่เก็บข้อมูลที่ปลอดภัย เลือก S/MIME สำหรับการลงนามและการเข้ารหัส
ขั้นตอนที่ 7: กำหนดใบรับรองให้กับบัญชี
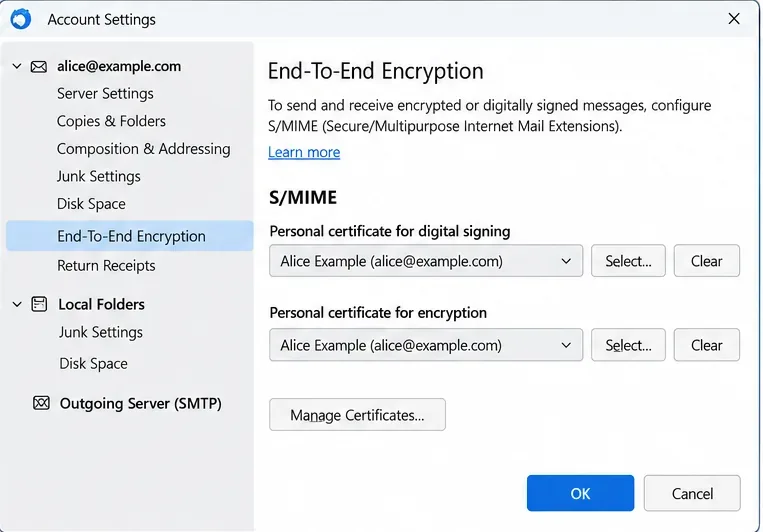
กลับไปที่การเข้ารหัสแบบ End-To-End ค้นหาตัวเลือก S/MIME ที่ระบุว่าใบรับรองส่วนบุคคลสำหรับการลงนามดิจิทัล และใบรับรองส่วนบุคคลสำหรับการเข้ารหัส คลิกเลือก… สำหรับแต่ละรายการ แล้วเลือกใบรับรองใหม่ Thunderbird อาจเสนอให้ใช้ใบรับรองเดียวกันสำหรับทั้งสองฟังก์ชัน ยอมรับหากใบรับรองนั้นรองรับทั้งสองฟังก์ชันและนโยบายขององค์กรของคุณอนุญาต
สำหรับการทดสอบเบื้องต้น ให้เปิดใช้งานการลงลายมือชื่อดิจิทัลสำหรับข้อความก่อน และเปิดใช้งานการเข้ารหัสโดยเจาะจง แทนที่จะกำหนดให้ทุกข้อความขาออกต้องใช้การเข้ารหัส การเข้ารหัสเพื่อส่งไปยังบุคคลอื่นต้องใช้ใบรับรอง S/MIME ที่ใช้งานได้และเชื่อถือได้สำหรับ ผู้รับ แต่ละราย หากมีการกำหนดค่าทั้ง OpenPGP และ S/MIME ให้ตรวจสอบเทคโนโลยีความปลอดภัยที่เลือกไว้ในโปรแกรมสร้างข้อความก่อนส่ง
เลือกใบรับรองส่วนบุคคลที่เหมาะสมสำหรับการลงลายมือชื่อดิจิทัลและการเข้ารหัสในการตั้งค่าบัญชี ส่งข้อความทดสอบและแก้ไขปัญหาอุปสรรคทั่วไป
ขั้นตอนที่ 8: ตรวจสอบว่าการลงนามและการเข้ารหัสทำงานได้ถูกต้อง
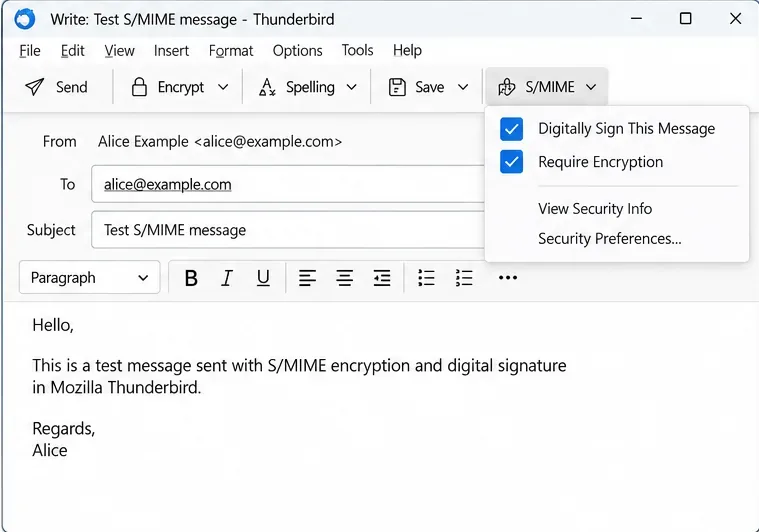
สร้างอีเมลใหม่โดยใช้ข้อมูลประจำตัวที่กำหนดค่าไว้ ไปยังที่อยู่อีเมลของคุณเอง เปิดใช้งานการลงลายมือชื่อดิจิทัลโดยใช้การควบคุมความปลอดภัยหรือ S/MIME ในหน้าต่างการเขียนอีเมล ส่งอีเมล เปิดสำเนาที่ได้รับ และตรวจสอบว่า Thunderbird รายงานลายมือชื่อที่ถูกต้อง
เขียนข้อความที่สองถึงตัวคุณเอง เปิดใช้งานการเข้ารหัส และการลงลายมือชื่อ จากนั้นส่งไป เปิดข้อความที่ได้รับและตรวจสอบว่า Thunderbird รายงานการถอดรหัสและลายมือชื่อที่ถูกต้อง Mozilla แนะนำให้ทำการทดสอบนี้กับตัวเองหลังจากตั้งค่าบัญชีเสร็จแล้ว
ขอให้ผู้ติดต่อที่เปิดใช้งาน S/MIME ส่งข้อความที่ลงชื่อแล้วมาให้คุณ เมื่อ Thunderbird ได้รับใบรับรองที่ใช้งานได้แล้วและตรวจสอบตัวตนเรียบร้อยแล้ว ให้ทดสอบการตอบกลับแบบเข้ารหัสสั้นๆ ก่อนส่งข้อมูลที่ละเอียดอ่อน
การส่งข้อความไปยังบัญชีเดียวกันสามารถทดสอบทั้งการลงนาม S/MIME และการเข้ารหัสก่อนที่จะติดต่อผู้อื่นได้ หากการทดสอบล้มเหลว ให้ใช้ข้อมูลอาการเพื่อเลือกการตรวจสอบถัดไป แทนที่จะนำเข้าใบรับรองซ้ำๆ:
สิ่งที่คุณเห็น ตรวจสอบก่อน
ไม่มีการออกใบรับรองใน Select… ตรวจสอบที่อยู่ผู้ส่ง วันหมดอายุของใบรับรอง การใช้งานคีย์ คีย์ส่วนตัวที่ตรงกัน และห่วงโซ่ CA ที่จำเป็น การนำเข้าไฟล์ .p12 หรือ .pfx ล้มเหลว ยืนยันไฟล์และรหัสผ่านสำหรับการส่งออก หากจำเป็น โปรดขอให้ผู้ออกบัตรส่งไฟล์ PKCS#12 ที่สมบูรณ์และใหม่มาให้ การลงลายเซ็นใช้งานได้ แต่การเข้ารหัสข้อมูลไปยังรายชื่อติดต่อล้มเหลว ขอและตรวจสอบความถูกต้องของใบรับรอง S/MIME ของผู้ติดต่อรายนั้น ใบรับรองของคุณเองอย่างเดียวไม่เพียงพอ ข้อความนี้ไม่สามารถถอดรหัสบนอุปกรณ์อื่นได้ ตรวจสอบให้แน่ใจว่าได้ติดตั้งคีย์ส่วนตัวเดียวกันไว้ที่นั่นแล้ว อย่าแก้ปัญหานี้โดยการสร้างใบรับรองใหม่
โปรดจำไว้ว่าส่วนหัวของอีเมลและข้อมูลการกำหนดเส้นทางนั้นไม่ได้รับการปกป้องอย่างสมบูรณ์ด้วยการเข้ารหัสแบบ end-to-end ลายเซ็นดิจิทัลเป็นเครื่องมือตรวจสอบตัวตนที่มีประโยชน์ แต่คุณควรตรวจสอบใบรับรองหรือผู้ส่งที่ไม่คาดคิดผ่านช่องทางที่เชื่อถือได้ก่อนส่งข้อมูลที่ละเอียดอ่อน
การตรวจสอบขั้นสุดท้าย
การตั้งค่าจะเสร็จสมบูรณ์เมื่อ Thunderbird แสดงใบรับรองส่วนบุคคลของคุณในส่วน"ใบรับรองของคุณ " เสนอใบรับรองนั้นสำหรับฟังก์ชัน S/MIME ทั้งสองอย่าง และตรวจสอบและถอดรหัสอีเมลทดสอบที่ลงนามและเข้ารหัสที่ส่งถึงตัวคุณเองได้อย่างถูกต้อง เก็บรักษาสำเนาสำรองคีย์ส่วนตัวที่ป้องกันด้วยรหัสผ่านให้สามารถกู้คืนได้ และต่ออายุใบรับรองก่อนที่จะหมดอายุ
เอกสารอ้างอิงอย่างเป็นทางการ: ขั้นตอนการนำเข้าและใช้งาน S/MIME CSR ของ Mozilla (อัปเดตเมื่อวันที่ 29 สิงหาคม 2025) และการตั้งค่าการเข้ารหัสแบบ end-to-end สำหรับบัญชี Thunderbird สำหรับพฤติกรรมการเข้ารหัสและ ข้อจำกัดในการกู้คืนคีย์ส่วนตัว โปรดดูข้อมูลเบื้องต้นเกี่ยวกับการเข้ารหัสแบบ end-to-end ของ Mozilla