สำหรับการสร้างวอลุ่มข้อมูลใหม่บน SUSE Linux Enterprise Server ให้ใช้ YaST Expert Partitioner หากคุณต้องการให้ SUSE สร้างพาร์ติชั่นที่เข้ารหัสและกำหนดค่าการเมานต์ในขั้นตอนเดียว ใช้cryptsetupเมื่อคุณต้องการการตั้งค่าแบบบรรทัดคำสั่งที่ทำซ้ำได้ และยังสามารถจัดการ/etc/crypttab, /etc/fstab, และการทดสอบการบูตได้ด้วย ทั้งสองวิธีนี้ไม่สามารถเข้ารหัสวอลุ่มที่มีอยู่ได้โดยปราศจากความเสี่ยง: การสร้าง LUKS บนพาร์ติชั่นจะเขียนทับเนื้อหาของพาร์ติชั่นนั้น
เอกสารนี้อ้างอิงจากเอกสาร SLES 15 SP7; Service Pack เวอร์ชันเก่ากว่าอาจแตกต่างกัน ขอบเขต: พาร์ติชันข้อมูลใหม่ (ไม่ใช่รูท) /bootหรือดิสก์ฐานข้อมูลที่ใช้งานจริงโดยไม่มีแผนการเปลี่ยนแปลง สำรองข้อมูลและยืนยันเป้าหมายและการกู้คืนรหัสผ่านก่อนเริ่มดำเนินการ
เลือกวิธีการและรูปแบบ LUKS
| ตัวเลือก | เหมาะสมที่สุด | ข้อแลกเปลี่ยนหลัก |
|---|
| YaST Expert Partitioner | เพิ่มไดรฟ์ข้อมูลใหม่หนึ่งตัวบนโฮสต์ SLES | ลดจำนวนการแก้ไขการตั้งค่าด้วยตนเองลง ตัวเลือกและป้ายกำกับที่มีให้เลือกจะขึ้นอยู่กับ Service Pack ของ SLES ที่ติดตั้งไว้ |
cryptsetup | ระบบอัตโนมัติหรือผู้ดูแลระบบที่ต้องการควบคุมอย่างชัดเจน | คุณต้องกำหนดค่าการปลดล็อกและการเชื่อมต่อด้วยตนเอง และทดสอบก่อนที่จะรีบูตเพื่อใช้งานจริง |
| LUKS1 | ความเข้ากันได้กับเครื่องมือหรือระบบรุ่นเก่า | รูปแบบส่วนหัวเก่ากว่าและมีช่องคีย์น้อยกว่า LUKS2 |
| LUKS2 | การใช้งานใหม่ที่ระบบซอฟต์แวร์ทั้งหมดรองรับ | YaST จำเป็นต้องเปิดใช้งานการสนับสนุน LUKS2 อย่างชัดเจน การเลือก PBKDF จะส่งผลต่อความเข้ากันได้และการใช้หน่วยความจำ |
YaST รองรับ LUKS2 ตั้งแต่ SLES 15 SP4 เป็นต้นไป แต่ SUSE ระบุว่าตัวเลือกนี้เป็นแบบทดลองและต้องเปิดใช้งานอย่างชัดเจน อย่าแก้ไขพารามิเตอร์การบูตในระบบที่ใช้งานจริงเพียงเพื่อเปิดใช้งาน หากโปรแกรมแบ่งพาร์ติชั่นของระบบที่ใช้งานอยู่ไม่รองรับ LUKS2 ให้ใช้เส้นทาง CLI ที่ได้รับการตรวจสอบแล้วหรือค่าเริ่มต้นที่มีใน YaST LUKS2 มีส่วนหัวที่ใหม่กว่า รองรับคีย์และป้ายกำกับได้สูงสุด 32 รายการ และสามารถใช้ Argon2 ซึ่งใช้หน่วยความจำมากกว่า เลือก LUKS1 เพื่อความเข้ากันได้กับเครื่องมือรุ่นเก่า เลือก LUKS2 หลังจากทดสอบ Service Pack เครื่องมือการกู้คืน และการสำรองข้อมูลแล้วเท่านั้น ดูข้อมูลอ้างอิง YaST Expert Partitioner ของ SUSE สำหรับตัวเลือกที่ถูกต้อง
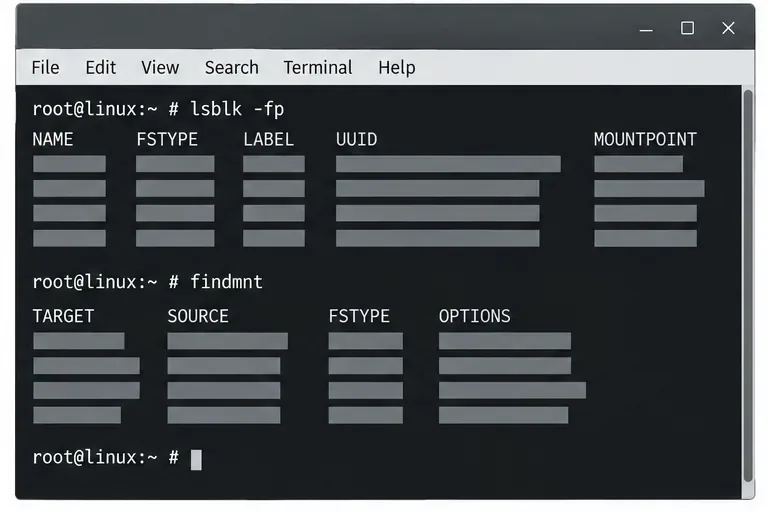 เริ่มต้นด้วยการตรวจสอบพื้นที่จัดเก็บข้อมูลแบบอ่านอย่างเดียว เพื่อให้คุณสามารถแยกแยะพาร์ติชั่นข้อมูลที่ต้องการออกจากดิสก์ระบบได้ ภาพในเทอร์มินัลเป็นเพียงภาพประกอบ ไม่ได้แสดงถึงเซิร์ฟเวอร์ที่ผ่านการทดสอบจริง
YaST: เส้นทางการบำรุงรักษาที่ต่ำกว่าสำหรับไดรฟ์เดียว
- ระบุเป้าหมายเรียกใช้คำสั่ง
lsblk -fpและfindmntจับคู่ดิสก์หรือพาร์ติชันโดยใช้ตัวระบุอุปกรณ์ที่เสถียร ขนาด ระบบไฟล์ปัจจุบัน และจุดเชื่อมต่อ ยืนยันว่าเป็นเป้าหมายเฉพาะที่สำรองข้อมูลไว้แล้ว หากมีข้อมูลที่คุณต้องการ ให้หยุดการทำงาน เนื่องจากขั้นตอนการเข้ารหัสของ YaST จะทำการฟอร์แมตพาร์ติชันที่เลือก
- เปิดโปรแกรมจัดการพาร์ติชั่นใน YaST Control Center เลือกSystem > Partitionerใน Expert Partitioner เลือกดิสก์ที่ต้องการ สร้างพาร์ติชั่นเฉพาะหากจำเป็น หรือเลือกพาร์ติชั่นว่างที่มีอยู่แล้วและเลือกEditตรวจสอบอุปกรณ์และขนาดอีกครั้งก่อนที่จะทำการเปลี่ยนแปลงใดๆ
- เปิดใช้งานการเข้ารหัสและกำหนดการใช้งานเลือก " เข้ารหัสอุปกรณ์"เลือกไฟล์ระบบ เช่น XFS หรือไฟล์ระบบอื่นที่รองรับโดยเวิร์กโหลดของคุณ และตั้งค่าจุดเชื่อมต่อ เลือกว่าควรเชื่อมต่อไดรฟ์จาก
/etc/fstabจุดเริ่มต้นหรือให้พร้อมใช้งานสำหรับการเชื่อมต่อด้วยตนเอง SUSE ระบุว่าอาจต้องติดตั้งซอฟต์แวร์การเข้ารหัสที่จำเป็นเมื่อได้รับแจ้ง
- เลือก LUKS และตั้งรหัสผ่าน ป้อนและยืนยันรหัสผ่านที่รัดกุม จากนั้นทำการเปลี่ยนแปลง YaST ให้เสร็จสมบูรณ์ หากต้องการเลือก LUKS2 ใน YaST ให้เปิดใช้งานการสนับสนุนแบบทดลองที่ระบุไว้ในเอกสารประกอบในการตั้งค่า YaST ก่อน มิเช่นนั้นตัวเลือกวิธีการเข้ารหัสอาจไม่ปรากฏขึ้น บันทึกรหัสผ่านในกระบวนการรักษาความลับที่ได้รับการอนุมัติขององค์กร การสูญหายอาจทำให้ไม่สามารถเข้าถึงข้อมูลได้
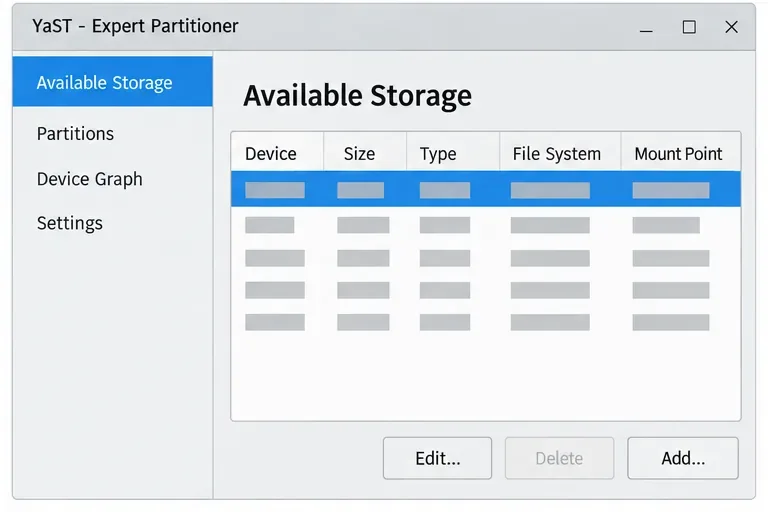 โปรดตรวจสอบอุปกรณ์ที่เลือกในรายการพื้นที่จัดเก็บข้อมูลที่ใช้ได้ของ YaST ก่อนที่จะเปิดการตั้งค่าพาร์ติชั่น ค่าที่แสดงจะไม่เป็นข้อมูลดิสก์จริงโดยเจตนา
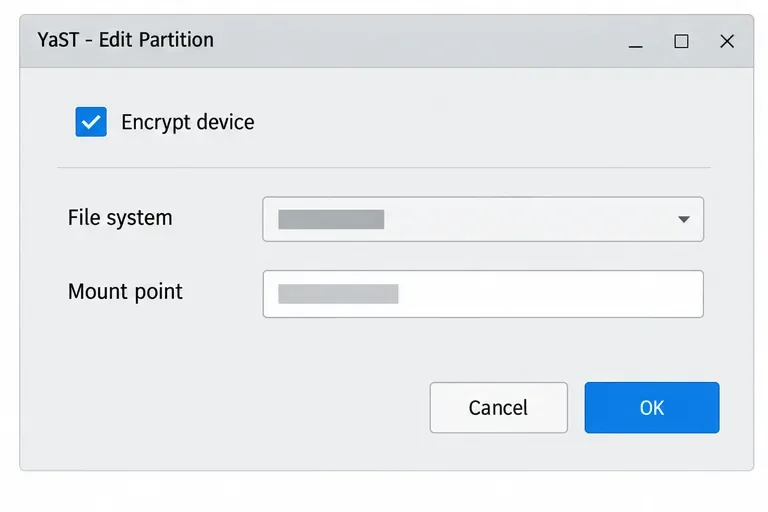 YaST แสดงตัวเลือกการเข้ารหัส ระบบไฟล์ และจุดเชื่อมต่อในโปรแกรมแก้ไขพาร์ติชัน รูปแบบการจัดวางจริงอาจแตกต่างกันไปตามเวอร์ชัน SLES และโหมดการติดตั้ง
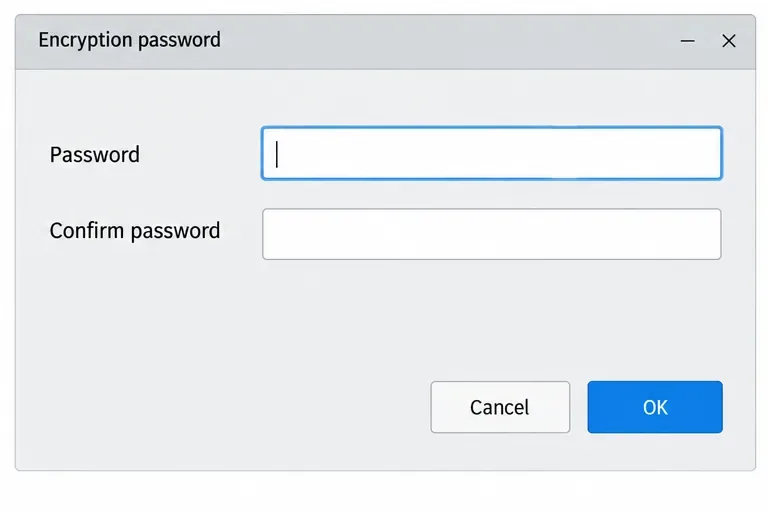 ป้อนรหัสผ่านของไดรฟ์สองครั้งและบันทึกไว้ผ่านกระบวนการกู้คืนที่ได้รับอนุมัติ ช่องเหล่านี้ว่างเปล่า
cryptsetup: ควบคุมมากขึ้น งานที่ต้องทำด้วยมือมากขึ้น
ใช้ทางเลือกนี้เฉพาะกับพาร์ติชันใหม่ที่ยังไม่ได้เมานต์ ซึ่งคุณได้ตรวจสอบและสำรองข้อมูลไว้แล้ว ตรวจสอบว่าcryptsetupได้ติดตั้งแล้วหรือไม่cryptsetup --versionหากไม่มี ให้ใช้ที่เก็บ SLES ที่ได้รับการอนุมัติและกระบวนการแพ็กเกจขององค์กรของคุณ แทนที่ตัวยึดตำแหน่งด้วยเส้นทางที่เสถียรซึ่งได้รับการยืนยันแล้วภายใต้/dev/disk/by-id/คำสั่งการจัดรูปแบบจะทำลายข้อมูลบนเป้าหมายนั้น ห้ามเรียกใช้คำสั่งนี้กับชื่อที่คาดเดาคู่มือการเข้ารหัส SLES 15 SP7/dev/sdXของ SUSE อธิบายขั้นตอนการทำงานของ YaST และข้อจำกัดของมัน
- สร้างคอนเทนเนอร์ LUKSตัวอย่างนี้ต้องการ LUKS2 โดยเฉพาะ คำสั่งจะขอรหัสผ่านและการยืนยัน อย่าใส่รหัสผ่านในบรรทัดคำสั่งหรือสคริปต์
DEVICE=/dev/disk/by-id/REPLACE_WITH_VERIFIED_ID
sudo cryptsetup luksFormat --type luks2 "$DEVICE"
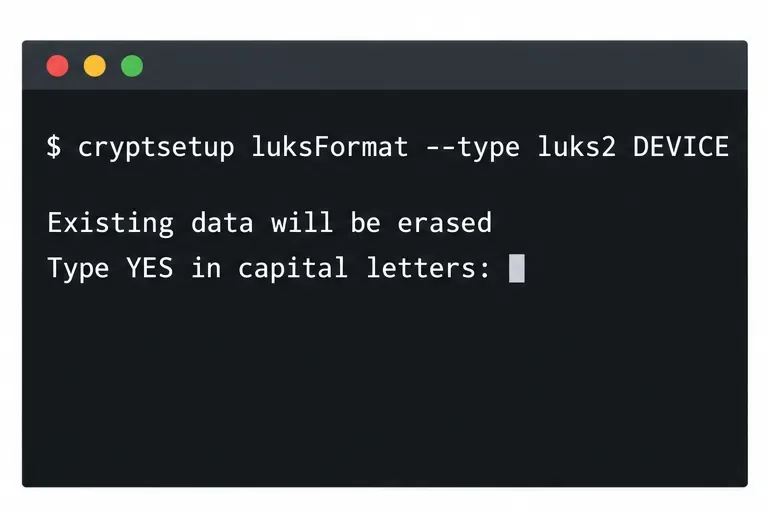
luksFormatคำสั่งนี้จะเริ่มต้นส่วนหัว LUKS และเขียนทับเนื้อหาที่มีอยู่เดิมของอุปกรณ์เป้าหมาย โปรดตรวจสอบตัวระบุอุปกรณ์ก่อนยืนยัน
- ปลดล็อกการแมปชื่อการแมปด้านล่างจะถูกสร้างขึ้น
/dev/mapper/appdata_cryptหลังจากที่คุณป้อนรหัสผ่านแล้ว
sudo cryptsetup open "$DEVICE" appdata_crypt
 การเปิดคอนเทนเนอร์ LUKS จะขอรหัสผ่านและแสดงอุปกรณ์ที่เชื่อมต่ออยู่ขณะที่อุปกรณ์นั้นยังไม่ได้ล็อก
- สร้างระบบไฟล์และทำการเมานต์ตัวอย่างนี้ใช้ XFS และ
/srv/appdataการสร้างระบบไฟล์จะลบข้อมูลบนอุปกรณ์ที่เมานต์ไว้ ดังนั้นควรเรียกใช้คำสั่งนี้เฉพาะกับการเมานต์ใหม่เท่านั้น
sudo mkfs.xfs /dev/mapper/appdata_crypt
sudo mkdir -p /srv/appdata
sudo mount /dev/mapper/appdata_crypt /srv/appdata
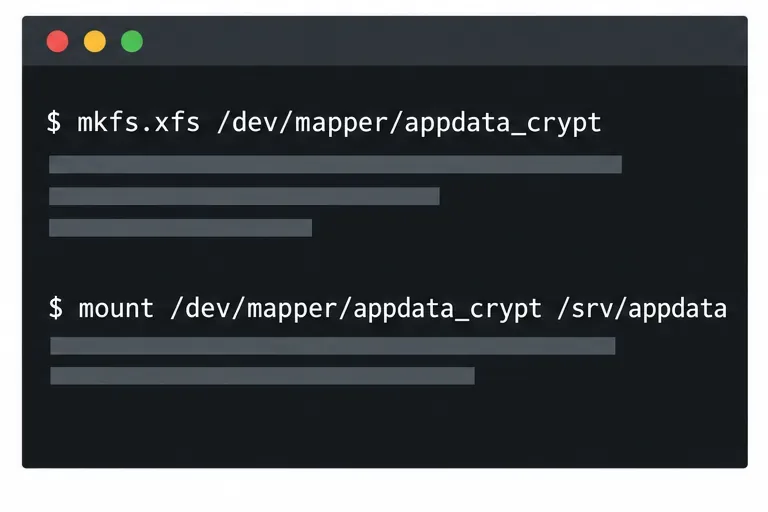 ฟอร์แมตและเมานต์อุปกรณ์แมปเปอร์ที่ปลดล็อกแล้ว ห้ามเมานต์พาร์ติชันที่เข้ารหัสไว้เด็ดขาด
- กำหนดค่าพฤติกรรมการเริ่มต้นระบบและตรวจสอบหากต้องการให้มีการป้อนรหัสผ่านแบบโต้ตอบเมื่อบูตเครื่อง ให้เพิ่ม LUKS UUID ลงใน
/etc/crypttabและเพิ่มการเมานต์ mapper ลงใน/etc/fstabดึงข้อมูล LUKS UUID ด้วยsudo cryptsetup luksUUID "$DEVICE"จากนั้นแทนที่ตัวยึดตำแหน่งตัวอย่างในไฟล์การกำหนดค่า:
# /etc/crypttab
appdata_crypt UUID=PASTE_LUKS_UUID_HERE none luks

# /etc/fstab
/dev/mapper/appdata_crypt /srv/appdata xfs defaults 0 2
ทดสอบการแมปและการเมานต์ก่อนรีบูต ตรวจสอบให้แน่ใจว่าcryptsetup status appdata_cryptรายงานการแมปที่คาดหวังfindmnt /srv/appdataรายงาน XFS ที่พาธที่ต้องการ และlsblk -fแสดงคอนเทนเนอร์ที่เข้ารหัสและระบบไฟล์ที่แมปไว้ หากเซิร์ฟเวอร์ไม่มีหน้าจอแสดงผล การแจ้งให้ป้อนรหัสผ่านในระหว่างการบูตอาจป้องกันการเมานต์โดยอัตโนมัติ อย่าเก็บคีย์แบบข้อความธรรมดาไว้ในโฮสต์เดียวกัน สำหรับคีย์เซิร์ฟเวอร์ที่จัดการจากส่วนกลางเอกสาร cryptctl ของ SUSE อธิบายถึงการออกแบบเซิร์ฟเวอร์คีย์แยกต่างหากที่มีข้อกำหนดด้านความพร้อมใช้งาน การสำรองข้อมูล และความน่าเชื่อถือของตนเอง
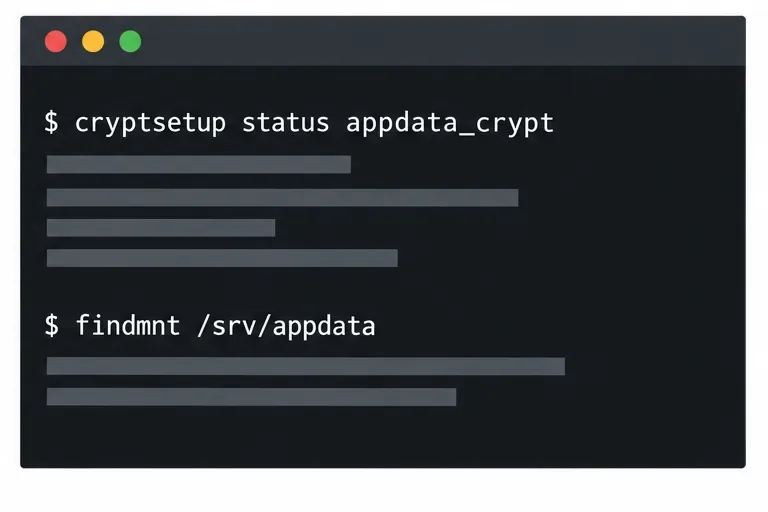 ตรวจสอบทั้งสองส่วน: การแมป LUKS เปิดใช้งานอยู่ และระบบไฟล์ถูกเมานต์ที่พาธที่บริการของคุณคาดหวังไว้
การเข้ารหัสสามารถปกป้องอะไรได้บ้าง และสามารถปกป้องอะไรไม่ได้บ้าง
LUKS ปกป้องข้อมูลบนอุปกรณ์ที่ล็อกไว้ เช่น ดิสก์ที่ถอดออกจากเซิร์ฟเวอร์ที่ปิดเครื่องแล้ว เมื่อติดตั้งแล้ว สิทธิ์การเข้าถึงของโฮสต์จะเป็นตัวกำหนดการเข้าถึง เข้ารหัสข้อมูลสำรองแยกต่างหาก และจัดเก็บส่วนหัวของ LUKS ไว้พร้อมกับข้อมูลการกู้คืนที่ได้รับการปกป้อง LUKS ไม่สามารถปกป้องไดรฟ์ที่ไม่ได้ล็อกหรือระบบที่กำลังทำงานอยู่ซึ่งถูกบุกรุกได้
สำหรับไดรฟ์ข้อมูล SLES หนึ่งตัว ควรเลือกใช้ YaST เมื่อรูปแบบที่มีให้ใช้งานตรงตามความต้องการของคุณ ใช้cryptsetupเมื่อการทำงานอัตโนมัติคุ้มค่ากับการจัดการการตั้งค่าเพิ่มเติม ก่อนที่บริการจะกลับมาทำงานอีกครั้ง ให้ตรวจสอบการปลดล็อก การเมานต์ การเข้าถึงแอปพลิเคชัน และการกู้คืน








