เชื่อมต่อ SLES 15 เข้ากับ Active Directory ด้วย SSSD ใน YaST

สำหรับเวิร์กสเตชันหรือเซิร์ฟเวอร์ SLES 15 ทั่วไปที่ต้องการผู้ใช้และการเข้าสู่ระบบที่เชื่อมโยงกับ Active Directory ให้ใช้User Logon Managementโมดูลของ YaST และเลือก Microsoft Active Directory สำหรับทั้งการระบุตัวตนและการตรวจสอบสิทธิ์ นี่คือแนวทางที่ใช้ SSSD ของ SUSE ตัวอย่างเช่น คำแนะนำนี้ใช้โฮสต์สมมติชื่อlinux01และโดเมนad.example.comโดยจะใช้ได้เมื่อไคลเอ็นต์สามารถเข้าถึงบริการ DNS และเวลาของ AD ได้ และคุณมีข้อมูลรับรองการลงทะเบียนคอมพิวเตอร์ที่ได้รับอนุญาต

ขั้นตอนการดำเนินการนี้เป็นไปตามคู่มือความปลอดภัยและการเสริมความแข็งแกร่งของ SUSE SLES 15 SP7 Service Pack เวอร์ชันก่อนหน้าอาจมีหน้าจอ YaST หรือรายละเอียดแพ็กเกจที่แตกต่างกัน ดังนั้นโปรดใช้คู่มือที่ตรงกับ SP ที่ติดตั้งไว้ หากความต้องการของคุณต้องการการสนับสนุน NTLM หรือความเชื่อถือข้ามโดเมนโดยเฉพาะ SUSE ระบุว่าโมดูล Windows Domain Membership ที่ใช้ Winbind เป็นตัวเลือกที่เหมาะสมกว่า

ก่อนเข้าร่วม: ตรวจสอบ DNS, เวลา และข้อมูลประจำตัวของโฮสต์

การค้นหา AD อาศัยระเบียน DNS และการตรวจสอบสิทธิ์ Kerberos ขึ้นอยู่กับนาฬิกาที่แม่นยำ ชี้ไคลเอ็นต์ SLES ไปที่ DNS ที่สามารถระบุโดเมน AD และตัวควบคุมโดเมนได้ ในการตั้งค่าทั่วไป นั่นหมายถึงการใช้เซิร์ฟเวอร์ DNS ของ AD แทนที่จะใช้ตัวแก้ไขสาธารณะ ซิงโครไนซ์ไคลเอ็นต์กับแหล่งเวลาที่ได้รับอนุมัติสำหรับโดเมนของคุณ

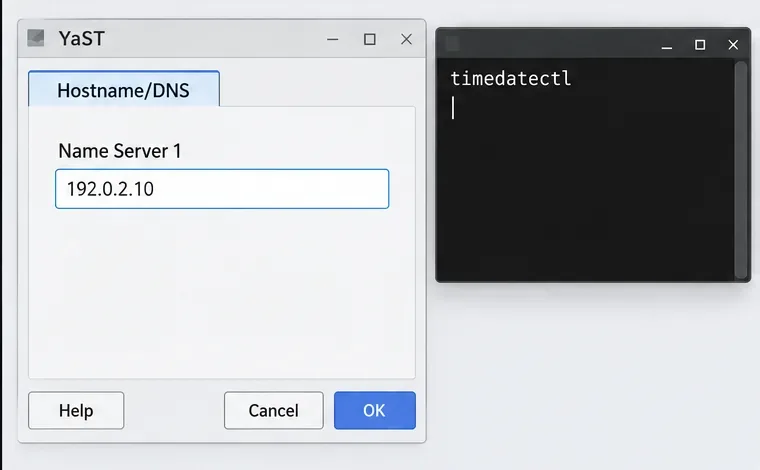
YaST Hostname/DNS แสดงช่อง Name Server 1 พร้อมที่อยู่ตัวอย่าง ข้างๆ เทอร์มินัลที่แสดงคำสั่ง timedatectl
YaST Hostname/DNS แสดงช่อง Name Server 1 พร้อมที่อยู่ตัวอย่าง ข้างๆ เทอร์มินัลที่แสดง timedatectl นี่เป็นภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

ใน YaST ให้เปิดNetwork SettingsเลือกHostname/DNSและตั้งค่าName Server 1เป็นที่อยู่เซิร์ฟเวอร์ AD DNS ที่อยู่ในภาพประกอบเป็นเพียงตัวอย่างเท่านั้น จากนั้นตรวจสอบชื่อโฮสต์ในเครื่องและสถานะเวลา:

hostname
timedatectl status

เปรียบเทียบชื่อคอมพิวเตอร์กับชื่อที่ลงทะเบียนไว้ใน Active Directory (AD) หากชื่อแตกต่างกัน หน้าต่างการเข้าร่วมของ SUSE จะมีAD hostnameช่องให้กรอก อย่าปิดใช้งานไฟร์วอลล์เพื่อใช้เป็นทางลัดในการค้นหา ให้ขอให้ทีมเครือข่ายอนุญาตการรับส่งข้อมูลระหว่างไคลเอ็นต์และตัวควบคุมโดเมนตามกฎขององค์กรของคุณ SUSE ยังเตือนด้วยว่าชื่อที่ลงท้ายด้วย.localอาจขัดแย้งกับ DNS แบบมัลติแคสต์ ดังนั้นให้ตรวจสอบการออกแบบ DNS ของคุณหากนั่นคือส่วนต่อท้ายโดเมนของคุณ

เลือกโมดูล SSSD และเพิ่มโดเมน AD

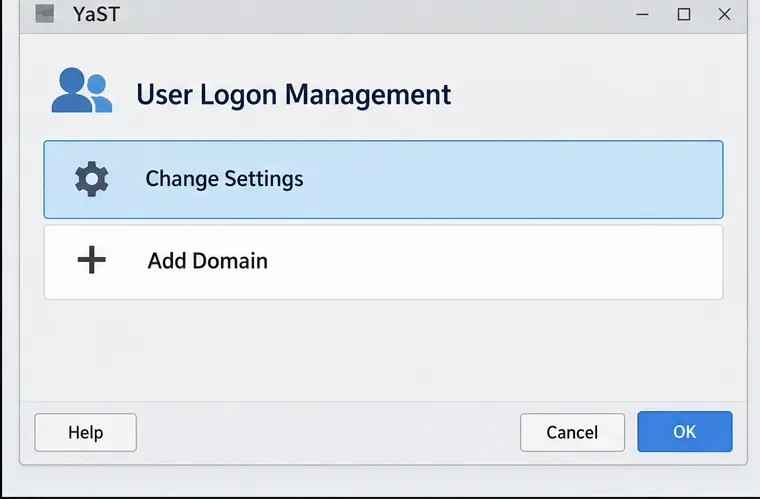
ใน YaST ให้เปิดUser Logon Management. อย่าเลือกตัวเลือกWindows Domain Membershipนี้สำหรับขั้นตอนนี้: เอกสารของ SUSE ระบุว่าโมดูลนี้ใช้ Winbind ในขณะที่ User Logon Management เป็นตัวเลือกที่ใช้ SSSD และโดยทั่วไปแล้วจะนิยมใช้สำหรับการตรวจสอบสิทธิ์ AD มากกว่า

ในส่วนการเลือกโมดูลของ YaST จะเน้นไปที่การจัดการการเข้าสู่ระบบของผู้ใช้
การเลือกโมดูล YaST เน้นที่การจัดการการเข้าสู่ระบบของผู้ใช้ นี่เป็นภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

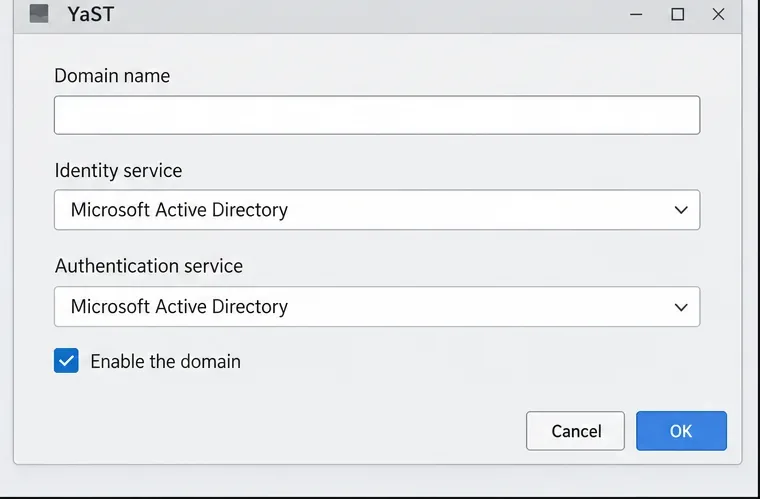
เปิดChange SettingsเลือกAdd Domainและป้อนชื่อ DNS ของโดเมน เช่นad.example.comตั้งค่าบริการระบุตัวตนและบริการตรวจสอบสิทธิ์เป็นMicrosoft Active Directoryและตรวจสอบให้แน่ใจว่าEnable the domainได้เลือกไว้แล้ว

หน้าจอการจัดการการเข้าสู่ระบบของผู้ใช้จะแสดงตัวเลือก เปลี่ยนการตั้งค่า และเพิ่มโดเมน
หน้าจอการจัดการการเข้าสู่ระบบของผู้ใช้แสดงตัวเลือก เปลี่ยนการตั้งค่า และเพิ่มโดเมน นี่เป็นภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้
หน้าต่าง Add Domain จะแสดงว่าได้เลือก Microsoft Active Directory สำหรับการระบุตัวตนและการตรวจสอบสิทธิ์ โดยมีการเลือก Enable domain ไว้
หน้าต่าง Add Domain จะแสดงว่าได้เลือก Microsoft Active Directory สำหรับการระบุตัวตนและการตรวจสอบสิทธิ์ โดยมีการเลือก Enable the domain ไว้ นี่เป็นเพียงภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

คงค่าเริ่มต้นอื่นๆ ไว้ เว้นแต่สภาพแวดล้อมของคุณต้องการชื่อโฮสต์ AD เฉพาะ หรือรายการตัวควบคุมโดเมนที่กำหนดไว้ หากการค้นหา DNS อัตโนมัติไม่เหมาะสม ให้ป้อนชื่อโฮสต์ตัวควบคุมโดเมนที่ทีม AD ของคุณให้มา เลือกOKเพื่อให้ YaST สามารถติดตั้งซอฟต์แวร์ที่ขาดหายไป และตรวจสอบว่าสามารถเข้าถึงตัวควบคุมได้หรือไม่

ลงทะเบียนโฮสต์และเปิดใช้งานการเข้าสู่ระบบโดเมน

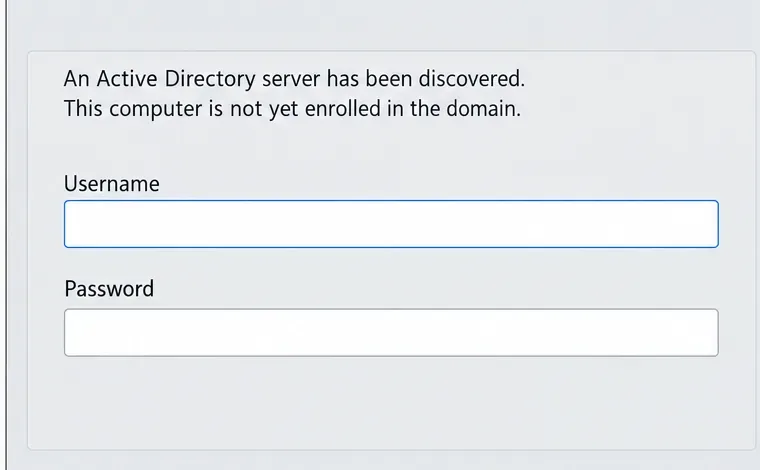
เมื่อ YaST แจ้งว่าพบเซิร์ฟเวอร์ AD แล้ว แต่คอมพิวเตอร์ยังไม่ได้ลงทะเบียน ให้ป้อนบัญชีและรหัสผ่านที่ได้รับอนุญาตสำหรับการลงทะเบียน หน้าต่างโต้ตอบที่ SUSE จัดทำเอกสารไว้จะใช้บัญชีผู้ดูแลระบบ AD โปรดปฏิบัติตามกระบวนการที่ทีมไดเร็กทอรีของคุณอนุมัติสำหรับการลงทะเบียนคอมพิวเตอร์ และห้ามใส่รหัสผ่านในสคริปต์หรือบทความใดๆ หากหน้าต่างโต้ตอบไม่สามารถค้นหาเซิร์ฟเวอร์ได้ ให้กลับไปที่การตรวจสอบ DNS และชื่อโฮสต์ก่อนลองใหม่อีกครั้ง

หน้าต่างการลงทะเบียนแจ้งว่าพบเซิร์ฟเวอร์ Active Directory แล้ว และแสดงช่องชื่อผู้ใช้และรหัสผ่านว่างเปล่า
หน้าต่างการลงทะเบียนแจ้งว่าพบเซิร์ฟเวอร์ Active Directory แล้ว และแสดงช่องชื่อผู้ใช้และรหัสผ่านว่างเปล่า นี่เป็นภาพประกอบส่วนติดต่อผู้ใช้ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

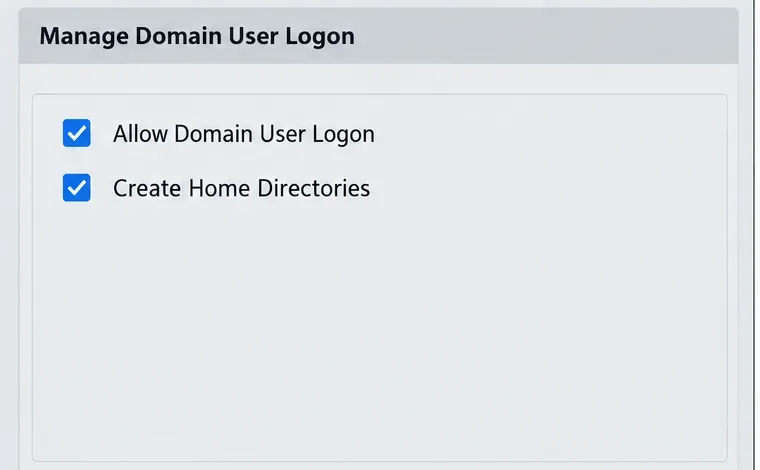
หลังจากลงทะเบียนแล้ว ให้เปิดใช้งานAllow Domain User Logonตัดสินใจว่าจะเปิดใช้งานCreate Home Directoriesหรือไม่โดยพิจารณาจากนโยบายข้อมูลผู้ใช้ของเซิร์ฟเวอร์ การดำเนินการนี้จะสร้างไดเร็กทอรีโฮมในเครื่องสำหรับผู้ใช้ AD เมื่อเข้าสู่ระบบครั้งแรก ซึ่งมีประโยชน์สำหรับเครื่องที่ควรเก็บรักษาข้อมูลโฮมในเครื่อง แต่ไม่ได้สร้างหรือจัดการบัญชีผู้ใช้ใน AD
หน้าต่าง "จัดการการเข้าสู่ระบบของผู้ใช้โดเมน" จะแสดงตัวเลือก "อนุญาตการเข้าสู่ระบบของผู้ใช้โดเมน" และ "สร้างไดเร็กทอรีส่วนตัว"
ส่วน "จัดการการเข้าสู่ระบบของผู้ใช้โดเมน" แสดงตัวเลือก "อนุญาตการเข้าสู่ระบบของผู้ใช้โดเมน" และ "สร้างไดเร็กทอรีส่วนตัว" นี่เป็นภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

หาก AD มีUnixHomeDirectoryแอตทริบิวต์ของผู้ใช้แต่ละรายอยู่แล้ว ให้ตรวจสอบว่าแอตทริบิวต์นั้นถูกเติมข้อมูลและพร้อมใช้งานตามที่การออกแบบไดเร็กทอรีของคุณต้องการ เมื่อไคลเอ็นต์ต้องการเส้นทางสำรอง ให้ใช้Service Options> Name switch> Extended Optionsเพื่อกำหนดค่าfallback_homedirเช่น/home/%uเอกสารของ SUSE ระบุว่าจะใช้เส้นทางสำรองเมื่อไม่ได้ระบุเส้นทาง AD override_homedirโดยค่าไคลเอ็นต์จะมีความสำคัญเหนือกว่า เลือกใช้เส้นทางใดเส้นทางหนึ่งหลังจากตรวจสอบนโยบายไดเร็กทอรีโฮมของคุณแล้วเท่านั้น

ตัวเลือกเพิ่มเติมของสวิตช์ชื่อแสดงให้เห็นว่า fallback_homedir ถูกตั้งค่าเป็น /home/%u
ตัวเลือกเพิ่มเติมของสวิตช์ชื่อแสดงค่า fallback_homedir เป็น /home/%u นี่เป็นภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้

บันทึกการตั้งค่าและตรวจสอบสรุปการกำหนดค่าที่ได้ หากระบบใช้ Samba ด้วย ให้เลือกตัวเลือกในการเขียนทับการกำหนดค่า Samba เฉพาะเมื่อต้องการใช้งานร่วมกันเท่านั้น การดำเนินการนี้แยกต่างหากจากการเปิดใช้งานการเข้าสู่ระบบของผู้ใช้แบบ SSSD

ตรวจสอบ SSSD, การค้นหาผู้ใช้ และการเข้าสู่ระบบ Kerberos

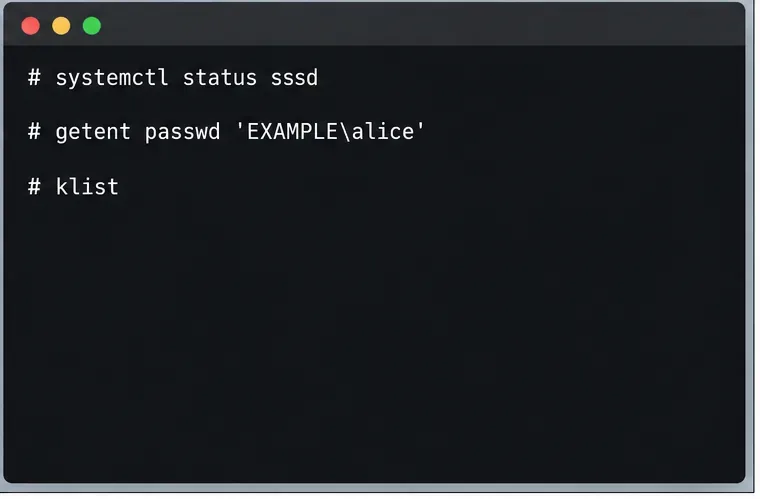
ตรวจสอบว่า SSSD เปิดใช้งานอยู่ จากนั้นสอบถามบัญชีโดเมนจริงโดยใช้รูปแบบชื่อที่ได้รับอนุมัติสำหรับโดเมนของคุณ ในตัวอย่างนี้ ให้แทนที่EXAMPLEและaliceด้วยชื่อโดเมนแบบย่อและบัญชีทดสอบที่มีอยู่:

หน้าต่างเทอร์มินัลแสดงคำสั่งต่างๆ สำหรับตรวจสอบบริการ SSSD ค้นหาผู้ใช้โดเมนตัวอย่าง และตรวจสอบแคชตั๋ว Kerberos
หน้าต่างเทอร์มินัลแสดงคำสั่งต่างๆ เช่น ตรวจสอบบริการ SSSD ค้นหาผู้ใช้โดเมนตัวอย่าง และตรวจสอบแคชตั๋ว Kerberos นี่เป็นเพียงภาพประกอบของอินเทอร์เฟซ ไม่ใช่ผลลัพธ์การกำหนดค่าที่บันทึกไว้
systemctl status sssd
getent passwd 'EXAMPLE\alice'

ค่า passwd ที่แสดงกลับมาเป็นการยืนยันว่า NSS สามารถระบุบัญชีได้ แต่ไม่ได้พิสูจน์ว่าผู้ใช้สามารถตรวจสอบสิทธิ์หรือเข้าถึงแอปพลิเคชันได้ ทดสอบการเข้าสู่ระบบแบบโต้ตอบด้วยข้อมูลประจำตัวโดเมน โดยใช้แบบฟอร์มที่ระบุไว้DOMAIN_NAME\USER_NAMEในคอนโซลหรือตัวจัดการการแสดงผล หลังจากเข้าสู่ระบบแล้วklistให้ตรวจสอบว่าเซสชันมีตั๋ว Kerberos หรือไม่

หาก SSSD ทำงานอยู่ แต่การค้นหาผู้ใช้ล้มเหลว ให้ตรวจสอบชื่อโดเมนแบบเต็ม (FFN), เซิร์ฟเวอร์ DNS, ชื่อโฮสต์ และการเลือกข้อมูลประจำตัวและการตรวจสอบสิทธิ์ใน YaST อีกครั้ง หากการค้นหาทำงานได้ แต่การเข้าสู่ระบบล้มเหลว ให้ตรวจสอบว่าบัญชีเปิดใช้งานอยู่ รหัสผ่านถูกต้อง และไคลเอ็นต์สามารถเข้าถึงตัวควบคุมโดเมนได้ ดำเนินการต่อจนกว่าผู้ใช้ทดสอบที่ได้รับอนุญาตสามารถเข้าสู่ระบบได้ ยืนยันพฤติกรรมของไดเร็กทอรีโฮมที่คาดหวัง และบริการที่จำเป็นของเซิร์ฟเวอร์ยังคงทำงานได้

แหล่งที่มา

ฝากความเห็น

เปิดใช้งานโหมด FIPS บน SLES 15 และตรวจสอบสถานะการบูต

เปิดใช้งานโหมด FIPS บน SLES 15 และตรวจสอบสถานะการบูต

ปฏิบัติตามขั้นตอน SP7 ของ SUSE เพื่อเปิดใช้งานโหมด FIPS รีบูตเครื่องอย่างปลอดภัย ตรวจสอบนโยบายที่ใช้งานอยู่ และตรวจสอบว่าข้อกำหนดด้านการปฏิบัติตามกฎระเบียบของคุณต้องการโมดูลที่ผ่านการตรวจสอบแล้วหรือไม่

ตั้งค่าไดรฟ์ข้อมูลที่เข้ารหัส LUKS บน SLES

ตั้งค่าไดรฟ์ข้อมูลที่เข้ารหัส LUKS บน SLES

เปรียบเทียบ YaST และ cryptsetup สำหรับไดรฟ์ข้อมูล SLES ที่เข้ารหัสใหม่ เลือก LUKS1 หรือ LUKS2 และตรวจสอบพฤติกรรมการปลดล็อกและการเมานต์อย่างปลอดภัย

สร้างเซิร์ฟเวอร์อัปเดต SUSE ในเครื่องด้วย RMT บน SLES 15

สร้างเซิร์ฟเวอร์อัปเดต SUSE ในเครื่องด้วย RMT บน SLES 15

ตั้งค่า RMT บน SLES 15 จำลองที่เก็บข้อมูลที่ได้รับสิทธิ์ และตรวจสอบการลงทะเบียน HTTPS และการเข้าถึงแพ็กเกจจากไคลเอ็นต์ทดสอบ

เชื่อมต่อ SLES 15 เข้ากับ Active Directory ด้วย SSSD ใน YaST

เชื่อมต่อ SLES 15 เข้ากับ Active Directory ด้วย SSSD ใน YaST

เชื่อมต่อ SLES 15 กับ AD โดยใช้การจัดการการเข้าสู่ระบบแบบ SSSD ของ YaST จากนั้นตรวจสอบการค้นหาไดเร็กทอรี การเข้าสู่ระบบโดเมน และตั๋ว Kerberos

เปิดใช้งานการแพตช์สด SLES และตรวจสอบการแก้ไขเคอร์เนล

เปิดใช้งานการแพตช์สด SLES และตรวจสอบการแก้ไขเคอร์เนล

ตั้งค่าเส้นทาง Live Patching ที่ถูกต้องสำหรับ SLES 16.0 หรือ 15 SP7 ใช้การแก้ไขเคอร์เนลที่เหมาะสม และตรวจสอบว่าสิ่งใดทำงานอยู่โดยไม่สับสนกับการอัปเดตเคอร์เนลที่ต้องรีบูตเครื่อง

รักษาระบบให้พร้อมใช้งานระหว่างการอัปเกรด SLES 15 SP5 เป็น SP6

รักษาระบบให้พร้อมใช้งานระหว่างการอัปเกรด SLES 15 SP5 เป็น SP6

SLES 15 SP5 สามารถอัปเกรดแบบออนไลน์เป็น SP6 ได้ แต่แต่ละโหนดจะต้องรีบูต ใช้การอัปเกรดแบบค่อยเป็นค่อยไป (rolling upgrade) หรือการเปลี่ยนระบบแบบสีฟ้า-เขียว (blue-green cutover) ที่ผ่านการทดสอบแล้ว เพื่อให้สามารถเข้าถึงเวิร์กโหลดได้อย่างต่อเนื่อง

สร้างโปรไฟล์ AppArmor แบบกำหนดเองบน SUSE Linux

สร้างโปรไฟล์ AppArmor แบบกำหนดเองบน SUSE Linux

สร้าง ปรับแต่ง และตรวจสอบโปรไฟล์ AppArmor ที่มีสิทธิ์ขั้นต่ำสุดบน SLES 15 SP7 พร้อมหมายเหตุที่ชัดเจนเกี่ยวกับค่าเริ่มต้นของ SELinux ใน SLES 16

ใช้งาน SLES 15 STIG อย่างปลอดภัยด้วย OpenSCAP

ใช้งาน SLES 15 STIG อย่างปลอดภัยด้วย OpenSCAP

ใช้โปรไฟล์ STIG ที่ SUSE รองรับเพื่อสแกน SLES 15 ทดสอบการแก้ไข ตรวจสอบผลการค้นพบที่เหลือ และเก็บรักษาหลักฐานการประเมิน

กู้คืนการเข้าถึง Cockpit ไปยัง SUSE Linux Enterprise Server

กู้คืนการเข้าถึง Cockpit ไปยัง SUSE Linux Enterprise Server

ตรวจสอบหาสาเหตุของการเชื่อมต่อ Cockpit ที่ล้มเหลวผ่านทาง DNS, พอร์ต 9090, ซ็อกเก็ต systemd, firewalld, TLS และการตั้งค่าการเข้าสู่ระบบ โดยใช้คำแนะนำล่าสุดของ SUSE

กำหนดค่าการสลับใช้งานอีเธอร์เน็ตที่เชื่อถือได้ด้วย Bonding ใน SLES 15

กำหนดค่าการสลับใช้งานอีเธอร์เน็ตที่เชื่อถือได้ด้วย Bonding ใน SLES 15

สร้างการเชื่อมต่ออีเธอร์เน็ตสำรองบน ​​SLES 15 โดยใช้ YaST และ Wicked กำหนดค่าการเชื่อมต่อแบบแอคทีฟ-สำรอง และตรวจสอบพอร์ตทั้งสองและการสลับการทำงานเมื่อเกิดข้อผิดพลาด