ใช้โปรไฟล์ DISA STIG ที่ SUSE รองรับสำหรับ SLES 15 สแกนเซิร์ฟเวอร์ด้วย OpenSCAP และแก้ไขปัญหาหลังจากตรวจสอบข้อมูลพื้นฐานบนระบบทดสอบแล้วเท่านั้น ตัวอย่างเช่น สมมติว่ามีผู้ดูแลระบบชื่อ Alex กำลังเตรียมเซิร์ฟเวอร์ SLES 15 เครื่องหนึ่งสำหรับบริการที่อยู่ภายใต้การกำกับดูแล Alex ใช้เวิร์กโฟลว์ด้านล่างเพื่อระบุข้อค้นพบ ทดสอบการเปลี่ยนแปลง และรวบรวมหลักฐาน แต่จะไม่ถือว่าการสแกนอัตโนมัติที่ไม่มีปัญหาเป็นการอนุมัติการปฏิบัติตามข้อกำหนด
คำสั่งเหล่านี้เป็นไปตามแนวทาง STIG ปัจจุบันของ SUSE สำหรับ SLES 15 เนื้อหาของโปรไฟล์อาจเปลี่ยนแปลงได้ตามการอัปเดตแพ็กเกจและการเผยแพร่เกณฑ์มาตรฐาน DISA ดังนั้นโปรดตรวจสอบเวอร์ชันที่เกี่ยวข้องและข้อกำหนดเฉพาะของระบบก่อนใช้วิธีการนี้ ภาพในเทอร์มินัลแสดงคำสั่งเท่านั้นและไม่ได้แสดงผลลัพธ์การสแกนจริง
1. ยืนยันเป้าหมายและเกณฑ์มาตรฐานปัจจุบัน
เริ่มต้นด้วยการบันทึก Service Pack ของ SLES ที่ใช้งาน วัตถุประสงค์ บทบาทเครือข่าย และแอปพลิเคชันต่างๆ ของโฮสต์ อเล็กซ์จดบันทึกว่าบริการใดบ้างที่ต้องใช้งานได้ตลอดเวลา วิธีที่ผู้ดูแลระบบเชื่อมต่อ และวิธีการกู้คืนหากการเปลี่ยนแปลงด้านความปลอดภัยทำให้การเข้าถึงหยุดชะงัก ขอบเขตนี้มีความสำคัญ: โฮสต์ฐานข้อมูลและเซิร์ฟเวอร์ใช้งานทั่วไปอาจมีข้อยกเว้นที่ได้รับอนุมัติแตกต่างกัน แม้ว่าทั้งสองจะใช้โปรไฟล์ STIG ของระบบปฏิบัติการเดียวกันก็ตาม
 หน้าต่างเทอร์มินัลจะแสดงคำสั่งสำหรับตรวจสอบเวอร์ชันของระบบปฏิบัติการและข้อมูลประจำตัวของโฮสต์ก่อนเริ่มใช้งาน STIG
ตรวจสอบเวอร์ชันที่ติดตั้งก่อนเลือกเนื้อหา:
cat /etc/os-release
hostnamectl
จากนั้น ดาวน์โหลดเช็คลิสต์ SLES 15 STIG และเวอร์ชันมาตรฐานที่เกี่ยวข้องจากหน้าดาวน์โหลด DISA STIG อย่างเป็นทางการจับคู่เช็คลิสต์กับตระกูลระบบและปฏิบัติตามคำแนะนำการประเมินขององค์กรของคุณ เอกสารของ SUSE สนับสนุนโปรไฟล์ SCAP “DISA STIG สำหรับ SUSE Linux Enterprise 15” แต่เพียงอย่างเดียวนั้นไม่สามารถระบุได้ว่าหน่วยงานของคุณต้องการเวอร์ชันใดหรือรับรองโฮสต์ได้หรือไม่
2. ติดตั้งและตรวจสอบเนื้อหาของ SCAP
บนระบบ SLES ที่ลงทะเบียนแล้วและสามารถเข้าถึงแหล่งเก็บข้อมูลที่เหมาะสม ให้ติดตั้งยูทิลิตี้บรรทัดคำสั่ง OpenSCAP และเนื้อหาคู่มือความปลอดภัย SCAP:
 ภาพแสดงตัวอย่างคำสั่ง zypper install ในเทอร์มินัล แถบแสดงความคืบหน้าทั่วไปไม่ได้หมายความว่าเป็นการติดตั้งแพ็กเกจที่ได้รับการยืนยันแล้ว
sudo zypper install openscap-utils scap-security-guide
ชื่อแพ็กเกจและตำแหน่งของดาต้าสตรีม SLES 15 ที่ระบุไว้ด้านล่างนี้ ได้รับการบันทึกไว้ในคู่มือการเสริมความแข็งแกร่ง OpenSCAP ของ SUSEและขั้นตอน STIG ของ SUSEที่เก็บแพ็กเกจและการแก้ไขโปรไฟล์อาจแตกต่างกันไปตาม Service Pack และระดับการอัปเดต แสดงรายการดาต้าสตรีมที่ติดตั้งและตรวจสอบไฟล์ที่อาจเป็นไปได้ แทนที่จะสันนิษฐานชื่อไฟล์หรือโปรไฟล์:
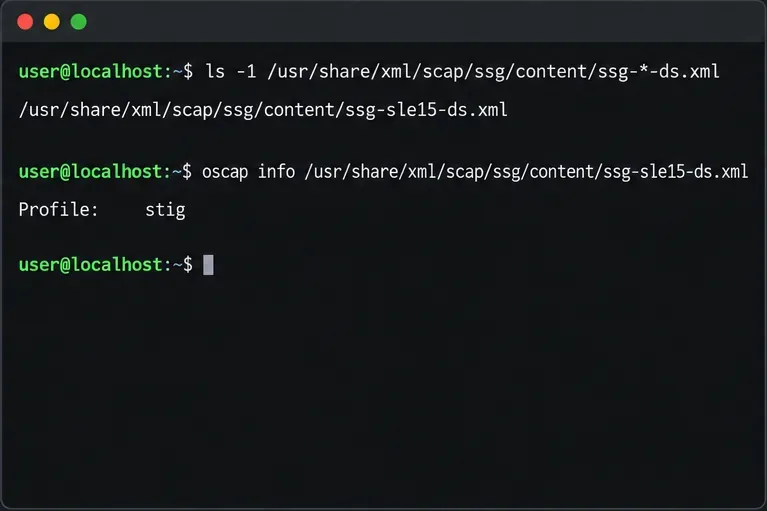 เทอร์มินัลจะแสดงรายการสตรีมข้อมูล SLES 15 SCAP และตรวจสอบโปรไฟล์ที่มีอยู่ด้วยคำสั่ง oscap info
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
ตรวจสอบให้แน่ใจว่ามีสตรีมข้อมูล SLES 15 อยู่ และรายการโปรไฟล์มีไฟล์ดังกล่าวstigหากไฟล์หรือโปรไฟล์หายไป ให้หยุดและแก้ไขความไม่ตรงกันของแพ็กเกจหรือที่เก็บข้อมูล อย่าใช้เกณฑ์มาตรฐานของระบบปฏิบัติการอื่นมาแทนที่
3. บันทึกข้อมูลพื้นฐาน จากนั้นทดสอบการแก้ไขปัญหา
สร้างไดเร็กทอรีเก็บหลักฐานที่ได้รับการป้องกันก่อนจัดทำรายงาน สแกนก่อนโดยไม่ต้องเปลี่ยนแปลงการตั้งค่าระบบ:
 หน้าจอเทอร์มินัลแสดงคำสั่งประเมินผล OpenSCAP ขั้นพื้นฐาน พร้อมด้วยเส้นทางรายงาน XML และ HTML
sudo install -d -m 0700 /root/stig-review
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/baseline.xml \
  --report /root/stig-review/baseline.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
เปิดรายงาน HTML และตรวจสอบผลลัพธ์แต่ละรายการ โดยเฉพาะอย่างยิ่งความล้มเหลว ข้อผิดพลาด และกฎที่ไม่สามารถตรวจสอบได้ เก็บรักษาไฟล์ XML และรายงานไว้เป็นหลักฐานการกำหนดค่าที่สำคัญ เนื่องจากอาจเปิดเผยรายละเอียดของโฮสต์และสถานะความปลอดภัย ดังนั้นจึงควรจัดเก็บหรือส่งต่อผ่านช่องทางที่ได้รับอนุญาตเท่านั้น
ถัดไป ให้ทำการโคลนหรือสร้างสแนปช็อตของเซิร์ฟเวอร์ในสภาพแวดล้อมที่ไม่ใช่สภาพแวดล้อมการผลิต ตรวจสอบพฤติกรรมของแอปพลิเคชัน การเข้าถึงข้อมูลประจำตัว เครือข่าย การตรวจสอบ และการกู้คืน ก่อนที่จะนำการเปลี่ยนแปลงอัตโนมัติไปใช้ SUSE เตือนผู้ดูแลระบบให้ทดสอบการแก้ไขปัญหาภายนอกสภาพแวดล้อมการผลิตก่อน เนื่องจากจะเปลี่ยนแปลงการกำหนดค่าระบบ สำหรับโฮสต์ทดสอบ วิธีการแบบทันทีที่ได้รับการบันทึกไว้มีดังนี้:
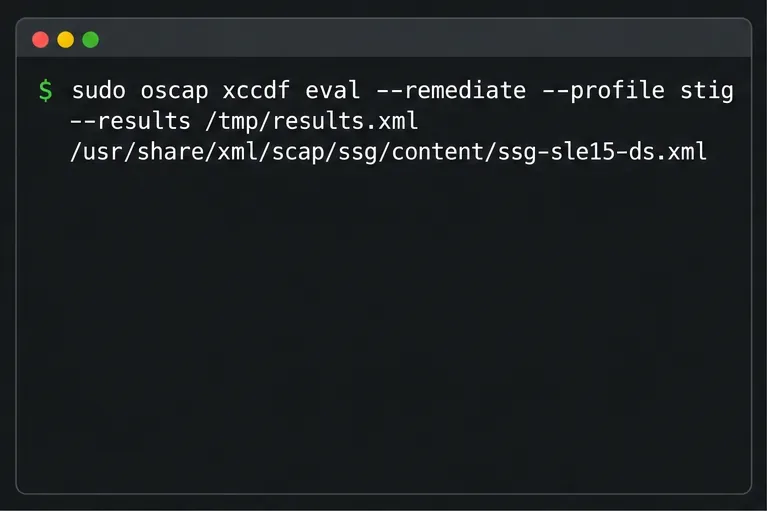 หน้าจอเทอร์มินัลแสดงคำสั่งแก้ไขปัญหา STIG ที่ต้องรันก่อนบนระบบทดสอบที่แยกต่างหาก
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /root/stig-review/remediation.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
ผลลัพธ์ที่ได้อาจรวมถึงผลการทดสอบก่อนและหลังการแก้ไข เครื่องหมาย "-" fixedแสดงว่ากฎนั้นได้รับการแก้ไขโดยอัตโนมัติและผ่านการประเมิน ส่วนเครื่องหมาย "-" หมายความว่าerrorการแก้ไขล้มเหลวสำหรับกฎนั้น สถานะทั้งสองนี้ไม่ได้ทดแทนการทดสอบการใช้งานหรือการตรวจสอบข้อกำหนดพื้นฐานแต่อย่างใด
4. สแกนซ้ำ แก้ไขข้อผิดพลาด และเก็บรักษาหลักฐาน
หลังจากตรวจสอบพฤติกรรมการทดสอบแล้ว ให้ทำการสแกนแยกต่างหากโดยใช้เส้นทางเอาต์พุตใหม่ การประเมินเฉพาะการสแกนจะช่วยแยกแยะสถานะปัจจุบันออกจากการดำเนินการแก้ไขได้:
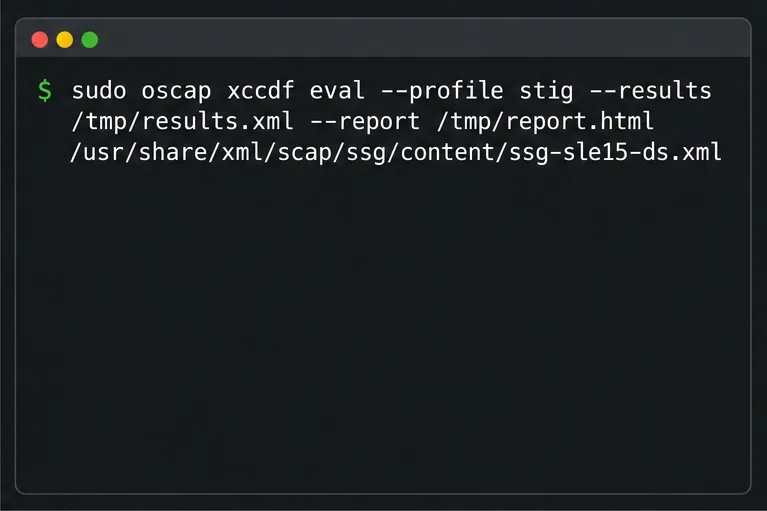 หน้าจอเทอร์มินัลแสดงคำสั่งสแกนอย่างเดียวสำหรับการสร้างผลลัพธ์ XML และรายงาน HTML ใหม่หลังจากแก้ไขปัญหาแล้ว
sudo oscap xccdf eval \
  --profile stig \
  --results /root/stig-review/final.xml \
  --report /root/stig-review/final.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
อย่าคาดหวังว่าทุกกฎจะแก้ไขได้โดยอัตโนมัติ ตรวจสอบความล้มเหลวโดยเทียบกับข้อความตรวจสอบและแก้ไขฉบับเต็มของกฎในรายการตรวจสอบ DISA เวอร์ชันที่เลือกใช้สำหรับระบบนั้นๆ บางกฎจำเป็นต้องมีการตัดสินใจโดยเจตนาจากเจ้าของบริการ การกำหนดค่าเฉพาะไซต์ หรือหลักฐานด้วยตนเอง หากกฎใดไม่สามารถใช้งานได้หรือไม่สามารถปฏิบัติตามได้ ให้บันทึกเหตุผลและมาตรการควบคุมทดแทนผ่านกระบวนการยกเว้นอย่างเป็นทางการขององค์กร การเปลี่ยนแปลงหรือปรับแต่งโปรไฟล์ไม่ได้ทำให้ข้อกำหนดนั้นผ่านโดยอัตโนมัติ
สำหรับการตรวจสอบรายการตรวจสอบ เอกสารของ SUSE ระบุถึงการส่งออกไฟล์ XCCDF ที่สามารถนำเข้าสู่ DISA STIG Viewer ได้ สร้างไฟล์ดังกล่าวโดยใช้ตัวเลือกที่รองรับ จากนั้นนำเข้าสู่ Viewer ตามคำแนะนำการใช้งานปัจจุบัน:
 หน้าจอเทอร์มินัลแสดงตัวเลือก oscap สำหรับการส่งออกผลลัพธ์ XCCDF เพื่อตรวจสอบใน DISA STIG Viewer
sudo oscap xccdf eval \
  --profile stig \
  --stig-viewer /root/stig-review/results_stig.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
ชุดหลักฐานของอเล็กซ์สำหรับบันทึกเซิร์ฟเวอร์สมมติประกอบด้วยข้อมูลประจำตัวของโฮสต์และเซอร์วิสแพ็ค การแก้ไขเกณฑ์มาตรฐาน เวอร์ชันเนื้อหา SCAP วันที่สแกน รายงานพื้นฐานและรายงานฉบับสุดท้าย การดำเนินการแก้ไข การตรวจสอบด้วยตนเอง และข้อยกเว้นที่ได้รับอนุมัติ ยืนยันว่าไฟล์มีอยู่จริงและยังคงสามารถอ่านได้เฉพาะผู้ตรวจสอบที่ได้รับอนุญาตเท่านั้น:
 หน้าจอเทอร์มินัลแสดงคำสั่งตรวจสอบว่ามีไฟล์หลักฐานการสแกนที่คาดหวังอยู่หรือไม่ แต่ไม่มีการแสดงผลลัพธ์ของไฟล์ใดๆ
sudo ls -l /root/stig-review
ก่อนที่จะประกาศว่างานเสร็จสมบูรณ์ โปรดตรวจสอบให้แน่ใจว่ารายงานฉบับสุดท้ายสะท้อนถึงการสแกนที่ดำเนินการหลังจากการเปลี่ยนแปลง ทุกข้อบกพร่องที่เหลืออยู่มีผู้รับผิดชอบและวิธีการแก้ไข และบริการที่จำเป็นของเซิร์ฟเวอร์ยังคงทำงานได้ การปฏิบัติตามมาตรฐาน STIG เป็นสถานะที่ได้รับการประเมินซึ่งเชื่อมโยงกับเกณฑ์มาตรฐานและขอบเขตของระบบที่เฉพาะเจาะจง OpenSCAP สนับสนุนการประเมินนั้น แต่ไม่ได้ให้การรับรองหรือรับประกันว่าข้อกำหนดของไซต์ทุกข้อได้รับการปฏิบัติตามแล้ว
แหล่งที่มา








