สำหรับ Pardus 25 ให้เริ่มต้นด้วยแอปพลิเคชัน Pardus Domain Joiner หากองค์กรของคุณได้ติดตั้งและจัดทำเอกสารการตั้งค่าไว้แล้ว Pardus ระบุเครื่องมือนี้เป็นตัวเลือกแบบกราฟิกสำหรับการเข้าร่วมหรือลบเครื่องคอมพิวเตอร์ออกจากโดเมน หากคุณต้องการขั้นตอนที่ทำซ้ำได้ ให้ใช้เวิร์กโฟลว์เทอร์มินัลด้านล่าง: กำหนดค่า DNS และเวลา ติดตั้งแพ็กเกจ realmd/SSSD ที่มีให้สำหรับ Pardus เวอร์ชันของคุณ ค้นหาโดเมน จากนั้นเข้าร่วมด้วยบัญชีที่ได้รับอนุญาต ตัวอย่างนี้ใช้โดเมน DNS สมมติad.example.comและบัญชีชื่อjoinadmin. แทนที่ทั้งสองด้วยค่าขององค์กรของคุณ ขั้นตอนนี้เหมาะสมสำหรับไคลเอ็นต์ Pardus ที่สามารถเข้าถึงตัวควบคุมโดเมน Windows Active Directory ที่มีอยู่แล้ว ไม่ได้สร้างโดเมนหรือใช้ Group Policy ของ Windows ทุกอย่างโดยอัตโนมัติ
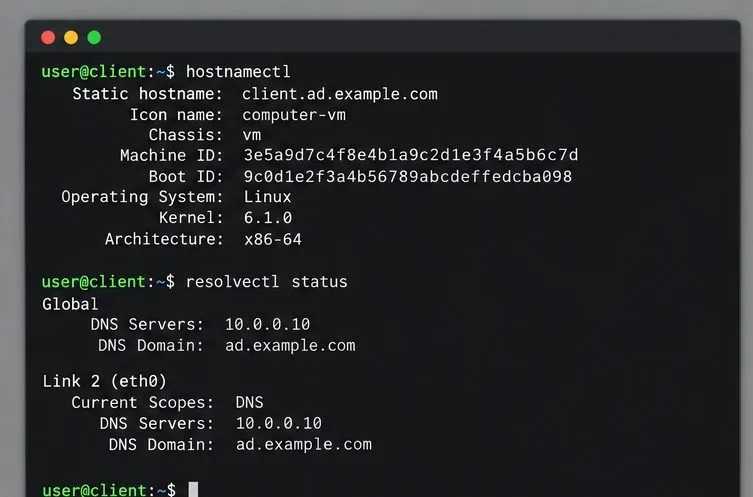
ภาพแสดงมุมมองเทอร์มินัลประกอบการตรวจสอบชื่อโฮสต์และตัวแก้ไขก่อนเข้าร่วมโดเมนตัวอย่าง ตรวจสอบว่า Pardus สามารถค้นหาโดเมนได้หรือไม่
ก่อนที่จะเปลี่ยนแปลงการกำหนดค่าข้อมูลประจำตัวของคอมพิวเตอร์ โปรดตรวจสอบกับผู้ดูแลระบบของคุณว่าคุณมีสิทธิ์ในการเข้าร่วมคอมพิวเตอร์ และชื่ออุปกรณ์และหน่วยองค์กรเป้าหมาย (OU) เป็นไปตามนโยบายขององค์กรของคุณ การเข้าร่วมโดเมนจะสร้างหรือใช้บัญชีคอมพิวเตอร์ใน Active Directory หากเป็นเวิร์กสเตชันที่ใช้งานจริงและอยู่ภายใต้การจัดการ โปรดใช้เครื่องทดสอบก่อน
เชื่อมต่อไคลเอ็นต์เข้ากับเครือข่ายหรือ VPN ขององค์กรที่สามารถเข้าถึงตัวควบคุมโดเมนได้ กำหนดค่าไคลเอ็นต์ให้ใช้เซิร์ฟเวอร์ DNS ของ Active Directory ขององค์กร DNS สาธารณะอาจสามารถระบุชื่อเว็บไซต์ทั่วไปได้ แต่ไม่สามารถค้นหาบริการ LDAP และ Kerberos ภายในได้ ดังนั้นการเข้าถึงอินเทอร์เน็ตเพียงอย่างเดียวจึงไม่เพียงพอ ตรวจสอบชื่อระบบ ตัวแก้ไข และเวลา:
hostnamectl
resolvectl status
timedatectl status
ตัวอย่างเช่น ไคลเอ็นต์ชื่อclientอาจใช้10.0.0.10เป็นเซิร์ฟเวอร์ DNS และรับad.example.comเป็นโดเมนค้นหา สอบถามค่าที่ถูกต้องจากฝ่ายไอทีแทนที่จะคัดลอกตัวอย่างเหล่านี้ รักษาเวลาให้ตรงกับแหล่งเวลาขององค์กร การตรวจสอบสิทธิ์ Kerberos อาจล้มเหลวเมื่อเวลาของไคลเอ็นต์และตัวควบคุมโดเมนแตกต่างกัน หลีกเลี่ยงการแก้ไขไฟล์ resolver ที่สร้างขึ้นด้วยตนเองเมื่อ NetworkManager หรือการตั้งค่าเครือข่าย Pardus จัดการไฟล์เหล่านั้น
ติดตั้งเครื่องมือเข้าร่วมโดเมน
บันทึกการเปลี่ยนแปลงของ Pardus 25 ระบุว่า Pardus Domain Joiner เป็นแอปพลิเคชันสำหรับการผสานรวมกับ Windows Active Directory และแคตตาล็อกแอปพลิเคชันของ Pardus อธิบายว่าเป็นเครื่องมือแบบกราฟิกสำหรับการเข้าร่วม/ลบโดเมน หากคุณใช้ GUI ให้เปิด Pardus Software Center ค้นหา Pardus Domain Joiner และทำตามคำแนะนำขององค์กรของคุณ ข้อมูลอ้างอิงสาธารณะยืนยันวัตถุประสงค์ของเครื่องมือ แต่ไม่ได้บันทึกชื่อฟิลด์ที่แน่นอนหรืออินเทอร์เฟซของทุกเวอร์ชัน ดังนั้นอย่าคิดว่าตัวเลือกต่างๆ จะเหมือนกันในทุกเวอร์ชัน
เส้นทาง CLI ใช้realmdในการค้นหาและลงทะเบียนเครื่องadcliสำหรับการดำเนินการโดเมน และ SSSD (System Security Services Daemon) เพื่อให้การค้นหาข้อมูลประจำตัวและการตรวจสอบสิทธิ์ ชื่อแพ็กเกจเหล่านี้ได้รับการบันทึกไว้สำหรับระบบตระกูล Debian แต่ความพร้อมใช้งานของแพ็กเกจอาจแตกต่างกันไปตามรุ่นและที่เก็บของ Pardus บน Pardus ก่อนอื่นให้ทำการอัปเดตดัชนีแพ็กเกจและตรวจสอบว่าแพ็กเกจเหล่านั้นมีอยู่ในที่เก็บที่คุณกำหนดค่าไว้หรือไม่
sudo apt update
apt policy realmd sssd-ad sssd-tools adcli
หากมีโปรแกรมดังกล่าว โปรดติดตั้ง:
sudo apt install realmd sssd-ad sssd-tools adcliตรวจสอบการเปลี่ยนแปลงที่เสนอโดยตัวจัดการแพ็กเกจก่อนยืนยัน หากไม่พบแพ็กเกจ ให้หยุดและตรวจสอบที่เก็บของ Pardus และเอกสารการเผยแพร่ หรือสอบถามผู้ดูแลระบบของคุณ อย่าเพิ่มที่เก็บของระบบปฏิบัติการที่ไม่เกี่ยวข้องเพื่อบังคับการติดตั้ง
ขั้นตอนการติดตั้งแพ็กเกจจะติดตั้งส่วนประกอบการค้นหาและ SSSD เมื่อส่วนประกอบเหล่านั้นมีอยู่ในที่เก็บข้อมูล Pardus ที่กำหนดค่าไว้ ค้นหาและเข้าร่วมโดเมน Active Directory
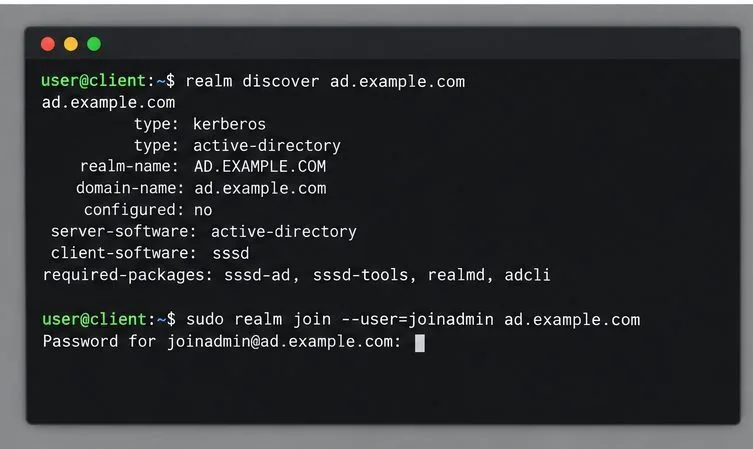
เรียกใช้การค้นหาโดเมนก่อนพยายามลงทะเบียน:
sudo realm -v discover ad.example.comผลลัพธ์ที่สำเร็จจะระบุโดเมนว่าเป็น Active Directory แสดงโดเมน Kerberos (โดยปกติจะเป็นตัวพิมพ์ใหญ่ เช่นAD.EXAMPLE.COM) และอาจระบุ SSSD เป็นซอฟต์แวร์ไคลเอ็นต์ หากการค้นหาล้มเหลว ให้หยุดที่นี่ ตรวจสอบบันทึก DNS และการเชื่อมต่อกับผู้ดูแลระบบของคุณ แทนที่จะลองสะกดโดเมนแบบสุ่มหรือกำหนด IP ของตัวควบคุมโดเมนแบบตายตัว
เมื่อการค้นหาสำเร็จ ให้เข้าร่วมโดยใช้บัญชีที่มีสิทธิ์ในการเพิ่มคอมพิวเตอร์เครื่องนี้ ระบบจะแจ้งให้ป้อนรหัสผ่านโดยไม่บันทึกไว้ในประวัติคำสั่ง:
sudo realm join --user=joinadmin ad.example.comป้อนรหัสผ่านบัญชีเฉพาะเมื่อได้รับแจ้งเท่านั้น ห้ามเพิ่มรหัสผ่านหลังจากนั้น--passwordหรือวางรหัสผ่านลงในคำสั่ง ตั๋ว หรือภาพหน้าจอ การเข้าร่วมสำเร็จมักจะกลับไปยังเชลล์โดยไม่มีข้อความแสดงความสำเร็จ หากผู้ดูแลระบบของคุณต้องการชื่อ OU หรือชื่อคอมพิวเตอร์เฉพาะ โปรดสอบถามrealm joinตัวเลือกที่ได้รับการอนุมัติก่อนเข้าร่วม การจัดวางเริ่มต้นอาจไม่ตรงกับนโยบายของบริษัท
กระบวนการค้นหาควรระบุ Active Directory ก่อนที่คำสั่งเข้าร่วมจะขอรหัสผ่านบัญชีผู้ใช้ที่ได้รับอนุญาต ตรวจสอบคอมพิวเตอร์และทดสอบการเข้าสู่ระบบ AD
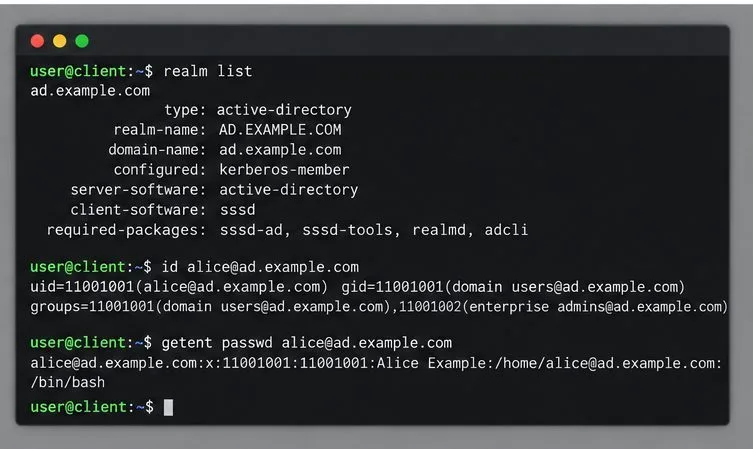
ตรวจสอบการเป็นสมาชิกก่อน:
realm listโดเมนควรปรากฏตามการกำหนดค่า โดยมี Active Directory เป็นซอฟต์แวร์เซิร์ฟเวอร์ จากนั้นขอให้ SSSD ค้นหาผู้ใช้ทดสอบที่รู้จักโดยใช้ชื่อเต็ม:
id alice@ad.example.com
getent passwd alice@ad.example.comแทนที่aliceด้วยบัญชีจริงที่ได้รับอนุญาตให้เข้าสู่ระบบ UID รายชื่อกลุ่ม และระเบียนรหัสผ่านที่แสดงกลับมานั้นบ่งชี้ว่าระบบสามารถระบุบัญชีได้ แต่ข้อมูลเหล่านี้เพียงอย่างเดียวไม่ได้พิสูจน์ว่าการเข้าสู่ระบบเดสก์ท็อปหรือนโยบายการเข้าถึงใช้งานได้ ทดสอบการเข้าสู่ระบบแบบโต้ตอบโดยใช้รูปแบบบัญชีที่ผู้ดูแลระบบกำหนด ซึ่งโดยปกติจะเป็นusername@ad.example.com. เก็บรักษาบัญชีผู้ดูแลระบบในเครื่องไว้จนกว่าคุณจะยืนยันการเข้าสู่ระบบโดเมนและการเข้าถึงการกู้คืนแล้ว
การสร้างไดเร็กทอรีโฮมและพฤติกรรมการเข้าสู่ระบบเดสก์ท็อปขึ้นอยู่กับเวอร์ชันของ Pardus, ตัวจัดการการแสดงผล และการกำหนดค่า PAM/SSSD อย่าคิดว่าไดเร็กทอรีโฮมของผู้ใช้ AD จะถูกสร้างขึ้นโดยอัตโนมัติ: ตรวจสอบสิ่งนี้ด้วยบัญชีทดสอบที่ควบคุมได้ หรือให้ผู้ดูแลระบบกำหนดค่าและทดสอบโมดูลเซสชันที่จำเป็น ในทำนองเดียวกัน การเป็นสมาชิกโดเมนไม่ได้ให้สิทธิ์ผู้ดูแลระบบในเครื่องหรือsudoสิทธิ์ อื่นๆ โดยอัตโนมัติ
การตรวจสอบเหล่านี้ยืนยันการเป็นสมาชิกโดเมนและการค้นหาในไดเร็กทอรี แต่ยังคงต้องทำการทดสอบการเข้าสู่ระบบจริงเพื่อตรวจสอบนโยบายของเวิร์กสเตชัน หากการเชื่อมต่อล้มเหลว
ข้อความ “ไม่พบโดเมน” หรือการค้นหาหมดเวลา: ตรวจสอบว่า Pardus ใช้ DNS ภายในของ Active Directory ว่าชื่อโดเมนเป็นชื่อ DNS ของ Pardus และว่าไคลเอ็นต์สามารถเข้าถึงตัวควบคุมโดเมนได้ ขอให้ฝ่ายไอทีตรวจสอบระเบียน DNS ที่จำเป็นและการเข้าถึงไฟร์วอลล์ข้อผิดพลาดเกี่ยวกับ Kerberos หรือนาฬิกา: เปรียบเทียบtimedatectl statusกับแหล่งเวลาขององค์กรและแก้ไขการซิงโครไนซ์เวลาให้ถูกต้องก่อนลองใหม่อีกครั้งการตรวจสอบสิทธิ์หรือการอนุญาตถูกปฏิเสธ: โปรดยืนยันว่าบัญชีผู้ใช้ที่เข้าร่วมได้รับอนุญาตแล้ว และวัตถุคอมพิวเตอร์ที่ต้องการใช้งานไม่ขัดแย้งกับวัตถุที่มีอยู่หรือข้อจำกัดของหน่วยองค์กร (OU)การเข้าร่วมสำเร็จ แต่การค้นหา/เข้าสู่ระบบล้มเหลว: ตรวจสอบrealm listสถานะ SSSD ด้วย คำสั่ง systemctl status sssd; ใช้journalctl -u sssdสำหรับข้อความวินิจฉัย ปฏิบัติตามนโยบาย IT ในพื้นที่ก่อนเปลี่ยนแปลงกฎการเข้าถึง SSSD, PAM หรือข้อมูลประจำตัวที่แคชไว้สำหรับรายละเอียดเฉพาะแหล่งที่มา โปรดดูบันทึกการเผยแพร่ Pardus 25 , แคตตาล็อกแอปพลิเคชัน Pardus , ขั้นตอน SSSD และ Active Directory ของ Ubuntu สำหรับลำดับคำสั่ง realmd ที่บันทึกไว้ และคำอธิบายแพ็กเกจ realmd ของ Debian ยืนยันชื่อแพ็กเกจและพฤติกรรม GUI กับเวอร์ชัน Pardus ที่ติดตั้งบนเครื่องไคลเอ็นต์ของคุณ