ตั้งค่านามแฝงห้องเมทริกซ์แบบกำหนดเองบนโดเมนของคุณเอง
กำหนดที่อยู่เว็บไซต์ที่แชร์ได้ง่ายให้กับห้อง Matrix บนโดเมนของคุณโดยใช้ Element หรือ Matrix API พร้อมการตรวจสอบสิทธิ์ การตั้งชื่อ Synapse และการเชื่อมโยงระบบ
เรียกใช้งาน Synapse ในรูปแบบโปรเจ็กต์ Docker Compose โดยใช้ไดเร็กทอรีการกำหนดค่าแบบถาวรและฐานข้อมูล PostgreSQL การตั้งค่าด้านล่างจะสร้างคีย์ลงนามของ Synapse และhomeserver.yamlเชื่อมต่อกับ PostgreSQL และคงตัวรับฟัง HTTP ไว้บน localhost เพื่อให้คุณสามารถวาง HTTPS และการเชื่อมต่อแบบเฟเดอเรชันไว้หลังพร็อกซีแบบย้อนกลับก่อนที่จะเปิดเซิร์ฟเวอร์สู่อินเทอร์เน็ต
Synapse คือโฮมเซิร์ฟเวอร์ของ Matrix: มันจัดเก็บบัญชีผู้ใช้ ห้องประชุม กิจกรรม และไฟล์มีเดียสำหรับเซิร์ฟเวอร์ Docker Compose รันคอนเทนเนอร์ Synapse และ PostgreSQL จากไฟล์ YAML ไฟล์เดียว นี่เป็นจุดเริ่มต้นสำหรับเครื่องเดียว ไม่ใช่การใช้งาน Matrix ในที่สาธารณะอย่างสมบูรณ์
ติดตั้ง Docker Engine และปลั๊กอิน Docker Compose จากนั้นตรวจสอบว่าdocker compose versionใช้งานได้หรือไม่ Docker Desktop มี Compose อยู่แล้วใน Windows และ macOS ส่วนผู้ใช้ Linux สามารถติดตั้งปลั๊กอิน Compose ได้จากคลังแพ็กเกจของ Docker โปรดดู คำแนะนำ ในการติดตั้ง Compose ของ Docker
เลือกชื่อเซิร์ฟเวอร์ Matrix ถาวรก่อนสร้างการกำหนดค่า ชื่อนี้จะปรากฏในรหัสผู้ใช้ เช่น@alex:matrix.example.orgและการเปลี่ยนชื่อในภายหลังไม่ใช่การแก้ไขชื่อโฮสต์ทั่วไป ในตัวอย่างนี้matrix.example.orgคือทั้งชื่อเซิร์ฟเวอร์ Matrix และชื่อโฮสต์สาธารณะ สำหรับเซิร์ฟเวอร์สาธารณะ ให้ชี้ระเบียน DNS ไปยังโฮสต์ของคุณและวางแผนพร็อกซีแบบย้อนกลับ HTTPS ตัวรับฟัง HTTP ที่สร้างโดย Synapse บนพอร์ต 8008 เหมาะสำหรับการทดสอบในเครื่อง แต่เอกสารการติดตั้งระบุว่าการใช้งานจริงต้องใช้ HTTPS
บนโฮสต์ Docker ให้สร้างไดเร็กทอรีทำงานและโฟลเดอร์ถาวร โฟลเดอร์หนึ่งsynapseจะเก็บไฟล์การกำหนดค่าและคีย์ลงนามที่สร้างขึ้น ส่วนอีกโฟลเดอร์ หนึ่ง data/postgresจะเก็บไฟล์ฐานข้อมูล
mkdir -p ~/matrix-synapse/synapse ~/matrix-synapse/data/postgres
cd ~/matrix-synapse
umask 077
openssl rand -hex 32คัดลอกผลลัพธ์ของคำสั่งลงใน.envไฟล์ใหม่ชื่อDB_PASSWORD=.... เก็บไฟล์นี้ไว้เป็นส่วนตัวและสำรองข้อมูลอย่างปลอดภัย Compose จะอ่าน.envการแทนที่ในไฟล์ Compose; Synapse จะไม่ขยายตัวแปรเหล่านั้นภายในไฟล์โดยอัตโนมัติhomeserver.yamlคุณจะต้องป้อนรหัสผ่านเดียวกันในไฟล์การกำหนดค่าในขั้นตอนที่ 3
สร้างไฟล์docker-compose.ymlในไดเร็กทอรีของโปรเจ็กต์ ตัวอย่างนี้ใช้ภาพ Synapse อย่างเป็นทางการที่เผยแพร่โดย Element HQ และ PostgreSQL 16 พอร์ต Synapse ถูกผูกไว้กับ loopback แทนที่จะเป็นอินเทอร์เฟซเครือข่ายทุกตัว การตรวจสอบสถานะช่วยให้ Compose รอ PostgreSQL ก่อนที่จะเริ่ม Synapse
services:
  synapse:
    image: ghcr.io/element-hq/synapse:latest
    restart: unless-stopped
    environment:
      SYNAPSE_CONFIG_PATH: /data/homeserver.yaml
    volumes:
      - ./synapse:/data
    ports:
      - "127.0.0.1:8008:8008"
    depends_on:
      db:
        condition: service_healthy

  db:
    image: postgres:16-alpine
    restart: unless-stopped
    environment:
      POSTGRES_USER: synapse
      POSTGRES_PASSWORD: ${DB_PASSWORD}
      POSTGRES_DB: synapse
      POSTGRES_INITDB_ARGS: --encoding=UTF-8 --lc-collate=C --lc-ctype=C
    volumes:
      - ./data/postgres:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U synapse -d synapse"]
      interval: 10s
      timeout: 5s
      retries: 5
ใส่ ค่าสุ่มจากขั้นตอนที่ 1 ลง DB_PASSWORD=your-generated-valueไป.envอย่าบันทึกไฟล์นี้ลงในระบบควบคุมเวอร์ชัน หากคุณเปลี่ยนเวอร์ชันหลักของ PostgreSQL ในภายหลัง ให้ทำตามขั้นตอนการอัปเกรดของ PostgreSQL แทนที่จะเพียงแค่ชี้อิมเมจเวอร์ชันใหม่ไปยังไดเร็กทอรีข้อมูลที่มีอยู่
สร้างการกำหนดค่าเริ่มต้นและคีย์ลงนามในไดเร็กทอรีที่เชื่อมต่อ ใช้ชื่อเซิร์ฟเวอร์เดียวกันกับที่คุณเลือกไว้ด้านบน ตั้งค่าตัว เลือกsynapseสถิติอย่างชัดเจน ดังนี้no
docker compose run --rm --no-deps \
  -e SYNAPSE_SERVER_NAME=matrix.example.org \
  -e SYNAPSE_REPORT_STATS=no \
synapse generategenerateโหมดคอนเทนเนอร์อย่างเป็นทางการ จะสร้าง homeserver.yamlคีย์ลงนามที่จำเป็น เปิดsynapse/homeserver.yamlและแทนที่ส่วนฐานข้อมูล SQLite ด้วยข้อความต่อไปนี้ แทนที่PASTE_THE_SAME_DB_PASSWORD_HEREด้วยค่าที่จัดเก็บไว้ใน.envฟิลด์นี้อย่างถูกต้อง ฟิลด์นี้เป็นค่าการกำหนดค่า Synapse ตามตัวอักษร ไม่ใช่การแทรกค่าของ Compose
database:
  name: psycopg2
  args:
    user: synapse
    password: PASTE_THE_SAME_DB_PASSWORD_HERE
    dbname: synapse
    host: db
    port: 5432
    cp_min: 5
    cp_max: 10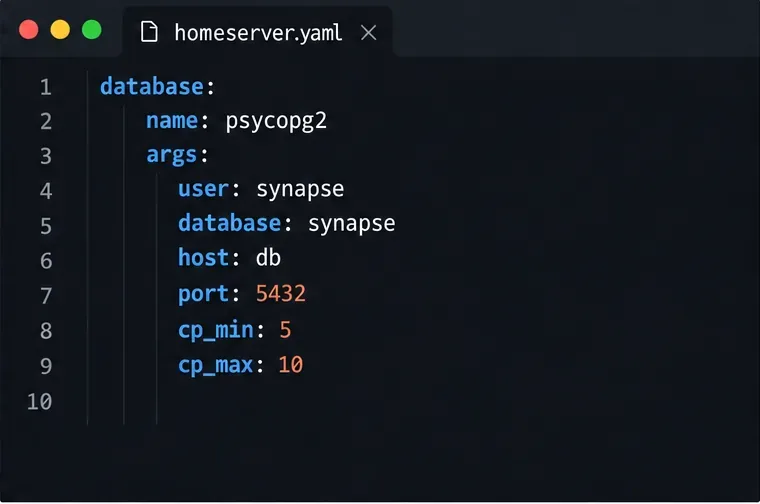
เก็บรหัสผ่านที่สร้างขึ้นไว้registration_shared_secretเป็นส่วนตัว Synapse ใช้รหัสผ่านนี้สำหรับเครื่องมือลงทะเบียนผู้ใช้ผ่านบรรทัดคำสั่ง ใครก็ตามที่ได้รับรหัสผ่านนี้สามารถสร้างบัญชีได้ รวมถึงผู้ดูแลระบบด้วย ปิดใช้งานการลงทะเบียนสาธารณะเว้นแต่คุณตั้งใจที่จะเปิดให้ลงทะเบียนและได้ตรวจสอบข้อกำหนดการควบคุมการใช้งานในทางที่ผิดที่เกี่ยวข้องแล้ว
จากไดเร็กทอรีที่มีไฟล์docker-compose.ymlให้ตรวจสอบความถูกต้องของไฟล์ Compose และเริ่มต้นบริการ:
docker compose config
docker compose up -d
docker compose ps
docker compose logs --tail=100 synapse db
คำสั่งแรกจะตรวจสอบว่า Compose สามารถแยกวิเคราะห์ไฟล์และแก้ไขได้DB_PASSWORDหรือไม่ คำสั่งถัดไปจะเริ่มต้นฐานข้อมูลและโฮมเซิร์ฟเวอร์ในพื้นหลัง ตรวจสอบบันทึกเพื่อหาข้อผิดพลาดในการเชื่อมต่อฐานข้อมูลหรือไฟล์การกำหนดค่าที่หายไป เนื่องจากระบบนี้ใช้การเชื่อมต่อแบบ bind-mount กับโฟลเดอร์ในเครื่อง ดังนั้นฐานข้อมูลและการกำหนดค่า Synapse จะยังคงอยู่เมื่อสร้างคอนเทนเนอร์ใหม่
เรียกใช้คำขอเวอร์ชันไคลเอ็นต์ Matrix จากโฮสต์ Docker การตอบกลับในรูปแบบ JSON หมายความว่า API ไคลเอ็นต์ตอบสนอง การตอบกลับว่างเปล่า การปฏิเสธการเชื่อมต่อ หรือข้อผิดพลาด HTTP หมายความว่าคุณควรตรวจสอบบันทึกของ Synapse และยืนยันว่าพอร์ต 8008 กำลังทำงานอยู่
curl -fsS http://127.0.0.1:8008/_matrix/client/versionsเมื่อระบบตอบสนองแล้ว ให้สร้างผู้ใช้เริ่มต้นแบบโต้ตอบ คำสั่งนี้จะแจ้งให้ป้อนชื่อผู้ใช้และรหัสผ่าน เลือก “ไม่” สำหรับผู้ดูแลระบบ เว้นแต่คุณต้องการบัญชีผู้ดูแลระบบโดยเฉพาะ
docker compose exec synapse register_new_matrix_user \
  -c /data/homeserver.yaml http://localhost:8008
การแมปพอร์ตเฉพาะ localhost นั้นเป็นไปโดยเจตนา: เพื่อป้องกันการเข้าถึงโดยตรงจากสาธารณะไปยังตัวรับฟัง HTTP ที่ไม่ได้เข้ารหัส สำหรับไคลเอ็นต์ระยะไกล ให้กำหนดค่าพร็อกซีแบบย้อนกลับด้วยใบรับรอง TLS ที่ถูกต้องและส่งต่อเส้นทาง Matrix ไปยัง Synapse พร็อกซีต้องส่งผ่านส่วน หัว X-Forwarded-ForและX-Forwarded-Protoในการกำหนดค่าตัวรับฟังที่สร้างขึ้น ให้เปิดใช้งานx_forwarded: trueสำหรับพอร์ต 8008 อย่าตั้งค่าตัวรับฟัง Synapse ที่อยู่ในคอนเทนเนอร์ให้ผูกกับเฉพาะเท่านั้น127.0.0.1เพราะจะป้องกันไม่ให้คอนเทนเนอร์พร็อกซีเข้าถึงได้ หากพร็อกซีแบบย้อนกลับอยู่ในคอนเทนเนอร์เช่นกัน ให้วางทั้งพร็อกซีแบบย้อนกลับและ Synapse ไว้ในเครือข่าย Docker ที่ใช้ร่วมกันและพร็อกซีไปยังชื่อsynapse:8008บริการ
การเชื่อมต่อแบบ Federation นั้นแยกต่างหากจากการเริ่มต้นระบบในเครื่อง เซิร์ฟเวอร์ Matrix อื่นๆ จำเป็นต้องค้นหาและเข้าถึงเซิร์ฟเวอร์ของคุณ โดยทั่วไปจะใช้พอร์ต 8448 หรือผ่านการค้นหา HTTPS แบบมอบหมาย DNS การกำหนดเส้นทางพร็อกซีแบบย้อนกลับ และระเบียนที่จำเป็นใดๆ ต้องตรงกับชื่อเซิร์ฟเวอร์ที่เลือกไว้ โปรดปฏิบัติตาม เอกสารประกอบและคำแนะนำในการติดตั้ง.well-known พร็อกซีแบบย้อนกลับ ของ Synapse ก่อนที่จะประกาศโฮมเซิร์ฟเวอร์สาธารณะ การโทรด้วยเสียงและวิดีโอจำเป็นต้องมีเซิร์ฟเวอร์ TURN เพื่อการเชื่อมต่อสื่อที่เชื่อถือได้
หาก Synapse ไม่สามารถเชื่อมต่อกับ PostgreSQL ได้ ให้ตรวจสอบว่าhostชื่อdbบริการ Compose ถูกต้อง รหัสผ่านทั้งสองตรงกันทุกประการ และคอนเทนเนอร์ฐานข้อมูลอยู่ในสภาพสมบูรณ์ หากไม่สามารถเข้าถึงปลายทางได้ ให้ตรวจสอบdocker compose psบันทึกของ Synapse และตรวจสอบว่ามีบริการอื่นใช้พอร์ต 8008 อยู่แล้วหรือไม่ สำรองข้อมูลทั้งไดเร็กทอรีข้อมูล PostgreSQL และการกำหนดค่า Synapse รวมถึงคีย์ลงนาม คีย์ลงนามมีความสำคัญต่อการระบุตัวตนของเซิร์ฟเวอร์
สำหรับรายละเอียดการกำหนดค่า PostgreSQL โปรดดูคู่มือ PostgreSQL ของ Synapseสำหรับตัวเลือกคอนเทนเนอร์และการสร้างผู้ใช้ โปรดดูเอกสารDocker อย่างเป็นทางการของ Synapse
กำหนดที่อยู่เว็บไซต์ที่แชร์ได้ง่ายให้กับห้อง Matrix บนโดเมนของคุณโดยใช้ Element หรือ Matrix API พร้อมการตรวจสอบสิทธิ์ การตั้งชื่อ Synapse และการเชื่อมโยงระบบ
กำหนดค่า coturn และ Synapse ด้วยข้อมูลรับรอง TURN ที่ตรงกัน เปิดพอร์ตรีเลย์ที่จำเป็น และตรวจสอบว่าไคลเอ็นต์ Matrix สามารถรับผู้สมัครรีเลย์ได้
ตั้งค่าโฮมเซิร์ฟเวอร์ Synapse แบบถาวรด้วย Docker Compose, PostgreSQL, การกำหนดค่าส่วนตัว และการตรวจสอบต่างๆ ก่อนที่จะเปิดเผยผ่าน HTTPS
กำหนดชื่อแบรนด์ สีที่กำหนดเอง และองค์ประกอบการเข้าสู่ระบบสำหรับการใช้งาน Element Web ของคุณ พร้อมทั้งทำความเข้าใจว่าส่วนใดบ้างที่ยังคงใช้แบรนด์ Element อยู่
ตรวจสอบว่า Synapse ถึงขีดจำกัดการเปิดไฟล์ต่อกระบวนการแล้วหรือไม่ ตั้งค่า systemd drop-in สำหรับบริการหรือ worker ที่ถูกต้อง และตรวจสอบขีดจำกัดแบบเรียลไทม์
ตรวจสอบว่าข้อผิดพลาดนั้นเกิดขึ้นเฉพาะกับเบราว์เซอร์เดียวหรือเหตุการณ์เดียวหรือไม่ จากนั้นใช้รหัสกู้คืนของ Element หรืออุปกรณ์ที่เชื่อถือได้โดยไม่ต้องเสี่ยงกับประวัติการเข้ารหัสที่เหลืออยู่ของคุณ
ใช้ API สำหรับล้างประวัติและสื่อของ Synapse หรือการตั้งค่าการเก็บรักษาข้อมูลเพื่อลบข้อมูลที่ล้าสมัยอย่างปลอดภัย จากนั้นตรวจสอบความสมบูรณ์และการกู้คืนพื้นที่ดิสก์
ติดตั้งไลบรารีเวอร์ชันปัจจุบัน เชื่อมต่อบัญชี Matrix เฉพาะ และเรียกใช้บอท !echo ขนาดเล็กที่มีการจัดการข้อมูลประจำตัวที่ปลอดภัยยิ่งขึ้นและการทดสอบที่ชัดเจน
ตั้งค่าบริดจ์ Mautrix สามตัว โดยแยกการลงทะเบียน การเข้าสู่ระบบ และการทดสอบออกจากกัน เพื่อหลีกเลี่ยงปัญหาที่อาจเกิดขึ้นจากการเชื่อมต่อเครือข่าย Docker นโยบายบัญชี และการซิงค์ข้อมูล
ค้นหาสิ่งที่กำลังทำให้พื้นที่เก็บข้อมูลของ Synapse เต็ม ตั้งค่าการเก็บรักษาข้อมูลสื่ออย่างปลอดภัย และล้างแคชระยะไกลโดยไม่ต้องลบไฟล์โดยตรงจากดิสก์



