ในการติดตั้งเซิร์ฟเวอร์ Synapse Matrix ไว้หลังพร็อกซี orange-cloud มาตรฐานของ Cloudflare ให้ส่งทั้งทราฟฟิก API ของไคลเอ็นต์และทราฟฟิกการเชื่อมต่อเครือข่ายขาเข้าผ่าน HTTPS บนพอร์ต 443 เปิดใช้งาน TLS จาก Cloudflare ไปยังเซิร์ฟเวอร์ต้นทางของคุณด้วยการตั้งค่า Full (strict) กำหนดเส้นทางของ Matrix ไปยัง Synapse โดยไม่เปลี่ยนแปลง เผยแพร่การค้นหาการเชื่อมต่อเครือข่ายที่ชี้ไปยังชื่อโฮสต์ 443 ของคุณ และบายพาสแคชบนเส้นทาง API อย่าชี้เรคอร์ดพร็อกซีปกติไปยังพอร์ตการเชื่อมต่อเครือข่ายเริ่มต้นของ Matrix ที่ 8448: พร็อกซีมาตรฐานของ Cloudflare ไม่รองรับพอร์ตดังกล่าว
ตรวจสอบให้แน่ใจว่าการตั้งค่า 443 เหมาะสมกับเซิร์ฟเวอร์ของคุณ
ตัวอย่างนี้สมมติว่า Synapse ทำงานอยู่เบื้องหลัง Reverse Proxy เช่น Nginx, Caddy หรือ Traefik Synapse สามารถอยู่ในเครือข่าย Docker ส่วนตัวบนพอร์ต HTTP 8008 ได้ โดย Front Proxy จะจัดการ TLS สาธารณะ Federation สามารถใช้ HTTPS พอร์ต 443 เมื่อการค้นหาชี้ไปยังโฮมเซิร์ฟเวอร์ระยะไกลที่นั่น Synapse รองรับพอร์ต 443 เป็นทางเลือกแทนพอร์ตเริ่มต้น 8448 ในขณะที่ Cloudflare ระบุพอร์ต 443 แต่ไม่ระบุ 8448 ในรายการพอร์ต Proxy มาตรฐาน โปรดดูคำแนะนำเกี่ยวกับพอร์ตของ Synapseและรายการพอร์ตที่รองรับของ Cloudflare
ใช้วิธีนี้เมื่อไคลเอ็นต์และเฟเดอเรชันควรใช้ชื่อโฮสต์ HTTPS ที่มีพร็อกซีร่วมกัน หากคุณต้องคงเฟเดอเรชันไว้บนพอร์ต 8448 ให้ใช้ระเบียน DNS เท่านั้นหรือผลิตภัณฑ์ Cloudflare ที่รองรับพอร์ต TCP นั้น ตัวอย่างนี้ใช้example.orgสำหรับ Matrix ID เช่น@alice:example.orgและmatrix.example.orgสำหรับ Synapse แทนที่ชื่อโฮสต์ของคุณ แต่ให้คง Synapse เดิมไว้server_nameการเปลี่ยน Synapse จะเปลี่ยน Matrix ID ของผู้ใช้ด้วย
ติดตั้ง DNS, TLS และ Reverse Proxy ให้เรียบร้อย
1. พร็อกซีเฉพาะชื่อโฮสต์ HTTP(S) เท่านั้น
ใน Cloudflare DNS ให้ตั้งค่าเรคอร์ด A/AAAA เป็นmatrix.example.orgที่อยู่สาธารณะของรีเวิร์สพร็อกซีของคุณและทำเครื่องหมายว่าเป็น Proxied example.orgชื่อโฮสต์ต้องสามารถเข้าถึงเว็บเซิร์ฟเวอร์สำหรับไฟล์การค้นหาได้ด้วย ลบเรคอร์ด AAAA ที่ใช้งานไม่ได้ออก เก็บเรคอร์ด MX, mail-only และ non-HTTP records ไว้เป็น DNS-only Cloudflare จะยุติการเชื่อมต่อ TLS ที่ขอบเครือข่ายและเปิดการเชื่อมต่อแยกต่างหากไปยังต้นทางของคุณ
 พร็อกซีเว็บโฮสต์ของ Matrix และชื่อโฮสต์ที่ใช้สำหรับการค้นหา เก็บรักษาบันทึกอีเมลไว้เฉพาะใน DNS เท่านั้น
ในการตั้งค่า SSL/TLS ของ Cloudflare ให้เลือก Full (strict) พร็อกซีต้นทางต้องยอมรับ HTTPS บนพอร์ต 443 และแสดงใบรับรองที่ยังไม่หมดอายุซึ่งตรงกับรูปแบบที่matrix.example.orgกำหนด โดยออกโดยหน่วยงานที่เชื่อถือได้หรือ Cloudflare Origin CA การตั้งค่านี้จะเข้ารหัสและตรวจสอบความถูกต้องของทั้งสองฝั่ง โหมด Flexible อาจทำให้การเชื่อมต่อต้นทางไม่ได้รับการเข้ารหัสหรือทำให้เกิดการวนลูปการเปลี่ยนเส้นทาง โปรดดูคู่มือการตั้งค่า Full (strict) ของ Cloudflare
2. ส่งคำขอ Matrix ไปยัง Synapse โดยไม่ต้องเขียนทับคำขอเหล่านั้น
กำหนดค่าโฮสต์เสมือน HTTPS ของรีเวิร์สพร็อกซีเพื่อmatrix.example.orgส่งผ่านพาธที่ขึ้นต้นด้วย/_matrixและ/_synapse/clientไปยัง Synapse บนเครือข่ายส่วนตัว ซึ่งโดยทั่วไปhttp://synapse:8008จะทำใน Compose รักษาพาธคำขอแบบเต็ม ส่งต่อโฮสต์เดิม และตั้งค่าX-Forwarded-ForและX-Forwarded-Protoเส้นทางเหล่านี้รวมถึงการเรียกใช้ API ของไคลเอ็นต์และเอนด์พอยต์ของเฟเดอเรชัน หลีกเลี่ยงการส่งเฉพาะหน้าแรกของเบราว์เซอร์ไปยัง Synapse หรือการตัดคำนำหน้าพาธ
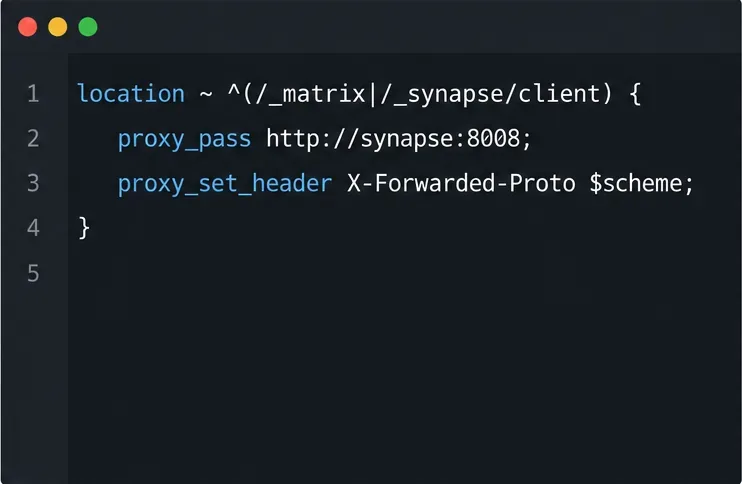 ส่งต่อตระกูลพาธ API ของ Matrix ทั้งสองไปยัง Synapse และคงไว้ซึ่งพาธคำขอและส่วนหัวการส่งต่อ
ในตัวรับฟัง HTTP ที่มีอยู่ของ Synapse ให้ตั้งค่าx_forwarded: trueให้มันอ่านที่อยู่ไคลเอ็นต์และรูปแบบจากพร็อกซี อย่าผูกตัวรับฟังที่อยู่ในคอนเทนเนอร์เข้ากับ127.0.0.1พอร์ต 8008 เพราะจะบล็อกไม่ให้คอนเทนเนอร์อื่นเข้าถึงได้ ให้พอร์ต 8008 เป็นส่วนตัวสำหรับ Compose ดูคำแนะนำเกี่ยวกับพร็อกซีแบบย้อนกลับ ของ Synapse สำหรับไวยากรณ์ของพร็อกซีเฉพาะของคุณ
เผยแพร่การค้นพบและป้องกันการแคช API
3. แจ้งให้โฮมเซิร์ฟเวอร์อื่นๆ ใช้พอร์ต 443
เนื่องจาก Matrix ID ของผู้ใช้ถูกใช้example.orgในขณะที่เข้าถึง Synapse matrix.example.orgที่ จึงให้บริการไฟล์การค้นหาแบบเฟเดอเรชันhttps://example.org/.well-known/matrix/serverที่ ส่งคืนสถานะ 200 เนื้อหา JSON และค่านี้:
{"m.server":"matrix.example.org:443"}
การตั้งค่าแบบระบุเจาะจง:443จะส่งโฮมเซิร์ฟเวอร์ระยะไกลไปยังพอร์ตพร็อกซีที่รองรับ ข้อกำหนดของ Matrix federation กำหนดการm.serverมอบหมายนี้ หากชื่อเซิร์ฟเวอร์ Synapse เองคือmatrix.example.orgให้ให้บริการไฟล์ที่รู้จักกันดีที่ตรงกันที่นั่น หรือใช้ตัวเลือกของ Synapse serve_server_wellknownเมื่อชื่อโฮสต์นั้นกำหนดเส้นทางไปยัง Synapse บนพอร์ต 443
สำหรับการค้นหาเซิร์ฟเวอร์อัตโนมัติของไคลเอ็นต์ ให้ให้บริการhttps://example.org/.well-known/matrix/clientโดยใช้{"m.homeserver":{"base_url":"https://matrix.example.org"}}. ไคลเอ็นต์เบราว์เซอร์ยังต้องการส่วนหัว CORS ที่กำหนดโดยข้อกำหนดไคลเอ็นต์-เซิร์ฟเวอร์ของ Matrixด้วย ตั้งค่า Synapse public_baseurlเป็น URL HTTPS ที่ผู้ใช้ควรป้อน ดูข้อกำหนดการค้นหาเซิร์ฟเวอร์ของ Matrixและข้อมูลอ้างอิงการกำหนดค่า Synapse
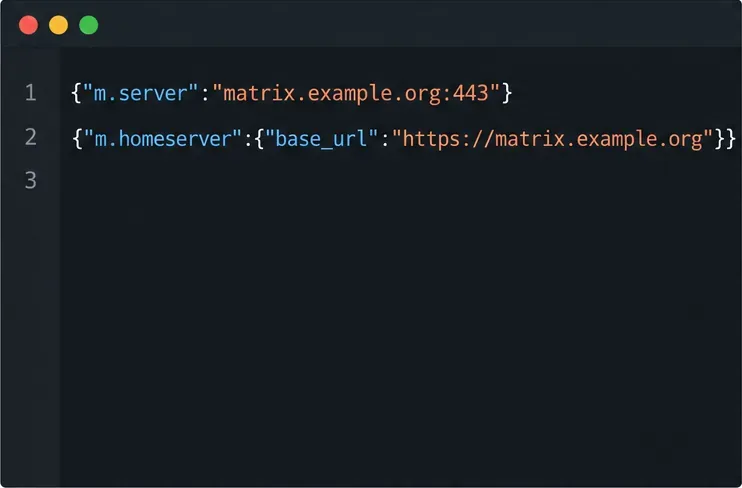 ให้บริการการมอบหมายสิทธิ์แบบเฟเดอเรชันบนโดเมน Matrix ID และชี้ให้ไคลเอ็นต์เข้าถึง URL โฮมเซิร์ฟเวอร์ HTTPS
4. ข้ามแคชและหลีกเลี่ยงปัญหาการตรวจสอบเส้นทางโปรโตคอลของเบราว์เซอร์
สร้างกฎแคชสำหรับmatrix.example.orgเส้นทางที่ตรงกันซึ่งขึ้นต้นด้วย/_matrix/หรือ/_synapse/client/และเลือกข้ามแคช การดำเนินการนี้จะปกป้องการเข้าสู่ระบบ การซิงค์ การรวมระบบ และ API สื่อจากกฎแคชแบบกำหนดเอง ตรวจสอบกฎ WAF บอท และการเปลี่ยนเส้นทางด้วย: ไคลเอ็นต์ Matrix ไม่สามารถแก้ไขปัญหาโฆษณาคั่นระหว่างเบราว์เซอร์ได้ เปิดใช้งานการป้องกันไว้ และกำหนดขอบเขตข้อยกเว้นเฉพาะเส้นทางโปรโตคอล Cloudflare อธิบายการข้ามแคชไว้ในคำแนะนำ บนแดช บอร์ด
ตรวจสอบจากภายนอกเครือข่ายของคุณ
เรียกใช้การตรวจสอบเหล่านี้จากเครื่องที่อยู่นอกเครือข่าย LAN ของเซิร์ฟเวอร์ เพื่อให้คำขอใช้ DNS สาธารณะและ Cloudflare:
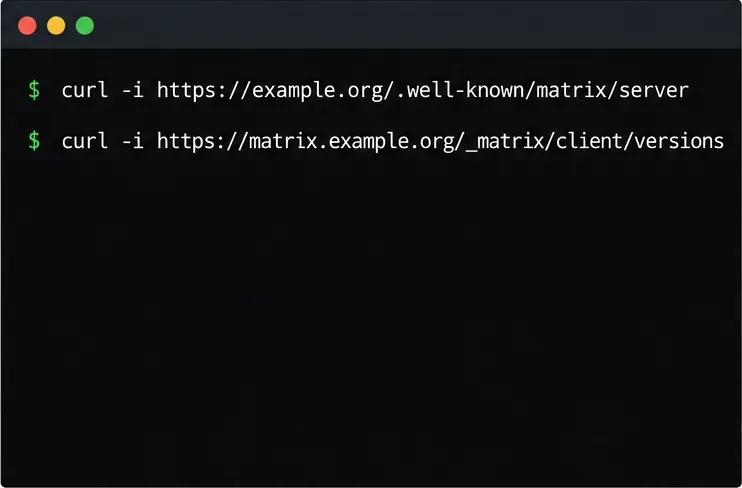 ตรวจสอบการค้นหาเครือข่ายสาธารณะและการใช้งาน API ไคลเอ็นต์ผ่านชื่อโฮสต์ของ Cloudflare
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
ตรวจสอบให้แน่ใจว่าคำขอแรกส่งคืน JSON โดยm.serverตั้งค่าเป็นmatrix.example.org:443`true` ชื่อไฟล์ไคลเอ็นต์ระบุ URL พื้นฐานของ HTTPS และสองคำขอสุดท้ายส่งคืน JSON ที่ถูกต้อง แทนที่จะเป็นหน้าตรวจสอบความถูกต้องของ Cloudflare, ข้อผิดพลาด 404 หรือ 502 จากนั้นลงชื่อเข้าใช้จากไคลเอ็นต์และทดสอบการซิงค์ห้อง อัปโหลดไฟล์ และเชื่อมต่อกับห้องบนโฮมเซิร์ฟเวอร์อื่น เซิร์ฟเวอร์ Matrix จะแคชการตอบสนองการค้นหาการเชื่อมต่อ ดังนั้นเซิร์ฟเวอร์ระยะไกลอาจเก็บค่าก่อนหน้าไว้ชั่วขณะหลังจากที่คุณเปลี่ยนแปลงแล้ว ให้ใช้ส่วนหัวแคชของการตอบสนองและรอให้เวลาที่แคชไว้หมดอายุ
หากการอัปโหลดไฟล์ล้มเหลวด้วยข้อผิดพลาด HTTP 413 ให้เปรียบเทียบขนาดไฟล์กับขีดจำกัดการอัปโหลดปัจจุบันของโซน Cloudflare และ Synapse max_upload_size; ตัวพร็อกซีแบบย้อนกลับก็มีขีดจำกัดเนื้อหาคำขอของตัวเองเช่นกัน ค่าเริ่มต้นที่ระบุไว้ของ Synapse คือ 50 MB และขีดจำกัดเนื้อหาเริ่มต้นของ Nginx อาจต่ำกว่านั้น ขีดจำกัดของ Cloudflare แตกต่างกันไปตามแผนและสามารถปรับเปลี่ยนได้ภายในกฎของแผน ดังนั้นโปรดตรวจสอบเอกสารขีดจำกัดการอัปโหลด ปัจจุบัน ก่อนที่จะเพิ่มขีดจำกัดของ Synapse หาก API ทำงานได้ แต่การเชื่อมต่อล้มเหลว ให้ตรวจสอบก่อนว่า URL ที่รู้จักของเซิร์ฟเวอร์เป็นแบบสาธารณะ ใบรับรองชื่อโฮสต์ถูกต้อง และพอร์ตที่ได้รับมอบหมายคือ 443 อย่างชัดเจน หากคุณตั้งใจเก็บพอร์ต 8448 ไว้ ให้หยุดการพร็อกซีเรคอร์ดนั้นผ่านพร็อกซี DNS มาตรฐานของ Cloudflare และใช้ชื่อโฮสต์การเชื่อมต่อแบบ DNS เท่านั้นโดยตรงแทน



