การทำความเข้าใจเกี่ยวกับเทคนิคการถอดรหัสรหัสผ่านที่แฮ็กเกอร์ใช้เพื่อทำให้บัญชีออนไลน์ของคุณเปิดกว้างเป็นวิธีที่ยอดเยี่ยมในการทำให้แน่ใจว่าจะไม่เกิดขึ้นกับคุณ
คุณจะต้องเปลี่ยนรหัสผ่านอยู่เสมอ และบางครั้งก็เร่งด่วนกว่าที่คุณคิด แต่การป้องกันการโจรกรรมเป็นวิธีที่ดีในการรักษาความปลอดภัยบัญชีของคุณ คุณสามารถไปที่ www.haveibeenpwned.com ได้ตลอดเวลา เพื่อตรวจสอบว่าคุณมีความเสี่ยงหรือไม่ แต่การคิดว่ารหัสผ่านของคุณปลอดภัยพอที่จะไม่ถูกแฮ็กก็ถือเป็นความคิดที่ไม่ดี
ดังนั้น เพื่อช่วยให้คุณเข้าใจว่าแฮ็กเกอร์ได้รหัสผ่านของคุณมาอย่างไร ไม่ว่าจะปลอดภัยหรือไม่ก็ตาม เราได้รวบรวมรายชื่อเทคนิคการถอดรหัสรหัสผ่าน 10 อันดับแรกที่แฮ็กเกอร์ใช้ บางวิธีด้านล่างนี้ล้าสมัยไปแล้ว แต่นั่นไม่ได้หมายความว่ายังไม่มีการใช้งาน อ่านอย่างระมัดระวังและเรียนรู้สิ่งที่ควรหลีกเลี่ยง
เทคนิคการถอดรหัสรหัสผ่านสิบอันดับแรกที่แฮ็กเกอร์ใช้
1. ฟิชชิง

มีวิธีง่ายๆ ในการแฮ็ก ขอรหัสผ่านจากผู้ใช้ อีเมลฟิชชิ่งนำผู้อ่านที่ไม่สงสัยไปยังหน้าเข้าสู่ระบบปลอมซึ่งเชื่อมโยงกับบริการใดก็ตามที่แฮ็กเกอร์ต้องการเข้าถึง โดยมักจะขอให้ผู้ใช้แก้ไขปัญหาร้ายแรงเกี่ยวกับความปลอดภัยของตน จากนั้นหน้านั้นจะทำการอ่านรหัสผ่านและแฮ็กเกอร์สามารถนำไปใช้เพื่อวัตถุประสงค์ของตนเองได้
จะไปยุ่งวุ่นวายกับการถอดรหัสรหัสผ่านทำไม ในเมื่อผู้ใช้ยินดีจะมอบรหัสผ่านให้คุณอยู่ดี
2. วิศวกรรมสังคม
วิศวกรรมสังคมใช้แนวคิด "ถามผู้ใช้" ทั้งหมดนอกกล่องจดหมายที่ฟิชชิงมักจะติดอยู่และเข้าสู่โลกแห่งความเป็นจริง
สิ่งที่วิศวกรสังคมชื่นชอบคือการโทรหาสำนักงานที่สวมรอยเป็นเจ้าหน้าที่เทคโนโลยีความปลอดภัยด้านไอทีและขอรหัสผ่านการเข้าถึงเครือข่าย คุณจะทึ่งกับความถี่ที่ใช้งานได้ บางคนมีอวัยวะสืบพันธุ์ที่จำเป็นในการสวมสูทและป้ายชื่อก่อนที่จะเดินเข้าไปในธุรกิจเพื่อถามคำถามเดียวกันนี้กับพนักงานต้อนรับ
ครั้งแล้วครั้งเล่า แสดงให้เห็นว่าธุรกิจหลายแห่งไม่มีการรักษาความปลอดภัยที่ดีในสถานที่ หรือผู้คนเป็นมิตรและไว้ใจมากเกินไปในเวลาที่ไม่ควรอยู่ เช่น ให้ผู้คนเข้าถึงสถานที่ที่ละเอียดอ่อนเพราะเรื่องเครื่องแบบหรือเรื่องเศร้า
3. มัลแวร์
มัลแวร์มาในหลายรูปแบบ เช่น คีย์ล็อกเกอร์หรือที่รู้จักในชื่อโปรแกรมขูดหน้าจอ ซึ่งจะบันทึกทุกสิ่งที่คุณพิมพ์หรือถ่ายภาพหน้าจอในระหว่างขั้นตอนการเข้าสู่ระบบ จากนั้นจึงส่งต่อสำเนาของไฟล์นี้ไปยังศูนย์กลางแฮ็กเกอร์
มัลแวร์บางตัวจะค้นหาการมีอยู่ของไฟล์รหัสผ่านไคลเอ็นต์ของเว็บเบราว์เซอร์และคัดลอกไฟล์นั้น ซึ่งจะมีรหัสผ่านที่บันทึกไว้ซึ่งเข้าถึงได้ง่ายจากประวัติการท่องเว็บของผู้ใช้ เว้นแต่จะเข้ารหัสอย่างถูกต้อง
4. การโจมตีพจนานุกรม

การโจมตีพจนานุกรมใช้ไฟล์ง่ายๆ ที่มีคำต่างๆ ที่พบในพจนานุกรม ดังนั้นชื่อนี้จึงค่อนข้างตรงไปตรงมา กล่าวอีกนัยหนึ่ง การโจมตีนี้ใช้คำที่ผู้คนจำนวนมากใช้เป็นรหัสผ่าน
การจัดกลุ่มคำอย่างชาญฉลาดเช่น “letmein” หรือ “superadministratorguy” จะไม่ป้องกันรหัสผ่านของคุณจากการถูกแคร็กด้วยวิธีนี้ – ไม่เกินสองสามวินาทีเพิ่มเติม
5. การโจมตีโต๊ะสายรุ้ง
ตารางเรนโบว์ไม่ได้มีสีสันเหมือนชื่อของมัน แต่สำหรับแฮ็กเกอร์แล้ว รหัสผ่านของคุณอาจอยู่ท้ายตารางก็ได้ ด้วยวิธีที่ตรงไปตรงมาที่สุดเท่าที่จะเป็นไปได้ คุณสามารถต้มตารางสายรุ้งให้เป็นรายการแฮชที่คำนวณไว้ล่วงหน้า ซึ่งเป็นค่าตัวเลขที่ใช้เมื่อเข้ารหัสรหัสผ่าน ตารางนี้ประกอบด้วยแฮชของชุดรหัสผ่านที่เป็นไปได้ทั้งหมดสำหรับอัลกอริธึมการแฮชที่กำหนด ตารางเรนโบว์มีความน่าสนใจเนื่องจากช่วยลดเวลาที่จำเป็นในการแคร็กแฮชรหัสผ่านให้เหลือแค่ค้นหาบางสิ่งในรายการ
อย่างไรก็ตาม โต๊ะสายรุ้งนั้นมีขนาดใหญ่และเทอะทะ พวกเขาต้องการพลังการประมวลผลที่จริงจังในการรัน และตารางจะไร้ประโยชน์หากแฮชที่พยายามค้นหาถูก "ใส่เกลือ" โดยการเพิ่มอักขระแบบสุ่มในรหัสผ่านก่อนการแฮชอัลกอริทึม
มีการพูดถึงตารางสีรุ้งแบบเค็มที่มีอยู่ แต่สิ่งเหล่านี้จะมีขนาดใหญ่จนยากที่จะใช้ในทางปฏิบัติ พวกเขาน่าจะใช้งานได้เฉพาะกับชุด "อักขระสุ่ม" ที่กำหนดไว้ล่วงหน้าและสตริงรหัสผ่านที่ต่ำกว่า 12 อักขระ เนื่องจากขนาดของตารางอาจห้ามไม่ให้แม้แต่แฮ็กเกอร์ระดับรัฐมิฉะนั้น
6. แมงมุม
แฮ็กเกอร์ที่เชี่ยวชาญได้ตระหนักว่ารหัสผ่านขององค์กรจำนวนมากประกอบด้วยคำที่เชื่อมโยงกับธุรกิจ การศึกษาวรรณกรรมขององค์กร เนื้อหาการขายบนเว็บไซต์ และแม้แต่เว็บไซต์ของคู่แข่งและลูกค้าที่มีรายชื่ออยู่ในรายชื่อสามารถจัดหากระสุนเพื่อสร้างรายการคำที่กำหนดเองเพื่อใช้ในการโจมตีแบบเดรัจฉาน
แฮ็กเกอร์ที่ช่ำชองได้ทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติและปล่อยให้แอปพลิเคชันสไปเดอร์ คล้ายกับโปรแกรมรวบรวมข้อมูลเว็บที่เครื่องมือค้นหาชั้นนำใช้เพื่อระบุคำหลัก จากนั้นจึงรวบรวมและเรียงรายการสำหรับคำเหล่านั้น
7. แคร็กออฟไลน์
เป็นเรื่องง่ายที่จะจินตนาการว่ารหัสผ่านจะปลอดภัยเมื่อระบบป้องกันล็อกเอาต์ผู้ใช้หลังจากเดาผิดสามหรือสี่ครั้ง โดยบล็อกแอปพลิเคชันเดาอัตโนมัติ นั่นคงจะจริงถ้าไม่ใช่เพราะความจริงที่ว่าการแฮ็ครหัสผ่านส่วนใหญ่เกิดขึ้นแบบออฟไลน์ โดยใช้ชุดของแฮชในไฟล์รหัสผ่านที่ 'ได้รับ' จากระบบที่ถูกบุกรุก
บ่อยครั้ง เป้าหมายที่เป็นปัญหาถูกบุกรุกผ่านการแฮ็กของบุคคลที่สาม ซึ่งจะทำให้สามารถเข้าถึงเซิร์ฟเวอร์ระบบและไฟล์แฮชรหัสผ่านของผู้ใช้ที่สำคัญทั้งหมดได้ โปรแกรมถอดรหัสรหัสผ่านสามารถใช้เวลานานเท่าที่พวกเขาจำเป็นต้องลองและถอดรหัสรหัสโดยไม่ต้องแจ้งเตือนระบบเป้าหมายหรือผู้ใช้แต่ละราย
8. การโจมตีด้วยกำลังเดรัจฉาน
เช่นเดียวกับการโจมตีด้วยพจนานุกรม การโจมตีด้วยกำลังดุร้ายนั้นมาพร้อมกับโบนัสเพิ่มเติมสำหรับแฮ็กเกอร์ แทนที่จะใช้เพียงแค่คำพูด การโจมตีด้วยกำลังเดรัจฉานช่วยให้พวกเขาตรวจจับคำที่ไม่อยู่ในพจนานุกรมได้โดยการทำงานร่วมกันผ่านชุดค่าผสมของตัวอักษรและตัวเลขที่เป็นไปได้ทั้งหมดตั้งแต่ aaa1 ถึง zzz10

มันไม่รวดเร็ว หากรหัสผ่านของคุณมีความยาวเกินไม่กี่ตัวอักษร แต่ในที่สุดมันก็จะเปิดเผยรหัสผ่านของคุณ การโจมตีด้วยกำลังเดรัจฉานสามารถสั้นลงได้โดยการทุ่มแรงม้าในการประมวลผลเพิ่มเติม ทั้งในแง่ของพลังการประมวลผล – รวมถึงการควบคุมพลังของ GPU การ์ดแสดงผลของคุณ – และหมายเลขเครื่อง เช่น การใช้โมเดลการคำนวณแบบกระจาย เช่น การขุด bitcoin ออนไลน์
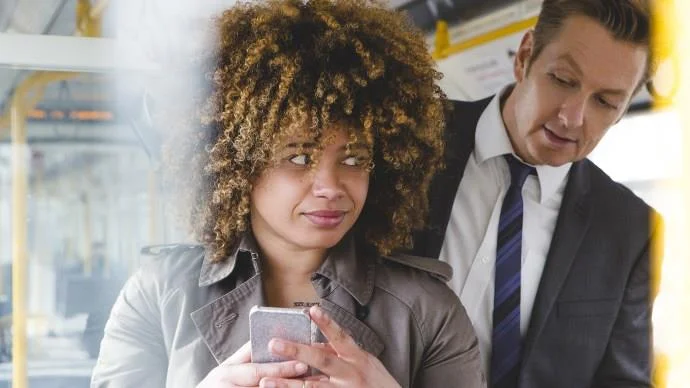
9. ไหล่ท่อง

วิศวกรรมสังคมอีกรูปแบบหนึ่ง การแอบดูไหล่คนขณะที่พวกเขากำลังป้อนข้อมูลประจำตัว รหัสผ่าน ฯลฯ แม้ว่าแนวคิดนี้จะใช้เทคโนโลยีต่ำมาก แต่คุณจะต้องแปลกใจว่ามีรหัสผ่านและข้อมูลที่ละเอียดอ่อนจำนวนเท่าใด ถูกขโมยด้วยวิธีนี้ ดังนั้นโปรดระวังสิ่งรอบข้างของคุณเมื่อเข้าถึงบัญชีธนาคาร ฯลฯ ในขณะเดินทาง
แฮ็กเกอร์ที่มั่นใจที่สุดจะสวมหน้ากากเป็นคนส่งพัสดุ ช่างเทคนิคบริการเครื่องปรับอากาศ หรืออะไรก็ตามที่ทำให้พวกเขาเข้าถึงอาคารสำนักงานได้ เมื่อเข้าไปแล้ว พนักงานบริการ "ในเครื่องแบบ" จะให้บัตรผ่านฟรีเพื่อเดินชมรอบๆ โดยไม่จำกัด และจดรหัสผ่านที่เจ้าหน้าที่ป้อนโดยแท้ นอกจากนี้ยังมอบโอกาสอันยอดเยี่ยมในการจับตาดูโน้ตโพสต์อิททั้งหมดที่ติดอยู่ที่ด้านหน้าของหน้าจอ LCD พร้อมการเข้าสู่ระบบที่เขียนไว้
10. เดา
เพื่อนที่ดีที่สุดของผู้ถอดรหัสรหัสผ่านคือความสามารถในการคาดเดาของผู้ใช้ รหัสผ่าน 'สุ่ม' ที่ผู้ใช้สร้างขึ้นนั้นไม่น่าเป็นไปได้ เว้นแต่จะมีการสร้างรหัสผ่านแบบสุ่มอย่างแท้จริงโดยใช้ซอฟต์แวร์เฉพาะสำหรับงานนี้

ต้องขอบคุณสมองของเราที่ผูกพันทางอารมณ์กับสิ่งที่เราชอบ โอกาสที่รหัสผ่านแบบสุ่มเหล่านั้นจะขึ้นอยู่กับความสนใจ งานอดิเรก สัตว์เลี้ยง ครอบครัว และอื่นๆ ของเรา อันที่จริงแล้ว รหัสผ่านมักจะอ้างอิงจากทุกสิ่งที่เราชอบสนทนาบนโซเชียลเน็ตเวิร์ก และแม้แต่รวมไว้ในโปรไฟล์ของเราด้วย แคร็กเกอร์รหัสผ่านมักจะดูข้อมูลนี้และคาดเดาข้อมูลบางอย่าง ซึ่งมักจะถูกต้อง เมื่อพยายามถอดรหัสรหัสผ่านระดับผู้บริโภคโดยไม่ต้องใช้พจนานุกรมหรือการโจมตีด้วยกำลังดุร้าย
การโจมตีอื่น ๆ ที่ควรระวัง
หากแฮ็กเกอร์ขาดสิ่งใดสิ่งหนึ่ง นั่นไม่ใช่ความคิดสร้างสรรค์ การใช้เทคนิคที่หลากหลายและปรับให้เข้ากับโปรโตคอลความปลอดภัยที่เปลี่ยนแปลงตลอดเวลา ผู้ประสานงานเหล่านี้ยังคงประสบความสำเร็จ
ตัวอย่างเช่น ใครก็ตามบนโซเชียลมีเดียมักจะได้เห็นแบบทดสอบสนุกๆ และเทมเพลตที่ขอให้คุณพูดคุยเกี่ยวกับรถคันแรก อาหารโปรดของคุณ เพลงอันดับหนึ่งในวันเกิดครบรอบ 14 ปีของคุณ แม้ว่าเกมเหล่านี้จะดูไม่เป็นอันตรายและสนุกกับการโพสต์ แต่จริงๆ แล้วมันเป็นเทมเพลตเปิดสำหรับคำถามเพื่อความปลอดภัยและคำตอบในการยืนยันการเข้าถึงบัญชี
เมื่อตั้งค่าบัญชี อาจลองใช้คำตอบที่ไม่เกี่ยวข้องกับคุณจริง ๆ แต่คุณสามารถจำได้ง่าย “รถคันแรกของคุณคืออะไร” แทนที่จะตอบตามจริงกลับใส่รถในฝันแทน มิเช่นนั้นก็อย่าโพสต์คำตอบเพื่อความปลอดภัยทางออนไลน์
อีกวิธีในการเข้าถึงคือรีเซ็ตรหัสผ่านของคุณ แนวป้องกันที่ดีที่สุดจากผู้บุกรุกที่รีเซ็ตรหัสผ่านของคุณคือการใช้ที่อยู่อีเมลที่คุณตรวจสอบบ่อยๆ และอัปเดตข้อมูลติดต่อของคุณอยู่เสมอ หากมีให้เปิดใช้งานการตรวจสอบสิทธิ์แบบ 2 ปัจจัยเสมอ แม้ว่าแฮ็กเกอร์จะทราบรหัสผ่านของคุณ แต่ก็ไม่สามารถเข้าถึงบัญชีได้หากไม่มีรหัสยืนยันที่ไม่ซ้ำกัน
แนวทางปฏิบัติที่ดีที่สุดในการป้องกันตัวเองจากแฮกเกอร์
- รักษารหัสผ่านที่รัดกุมและไม่ซ้ำใครสำหรับทุกบัญชีของคุณ มีผู้จัดการรหัสผ่านให้บริการ
- อย่าคลิกลิงก์หรือดาวน์โหลดไฟล์ในอีเมลโดยพลการ เป็นการดีที่สุดที่จะไม่ทำเช่นนั้น แต่อีเมลเปิดใช้งานจะป้องกันสิ่งนี้
- ตรวจสอบและใช้การอัปเดตความปลอดภัยเป็นระยะๆ คอมพิวเตอร์ที่ทำงานส่วนใหญ่อาจไม่อนุญาตให้ทำเช่นนี้ ผู้ดูแลระบบจะดูแลสิ่งเหล่านี้
- เมื่อใช้คอมพิวเตอร์หรือไดรฟ์เครื่องใหม่ ให้พิจารณาใช้การเข้ารหัส คุณสามารถเข้ารหัส HDD/SSD ด้วยข้อมูลที่อยู่ในนั้น แต่อาจใช้เวลาหลายชั่วโมงหรือเป็นวันเนื่องจากข้อมูลเพิ่มเติม
- ใช้แนวคิดเรื่องสิทธิ์น้อยที่สุด ซึ่งหมายถึงให้เข้าถึงเฉพาะสิ่งที่จำเป็นเท่านั้น โดยทั่วไป ให้สร้างบัญชีผู้ใช้ที่ไม่ใช่ผู้ดูแลระบบเพื่อให้คุณหรือเพื่อนและครอบครัวใช้คอมพิวเตอร์ทั่วไป
คำถามที่พบบ่อย
เหตุใดฉันจึงต้องใช้รหัสผ่านที่แตกต่างกันสำหรับทุกไซต์
คุณอาจรู้ว่าคุณไม่ควรเปิดเผยรหัสผ่านและไม่ควรดาวน์โหลดเนื้อหาใดๆ ที่คุณไม่คุ้นเคย แต่บัญชีที่คุณลงชื่อเข้าใช้ทุกวันล่ะ สมมติว่าคุณใช้รหัสผ่านเดียวกันกับบัญชีธนาคารที่คุณใช้สำหรับบัญชีตามอำเภอใจ เช่น Grammarly หาก Grammarly ถูกแฮ็ก ผู้ใช้จะมีรหัสผ่านธนาคารของคุณด้วย (และอีเมลของคุณอาจทำให้เข้าถึงทรัพยากรทางการเงินทั้งหมดของคุณได้ง่ายขึ้น)
ฉันจะทำอย่างไรเพื่อปกป้องบัญชีของฉัน
การใช้ 2FA กับบัญชีใดก็ตามที่มีคุณลักษณะนี้ การใช้รหัสผ่านที่ไม่ซ้ำกันสำหรับแต่ละบัญชี และการใช้ตัวอักษรและสัญลักษณ์ผสมกันคือแนวป้องกันที่ดีที่สุดจากแฮ็กเกอร์ ตามที่ระบุไว้ก่อนหน้านี้ แฮ็กเกอร์เข้าถึงบัญชีของคุณได้หลายวิธี ดังนั้น สิ่งอื่นๆ ที่คุณต้องทำให้แน่ใจว่าคุณทำอยู่เป็นประจำคือการทำให้ซอฟต์แวร์และแอปของคุณอัปเดตอยู่เสมอ (สำหรับแพตช์ความปลอดภัย) และ หลีกเลี่ยงการดาวน์โหลดใดๆ ที่คุณไม่คุ้นเคย
วิธีที่ปลอดภัยที่สุดในการเก็บรหัสผ่านคืออะไร?
การรักษารหัสผ่านแปลก ๆ ที่ไม่ซ้ำใครอาจเป็นเรื่องยากอย่างไม่น่าเชื่อ แม้ว่าการรีเซ็ตรหัสผ่านจะยังดีกว่าการทำให้บัญชีของคุณถูกบุกรุก แต่มันก็ใช้เวลานาน เพื่อรักษารหัสผ่านของคุณให้ปลอดภัย คุณสามารถใช้บริการเช่น Last Pass หรือ KeePass เพื่อบันทึกรหัสผ่านบัญชีของคุณทั้งหมด
คุณยังสามารถใช้อัลกอริทึมเฉพาะเพื่อเก็บรหัสผ่านของคุณในขณะที่ทำให้จำได้ง่ายขึ้น ตัวอย่างเช่น PayPal อาจเป็น hwpp+c832 โดยพื้นฐานแล้ว รหัสผ่านนี้เป็นตัวอักษรตัวแรกของแต่ละการแบ่งใน URL (https://www.paypal.com) โดยมีตัวเลขสุดท้ายในปีเกิดของทุกคนในบ้านของคุณ (ตามตัวอย่าง) เมื่อคุณเข้าสู่บัญชีของคุณ ให้ดู URL ซึ่งจะให้ตัวอักษรสองสามตัวแรกของรหัสผ่านนี้แก่คุณ
เพิ่มสัญลักษณ์เพื่อทำให้รหัสผ่านของคุณถูกแฮ็กได้ยากขึ้น แต่จัดระเบียบเพื่อให้ง่ายต่อการจดจำ ตัวอย่างเช่น สัญลักษณ์ “+” สามารถใช้กับบัญชีใดๆ ก็ตามที่เกี่ยวข้องกับความบันเทิง ในขณะที่เครื่องหมาย “!” สามารถใช้สำหรับบัญชีการเงิน
ฝึกความปลอดภัยออนไลน์
ในยุคโลกาภิวัตน์ที่การสื่อสารสามารถเกิดขึ้นได้ทั่วโลกในทันทีทันใด สิ่งสำคัญคือต้องจำไว้ว่าไม่ใช่ทุกคนที่มีเจตนาดี ปกป้องตัวคุณเองทางออนไลน์โดยจัดการและอัปเดตรหัสผ่านของคุณอย่างแข็งขันและตระหนักถึงการรั่วไหลของข้อมูลโซเชียลมีเดีย การแบ่งปันคือความห่วงใย แต่ไม่ใช่ข้อมูลส่วนบุคคลเพื่อเป้าหมายที่ง่ายสำหรับอาชญากรไซเบอร์