สำหรับการใช้งานบนโฮสต์เดียว ให้ใช้ ONLYOFFICE เวอร์ชันทางการdocker-compose.enterprise.ymlจากที่เก็บ Docker-DocumentServer และเริ่มต้นด้วย Docker Compose v2 ก่อนที่จะนำระบบออนไลน์ ให้แทนที่ข้อมูลรับรองตัวอย่าง ตั้งค่ารหัสลับ JWT ที่เสถียรสำหรับการผสานรวมของคุณ และเชื่อมต่อไดเร็กทอรีที่จะเก็บใบอนุญาต Enterprise และข้อมูลถาวรของคุณ คอนเทนเนอร์ที่ทำงานได้เป็นเพียงการตรวจสอบเบื้องต้นเท่านั้น: ยืนยันสถานะความสมบูรณ์ของ Compose และเปิดหน้าต้อนรับของ Docs ก่อนที่จะเชื่อมต่อกับแพลตฟอร์มการผลิต
ไฟล์ Enterprise Compose ขึ้นต้นด้วยอะไร?
ไฟล์อย่างเป็นทางการนี้กำหนดบริการ Document Server Enterprise รวมถึง PostgreSQL, RabbitMQ และ Redis ที่จำเป็น นอกจากนี้ยังเผยแพร่พอร์ต HTTP และ HTTPS ของตัวแก้ไข และรวมถึงการตรวจสอบสถานะการทำงานสำหรับเอนด์พอยต์ข้อมูลภายในของ Docs ส่วนประกอบที่จำเป็นเหล่านี้ทำให้ไฟล์ Compose นี้สะดวกสำหรับการติดตั้งบนโฮสต์เดียวขนาดเล็ก เนื่องจากไฟล์นี้ไม่ได้กำหนดค่าตัวเชื่อมต่อแพลตฟอร์ม DNS สาธารณะ หรือใบรับรอง TLS สำหรับการใช้งานจริงโดยอัตโนมัติ
จากการตรวจสอบเมื่อวันที่ 9 ตุลาคม 2569 ไฟล์อย่างเป็นทางการใช้ PostgreSQL 15, RabbitMQ 3 และ Redis 7 ไฟล์ในที่เก็บข้อมูลอาจมีการเปลี่ยนแปลง ดังนั้นโปรดตรวจสอบไฟล์ Enterprise Compose ฉบับปัจจุบันก่อนการปรับใช้และการอัปเกรด
1. ตรวจสอบโฮสต์และติดตั้ง Docker Compose
ข้อกำหนดของ Docker สำหรับองค์กรของ ONLYOFFICE ระบุว่าต้องมีโฮสต์ Linux amd64 ที่มีเคอร์เนล 3.10 หรือใหม่กว่า, Docker ที่ได้รับการสนับสนุนจากผู้ดูแลระบบ, RAM อย่างน้อย 4 GB, พื้นที่ว่างในดิสก์อย่างน้อย 4 GB และพื้นที่สวอปอย่างน้อย 4 GB ขนาดอ้างอิงอาจแตกต่างกันไปตามจำนวนเอกสารที่เปิดพร้อมกันและประเภทของเอกสาร ดังนั้นควรใช้ตัวเลขเหล่านี้เป็นจุดเริ่มต้น ไม่ใช่การรับประกันความจุ พอร์ทัลที่ใช้งานจริงที่มีปริมาณงานหนักอาจต้องการทรัพยากรมากกว่านี้
ติดตั้ง Docker Engine และปลั๊กอิน Compose ตามคำแนะนำอย่างเป็นทางการของ Docker สำหรับระบบปฏิบัติการ Linux ของคุณ ตรวจสอบให้แน่ใจว่าคำสั่งทั้งสองทำงานได้ก่อนที่จะโคลน repository:
docker --version
docker compose version
หากโฮสต์มีเว็บเซิร์ฟเวอร์อยู่แล้ว ให้ตรวจสอบว่าพอร์ต 80 และ 443 พร้อมใช้งานหรือไม่ หรือวางแผนใช้รีเวิร์สพร็อกซีและแมปพอร์ตฝั่งโฮสต์ที่แตกต่างออกไป ไฟล์ Compose ยังเริ่มต้นบริการฐานข้อมูล คิว และแคชด้วย ซึ่งควรคงไว้ในเครือข่าย Compose ส่วนตัว แทนที่จะเผยแพร่เป็นพอร์ตสาธารณะ
2. ดาวน์โหลดไฟล์ Compose อย่างเป็นทางการ
คัดลอก repository ของ ONLYOFFICE แล้วย้ายเข้าไปในไดเร็กทอรีของมัน:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
ตรวจสอบว่าdocker-compose.enterprise.ymlมีอยู่หรือไม่ เอกสาร README ของที่เก็บข้อมูลระบุคำสั่งนี้สำหรับรุ่น Enterprise Edition:
docker compose -f docker-compose.enterprise.yml up -d
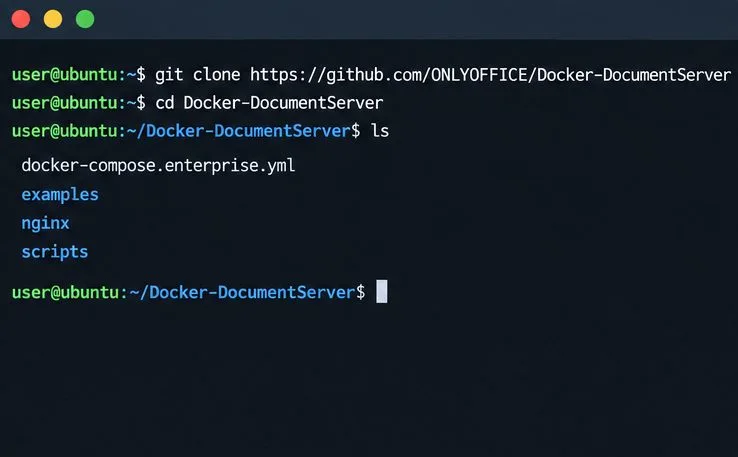 ไดเร็กทอรีที่เก็บข้อมูลประกอบด้วยไฟล์ Enterprise Compose ที่ใช้โดยคำสั่งการติดตั้ง
3. ตั้งค่าข้อมูลประจำตัว JWT และตำแหน่งที่ตั้งของใบอนุญาตแบบถาวร
อย่าเรียกใช้ไฟล์การตั้งค่า Compose ตัวอย่างโดยไม่เปลี่ยนแปลงบนโฮสต์ที่เชื่อมต่อกับอินเทอร์เน็ต ไฟล์ที่เผยแพร่มีข้อมูลประจำตัวฐานข้อมูลตัวอย่างและมีการใส่เครื่องหมายคอมเมนต์ไว้เพื่อซ่อนค่า JWT ที่ระบุไว้อย่างชัดเจน แทนที่รหัสผ่าน PostgreSQL ทั้งในบริการฐานข้อมูลและDB_PWDการตั้งค่าของเซิร์ฟเวอร์เอกสารด้วยรหัสผ่านที่มีความปลอดภัยเดียวกัน รักษาสถานะพอร์ตของฐานข้อมูล RabbitMQ และ Redis ให้เป็นส่วนตัว
สำหรับการเชื่อมต่อ ให้ตั้งค่ารหัสลับ JWT ที่เสถียรหนึ่งค่าในบริการ Document Server และกำหนดค่ารหัสลับเดียวกันในตัวเชื่อมต่อ ONLYOFFICE ของแพลตฟอร์มของคุณ วิธีที่ง่ายกว่าคือเก็บค่าไว้ใน.envไฟล์ในเครื่องที่คุณไม่ได้บันทึกไว้ใน Git จากนั้นใช้การแทนที่ตัวแปร Compose เพิ่มรายการเหล่านี้ลงในส่วนสภาพแวดล้อมของ Document Server โดยปรับรูปแบบสภาพแวดล้อมที่มีอยู่ตามความจำเป็น:
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
ใส่ค่าที่ไม่ซ้ำกันและยาวลงใน.envช่อง `<a href="..."> JWT_SECRET=...` อย่าคัดลอกค่าตัวยึดตำแหน่งแบบตรงตัวลงในการกำหนดค่าจริง เอกสาร ONLYOFFICE ระบุว่า JWT เปิดใช้งานโดยค่าเริ่มต้นใน Docs 7.2 และเวอร์ชันที่ใหม่กว่า โดยใช้รหัสลับที่สร้างขึ้นโดยอัตโนมัติ การระบุค่าที่เสถียรของคุณเองจะช่วยหลีกเลี่ยงความไม่ตรงกันเมื่อสร้างคอนเทนเนอร์ใหม่ ดูคู่มือการกำหนดค่า JWT
ในการลงทะเบียน Enterprise ด้วยใบอนุญาตที่ซื้อมา ให้ทำการlicense.licbind-mount ไดเร็กทอรีโฮสต์ไปยัง/var/www/onlyoffice/Dataบริการ Document Server ตัวอย่างเช่น แทนที่การ mount ข้อมูลแบบไม่ระบุชื่อด้วย./documentserver-data:/var/www/onlyoffice/Dataสร้างไดเร็กทอรีโฮสต์นั้น และวางไฟล์license.licใบอนุญาตไว้ภายในก่อนเริ่มต้นระบบ รักษาการอนุญาตของไฟล์และเก็บไดเร็กทอรีไว้ในแผนการสำรองข้อมูลของคุณคำแนะนำในการลงทะเบียน Enterpriseยืนยันว่าไฟล์ใบอนุญาตต้องอยู่ในโฟลเดอร์ที่ mount ไว้สำหรับ Docker
 บริการ Document Server ต้องการการเชื่อมต่อข้อมูลแบบถาวรสำหรับใบอนุญาต และรหัสลับ JWT ที่เสถียรสำหรับตัวเชื่อมต่อ
4. เริ่มใช้งาน Enterprise stack
จากไดเร็กทอรีของที่เก็บข้อมูล ให้ตรวจสอบความถูกต้องของการกำหนดค่า Compose แบบเงียบๆ เพื่อไม่ให้มีการพิมพ์ข้อมูลลับที่ขยายแล้ว จากนั้นจึงเริ่มบริการ การตรวจสอบความถูกต้องแบบเงียบๆ จะตรวจสอบโมเดล Compose เท่านั้น ไม่ได้พิสูจน์ว่าคอนเทนเนอร์จะเริ่มต้นทำงานได้ Docker ได้อธิบายตัวเลือกนี้ไว้ในเอกสารอ้างอิงการกำหนดค่า Compose ของตน :
docker compose -f docker-compose.enterprise.yml config --quiet
docker compose -f docker-compose.enterprise.yml up -d
การเริ่มต้นครั้งแรกอาจใช้เวลานานขึ้นในขณะที่กำลังสร้างหรือดาวน์โหลดรูปภาพและเริ่มต้นการทำงานของส่วนประกอบต่างๆ หากการตรวจสอบความถูกต้องของการกำหนดค่ารายงานว่าตัวแปรไม่ได้ถูกตั้งค่า โปรดตรวจสอบ.envไฟล์และชื่อตัวแปรในไฟล์ Compose ของคุณ อย่าใส่เครื่องหมายอัญประกาศรอบข้อมูลลับเว้นแต่จะเป็นส่วนหนึ่งของค่าที่ต้องการ
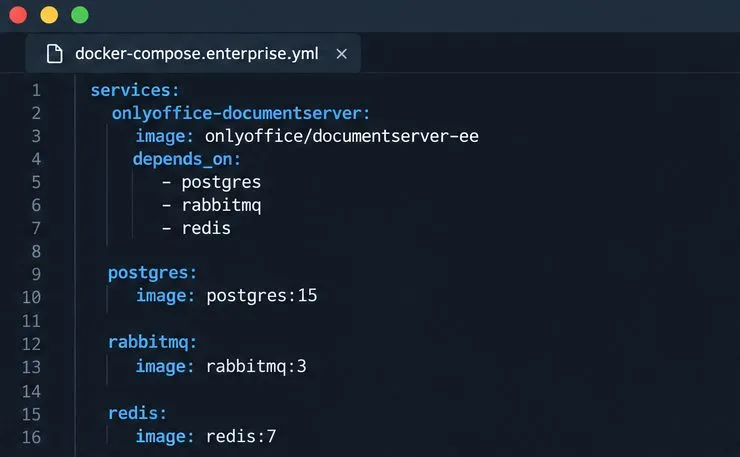 การกำหนดค่า Enterprise Compose จะจัดกลุ่ม Document Server เข้ากับฐานข้อมูล ตัวกลางรับส่งข้อความ และแคชที่จำเป็น
5. ตรวจสอบความพร้อมก่อนเชื่อมต่อแพลตฟอร์มของคุณ
ตรวจสอบบริการและสถานะสุขภาพ:
docker compose -f docker-compose.enterprise.yml ps
รอจนกว่าการตรวจสอบสถานะของ Document Server จะผ่าน การตรวจสอบไฟล์ Compose อย่างเป็นทางการจะดำเนินการhttp://localhost:8000/info/info.jsonจากภายในคอนเทนเนอร์ โดยมีระยะเวลาเริ่มต้น 60 วินาที หากบริการยังคงไม่ทำงาน ให้ตรวจสอบบันทึกและสถานะของส่วนประกอบที่เกี่ยวข้อง:
docker compose -f docker-compose.enterprise.yml logs --tail=100 onlyoffice-documentserver
จากนั้นเปิดhttp://localhostบนโฮสต์ หรือ URL ที่แมปไว้จากเบราว์เซอร์ที่สามารถเข้าถึงเซิร์ฟเวอร์ได้ คำแนะนำการใช้งาน Compose ของ ONLYOFFICE ใช้หน้าต้อนรับเป็นขั้นตอนการตรวจสอบการติดตั้งเบื้องต้น สำหรับการใช้งานในสภาพแวดล้อมการผลิตระยะไกล ให้เปิดเผยบริการผ่าน HTTPS บนโดเมนของคุณแทนที่จะปล่อยให้การรับส่งข้อมูลของตัวแก้ไขอยู่บน HTTP ธรรมดา โปรดดูคู่มือพอร์ต Enterprise Dockerและคู่มือการติดตั้ง Dockerเมื่อกำหนดค่าการเข้าถึงเครือข่ายและ TLS
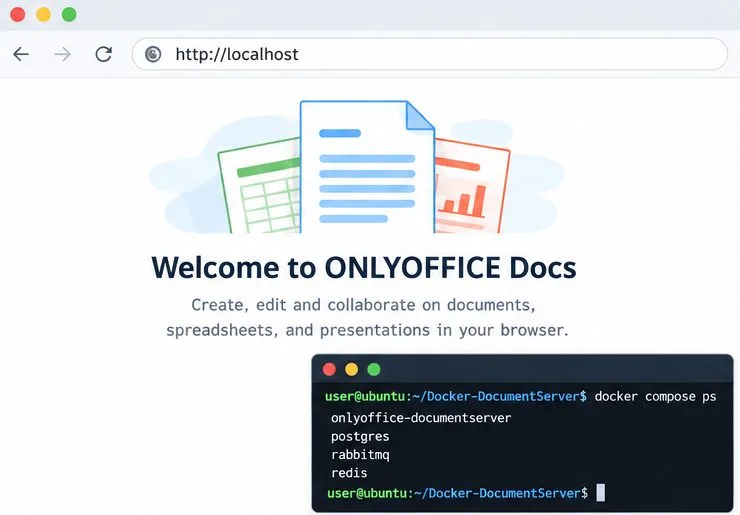 หน้าต้อนรับจะยืนยันว่าเบราว์เซอร์สามารถเข้าถึง Docs ได้ ใช้ฟังก์ชันตรวจสอบสถานะและสุขภาพของ Compose เพื่อยืนยันว่าบริการพร้อมใช้งานแล้ว
สุดท้ายนี้ ให้กำหนดค่า URL ของเซิร์ฟเวอร์เอกสารและรหัสลับ JWT ที่ตรงกันของแพลตฟอร์มของคุณ จากนั้นเปิด แก้ไข และบันทึกเอกสารทดสอบผ่านการผสานรวมนั้น หน้าต้อนรับเพียงอย่างเดียวไม่ได้พิสูจน์ว่าตัวเชื่อมต่อ พร็อกซีแบบย้อนกลับ JWT หรือ URL การเรียกกลับได้รับการกำหนดค่าอย่างถูกต้อง หากบริการทำงานได้ดี แต่ตัวแก้ไขไม่สามารถเปิดจากแพลตฟอร์มได้ ให้ตรวจสอบว่าแพลตฟอร์มสามารถเข้าถึง URL ของเอกสารได้ และทั้งสองฝ่ายใช้รหัสลับ JWT และส่วนหัวเดียวกัน สำหรับการใช้งานแบบหลายโฮสต์หรือการใช้งานที่มีความพร้อมใช้งานสูง ให้ถือว่าสแต็ก Compose นี้เป็นจุดเริ่มต้น และตรวจสอบคำแนะนำการใช้งานของ ONLYOFFICE แทนที่จะสันนิษฐานว่าโฮสต์ Compose เพียงโฮสต์เดียวให้การทำงานแบบคลัสเตอร์








