ของตกแต่งฮาโลวีนน่ารักๆ ที่ไม่มีฉากโหดหรือน่ากลัว
สร้างบรรยากาศฮาโลวีนที่อ่อนโยนด้วยสีพาสเทล ผีที่เป็นมิตร ของตกแต่งที่ไม่ต้องแกะสลักง่ายๆ และเคล็ดลับความปลอดภัยที่ใช้ได้จริงสำหรับบ้านของคุณ
การล้างอุปกรณ์ถือเป็นตัวเลือกอันดับ 1 เมื่อต้องจัดการกับมัลแวร์ คุณลบข้อมูลทั้งหมดในไดรฟ์ที่ติดไวรัสโดยยึดทฤษฎีว่ามัลแวร์ไม่สามารถอยู่รอดในกระบวนการได้ แต่นั่นเป็นเรื่องจริงเหรอ?
เหตุใดการล้างฮาร์ดไดรฟ์จึงไม่สามารถลบมัลแวร์ได้เสมอไป
มัลแวร์ถาวรถือเป็นหนึ่งในสิ่งที่เลวร้ายที่สุด มัลแวร์ส่วนใหญ่จะถูกลบออกอย่างมีประสิทธิภาพด้วยการคืนค่าระบบหรือแย่กว่านั้นคือการลบไดรฟ์ทั้งหมด แต่ในทั้งสองกรณี มัลแวร์บางประเภทยังคงทำงานอยู่ แม้ว่าคุณจะคิดว่าคุณได้ลบทุกอย่างในไดรฟ์ไปแล้วก็ตาม
จริงๆ แล้วนี่เป็นปัญหาสองส่วน
ประการแรก การคืนค่าจุดคืนค่าระบบมักได้รับการแนะนำว่าเป็นวิธีท���่ดีในการลบมัลแวร์ เรื่องนี้สมเหตุสมผล; คุณกำลังคืนคอมพิวเตอร์ของคุณให้เป็นการกำหนดค่าที่ดีดังที่ทราบก่อนหน้านี้ และหวังว่าสามารถหลีกเลี่ยงการสูญเสียข้อมูลจำนวนมากในกระบวนการนี้
อย่างไรก็ตาม จุดคืนค่าระบบไม่ใช่วิธีแก้ปัญหาทุกประการ คุณต้องหวังว่าคุณได้สร้างจุดคืนค่าระบบก่อนที่คุณจะตรวจพบมัลแวร์ นอกจากนี้ มัลแวร์บางประเภทสามารถซ่อนตัวอยู่ในไฟล์และโฟลเดอร์ที่ยังคงไม่เปลี่ยนแปลงหลังการคืนค่าระบบ ในขณะที่มัลแวร์ประเภทอื่นมีอยู่ภายนอกโครงสร้างไฟล์แบบดั้งเดิมโดยสิ้นเชิง มัลแวร์บางชนิดสามารถลบจุดคืนค่าระบบของคุณได้ ทำให้การคืนค่าการกำหนดค่าที่ดีทำได้ยาก
ซึ่งนำเราไปสู่ประเด็นที่สอง: Rootkitและ bootkit มัลแวร์ประเภทอันตรายเหล่านี้จะซ่อนตัวอยู่ภายนอกฮาร์ดไดรฟ์และแพร่ระบาดไปยังเฟิร์มแวร์ของฮาร์ดไดรฟ์ BIOS/UEFI, มาสเตอร์บูตเรกคอร์ด (MBR) หรือตารางพาร์ติชั่น GUID (GPT) เนื่องจากส่วนประกอบเหล่านี้ไม่มีอยู่บนฮาร์ดไดรฟ์ จึงสามารถหลุดพ้นจากจุดคืนค่าระบบหรือล้างไดรฟ์ทั้งหมดและติดไวรัสคอมพิวเตอร์ของคุณอีกครั้งได้ในตอนที่คุณคิดว่าคุณปลอดภัยแล้ว
Rootkit และ Bootkit แตกต่างกันไหม? วิธีตรวจสอบมัลแวร์ที่คงอยู่ตลอดเวลา
อย่างที่คุณอาจทราบอยู่แล้วว่ามัลแวร์ที่ฝังตัวอยู่ เช่น รูทคิท บูตคิท และอื่นๆ ถือเป็นอันตรายอย่างยิ่ง อย่างไรก็ตาม มีความแตกต่างระหว่าง rootkit และ bootkit และวิธีการลบมัลแวร์นี้ก็แตกต่างกันด้วย
|
รูทคิท |
ชุดบูทคิท |
|
|---|---|---|
|
ตำแหน่งที่เกิดการติดเชื้อ |
กำหนดเป้าหมายไปที่เคอร์เนลระบบปฏิบัติการ แอปพลิเคชัน หรือส่วนประกอบของพื้นที่ผู้ใช้ ฝังอยู่ในไฟล์ระบบหรือกระบวนการ |
มุ่งเป้าไปที่กระบวนการบูตโดยเฉพาะ โดยติดไวรัสในพื้นที่ต่างๆ เช่น MBR, GPT หรือเฟิร์มแวร์ BIOS/UEFI |
|
ระยะควบคุม |
ได้รับการควบคุมหลังจากที่ระบบปฏิบัติการบูตแล้ว โดยปกติจะเกี่ยวข้องกับกระบวนการของระบบหรือไดรเวอร์ |
ดำเนินการโค้ดที่เป็นอันตรายในระหว่างลำดับการบู๊ตครั้งแรก ช่วยให้สามารถควบคุมได้ก่อนที่ระบบปฏิบัติการจะโหลด |
|
กลไกการบำรุงรักษา |
ใช้เทคนิคขั้นสูงเพื่อรักษาสถานะที่ซ่อนอยู่ในระบบปฏิบัติการ ซึ่งบางครั้งสามารถลบออกได้ด้วยเครื่องมือลบรูทคิท |
ยากกว่าที่จะลบออก เนื่องจากสามารถอยู่รอดได้แม้จะรีบูตหรือติดตั้งระบบปฏิบัติการใหม่ โดยเฉพาะถ้าฝังไว้ใน BIOS/UEFI |
|
ความซับซ้อนและความสามารถในการตรวจจับ |
มักจะตรวจพบได้โดยเครื่องมือรักษาความปลอดภัยที่สแกนหน่วยความจำและระบบไฟล์ ถึงแม้ว่าเครื่องมือเหล่านี้สามารถหลบเลี่ยงเครื่องมือเหล่านี้ได้ก็ตาม |
ตรวจจับได้ยากกว่าเนื่องจากทำงานนอกการควบคุมของเครื่องมือป้องกันไวรัสที่ใช้ระบบปฏิบัติการ การลบออกอาจต้องใช้การสแกนในระดับการบูต |
การตรวจจับมัลแวร์ที่ต่อเนื่องเป็นเรื่องยากไม่ว่าคุณจะมองอย่างไร แต่ก็มีบางตัวเลือก
ก่อนอื่นมาดูประสิทธิภาพของคอมพิวเตอร์กันก่อน หากคุณสังเกตเห็นปัญหาการเริ่มระบบที่ผิดปกติหรือประสิทธิภาพลดลงอย่างมาก คอมพิวเตอร์ของคุณอาจติดมัลแวร์ อาจไม่ใช่มัลแวร์ที่ระบาดอย่างต่อเนื่อง แต่หากคุณสแกนและทำความสะอาดระบบเป็นประจำ แต่มัลแวร์ก็ยังคงกลับมาอีก อาจเป็นสัญญาณบ่งชี้ถึงปัญหาที่ร้ายแรงกว่านั้น
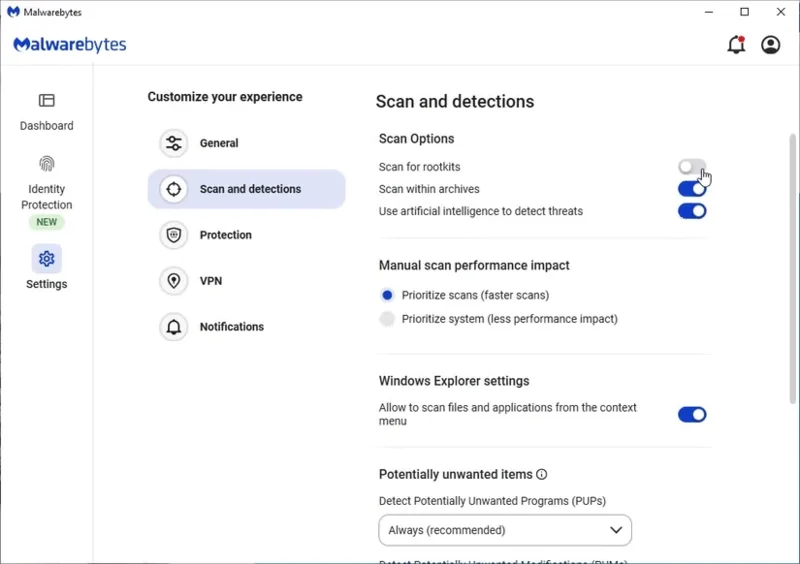
หากเป็นเช่นนั้น คุณมีตัวเลือกดังต่อไปนี้:
คุณควรพิจารณาตรวจสอบกับผู้ผลิตเมนบอร์ดของคุณด้วยเกี่ยวกับการอัปเดตเฟิร์มแวร์ เนื่องจากพวกเขาอาจมีการแก้ไขช่องโหว่ bootkit
มัลแวร์ถาวรเป็นประสบการณ์ที่เลวร้าย การป้องกันที่ดีที่สุดคือการหลีกเลี่ยงการติดไวรัสในตอนแรก ซึ่งหมายถึงการหลีกเลี่ยงการดาวน์โหลดเนื้อหาที่ไม่น่าเชื่อถือ ละเมิดลิขสิทธิ์ และเนื้อหาที่คล้ายกัน และตรวจสอบให้แน่ใจว่าคุณได้ติดตั้งชุดป้องกันไวรัสหรือแอนตี้มัลแวร์ที่เหมาะสมในตอนแรก
สร้างบรรยากาศฮาโลวีนที่อ่อนโยนด้วยสีพาสเทล ผีที่เป็นมิตร ของตกแต่งที่ไม่ต้องแกะสลักง่ายๆ และเคล็ดลับความปลอดภัยที่ใช้ได้จริงสำหรับบ้านของคุณ
ประดิษฐ์ของตกแต่งฮาโลวีน 10 แบบจากกล่องกระดาษแข็งรีไซเคิล ตั้งแต่พวงมาลัยค้างคาวและฟักทอง ไปจนถึงบ้านผีสิง พร้อมขั้นตอนการทำและเคล็ดลับด้านความปลอดภัย
ค้นหาชุดฮาโลวีนสุดคุ้นเคยสำหรับคุณครูในปี 2026 ตั้งแต่ Bluey และ Dog Man ไปจนถึง Mario และ HUNTR/X พร้อมตัวเลือกตามช่วงอายุและเคล็ดลับความปลอดภัยในห้องเรียน
กำลังมองหาชุดฮาโลวีนสำหรับนักศึกษาแบบเร่งด่วนอยู่หรือเปล่า? ลองดู 20 ลุคที่ง่ายและประหยัดงบประมาณ ซึ่งสร้างจากเสื้อผ้าพื้นฐานในตู้ พร้อมเคล็ดลับการแต่งตัวและความปลอดภัยอย่างรวดเร็ว
สำรวจหนังสือสยองขวัญและของตกแต่งฮาโลวีนที่ได้รับแรงบันดาลใจจาก BookTok เปรียบเทียบสไตล์โกธิค อบอุ่น และสยองขวัญ พร้อมเคล็ดลับที่เป็นประโยชน์สำหรับการจัดมุมอ่านหนังสือที่ปลอดภัย
วางแผนจัดงานปาร์ตี้ฮาโลวีนเสมือนจริงที่ทุกคนสามารถเข้าร่วมได้ ไม่ว่าจะเป็นทีมที่ทำงานจากระยะไกล ด้วยตารางเวลาที่เหมาะสมกับเขตเวลา เกมง่ายๆ ตัวเลือกที่เข้าถึงได้ง่าย และรายการตรวจสอบสำหรับการจัดงานที่ใช้งานได้จริง
วางแผนจัดงานปาร์ตี้ฮาโลวีนสนุกๆ สำหรับเด็กประถม ด้วยงานประดิษฐ์ง่ายๆ เกม ขนมสำหรับทุกคน เคล็ดลับการแต่งกาย และตัวอย่างตารางเรียนในห้องเรียน 75 นาที
สร้างบรรยากาศสุดหลอนในห้องทำงานด้วยไอเดียตกแต่งโต๊ะทำงานธีมฮาโลวีน ที่จะช่วยให้พื้นที่ทำงานของคุณยังคงใช้งานได้จริง เป็นระเบียบเรียบร้อย และคำนึงถึงความปลอดภัยในที่ทำงาน
วางแผนลุคฮาโลวีนปี 2026 ที่น่าจดจำด้วยชุดคอสตูมจากวัฒนธรรมป๊อปที่ได้รับแรงบันดาลใจจากสไปเดอร์แมน ซูเปอร์เกิร์ล ทอยสตอรี่ 5 โมอาน่า มาริโอ และเวนส์เดย์
คัดแยกขนมฮาโลวีนที่เหลืออย่างปลอดภัย แบ่งปันหรือนำขนมที่บรรจุในภาชนะปิดสนิทไปใช้ใหม่ และเลือกนำฟักทองไปใช้ประกอบอาหารหรือทำปุ๋ยหมักตามสภาพของฟักทอง