ในการกำหนดโควต้าพื้นที่จัดเก็บข้อมูลโดยอัตโนมัติใน ownCloud Infinite Scale (oCIS) ให้เพิ่มrole_quotasการแมปไปยังการกำหนดค่าของบริการพร็อกซีproxy.yamlแมป ID บทบาทของ oCIS แต่ละรายการกับโควต้าเป็นไบต์ จากนั้นรีสตาร์ทบริการพร็อกซี การตั้งค่านี้จะกำหนดโควต้าให้กับผู้ใช้ใหม่ตามบทบาทของพวกเขา ไม่ใช่ตัวแปรสภาพแวดล้อม และการเปลี่ยนแปลงการตั้งค่านี้ไม่ควรถือเป็นการอัปเดตบัญชีที่มีอยู่แล้ว เอกสาร ownCloud 8.2 ฉบับปัจจุบันอธิบายวิธีการตามบทบาทนี้ในการกำหนดค่าบริการพร็อกซี
ตรวจสอบให้แน่ใจว่าโควต้าตามบทบาทเหมาะสมกับการตั้งค่าของคุณ
ใช้วิธีนี้เมื่อผู้ใช้ได้รับบทบาท oCIS ระหว่างการเข้าสู่ระบบครั้งแรก และคุณต้องการให้ผู้ใช้ใหม่ในบทบาทต่างๆ เริ่มต้นด้วยขีดจำกัดพื้นที่จัดเก็บข้อมูลส่วนบุคคลที่แตกต่างกัน ตัวอย่างเช่น บัญชีมาตรฐานอาจได้รับ 10 GiB และบทบาทที่มีความจุสูงกว่าอาจได้รับ 50 GiB ผู้ให้บริการข้อมูลประจำตัวของคุณสามารถแมปข้อมูลประจำตัวของตนกับบทบาท oCIS หรือการกำหนดบทบาทเริ่มต้นของพร็อกซีสามารถกำหนดuserบทบาทให้กับผู้ใช้ที่ยังไม่มีบทบาทได้
อย่าสับสนระหว่างโควต้าพื้นที่เก็บข้อมูลส่วนบุคคลของผู้ใช้กับโควต้า Space โควต้า Space กำหนดความจุสำหรับ Space ในขณะที่OCIS_SPACES_MAX_QUOTAกำหนดความจุสูงสุดโดยรวมที่อนุญาตสำหรับ Spaces เอกสารของ ownCloud ระบุว่าความจุของ Space นั้นเป็นอิสระจากโควต้าพื้นที่เก็บข้อมูล และ Space สามารถมีโควต้าที่มากกว่าความจุพื้นที่เก็บข้อมูลพื้นฐานได้ สำหรับรายละเอียดเพิ่มเติม โปรดดูเอกสารอย่างเป็นทางการเกี่ยวกับโควต้า Spacesและข้อมูลอ้างอิงการกำหนดค่า Storage-Users
ก่อนทำการแก้ไข ให้ระบุรหัสบทบาทที่ใช้โดยอินสแตนซ์ของคุณเอง และกำหนดขีดจำกัดสำหรับแต่ละบทบาท ชื่อบทบาท เช่นuserและguestมีประโยชน์สำหรับการกำหนดบทบาท แต่แผนที่โควต้าต้องการรหัสบทบาท ไม่มีรหัสสากลที่จะคัดลอกจากตัวอย่างนี้ ตรวจสอบด้วยว่าผู้ใช้ได้รับบทบาทผ่าน OIDC หรือเวิร์กโฟลว์การจัดสรรแล้วหรือไม่ กฎโควต้าจะมีประโยชน์ก็ต่อเมื่อผู้ใช้ได้รับการกำหนดบทบาทที่ตรงกันเท่านั้น
1. ค้นหาและสำรองข้อมูลการตั้งค่าพร็อกซี
ค้นหาไดเร็กทอรีการกำหนดค่าที่ใช้โดยการติดตั้งใช้งานของคุณและสำรองข้อมูลที่มีอยู่proxy.yamlในการติดตั้งแบบแพ็กเกจ ไดเร็กทอรีนี้อาจอยู่ภายใต้/etc/ocis; การติดตั้งใช้งานแบบคอนเทนเนอร์อาจเมานต์ไดเร็กทอรีที่แตกต่างกัน ใช้เส้นทางที่เมานต์เข้าไปในคอนเทนเนอร์พร็อกซีหรือที่ระบุไว้ในการกำหนดค่าการติดตั้งใช้งานของคุณ แทนที่จะสันนิษฐานว่าทุกการติดตั้งใช้ตำแหน่งเดียวกัน

คงค่าการตั้งค่าอื่นๆ ของไฟล์เดิมไว้ หากไฟล์นั้นมีอยู่แล้วrole_quotas: {}ให้แทนที่การแมปที่ว่างเปล่านั้น อย่าเพิ่มrole_quotasคีย์ระดับบนสุดตัวที่สอง: คีย์ YAML ที่ซ้ำกันอาจทำให้การวิเคราะห์ไม่สอดคล้องกัน หากไฟล์ไม่มีคีย์ ให้เพิ่มคีย์นั้นที่ระดับบนสุด โดยจัดเรียงให้ตรงกับการตั้งค่าพร็อกซีระดับบนสุดอื่นๆ
2. เพิ่มค่าโควต้าเป็นไบต์
พร็อกซีคาดหวังค่าโควต้าจำนวนเต็มในหน่วยไบต์ ในตัวอย่างนี้ 10 GiB เท่ากับ 10,737,418,240 ไบต์ และ 50 GiB เท่ากับ 53,687,091,200 ไบต์ ตัวเลข1001ข้าง1002ต้นเป็นเพียงตัวอย่างรหัสบทบาทเท่านั้น โปรดแทนที่ด้วยรหัสจากระบบ oCIS ของคุณเอง
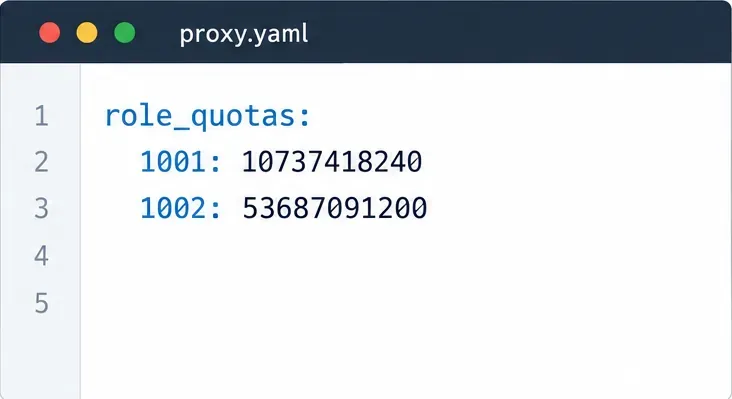
role_quotas:
  1001: 10737418240
  1002: 53687091200
จัดย่อหน้าแต่ละรายการบทบาทให้สม่ำเสมอใต้role_quotas. เก็บค่าเป็นจำนวนไบต์เต็มแทนที่จะเขียนเป็นสตริง เช่น10GB. หากคุณใช้role_assignmentส่วนนั้นอยู่แล้ว สามารถคงไว้ในไฟล์เดียวกันได้ แผนที่โควต้าเป็นการตั้งค่าระดับบนสุดที่แยกต่างหาก
3. ตรวจสอบให้แน่ใจว่าผู้ใช้ใหม่ได้รับบทบาทที่เหมาะสม
ด้วยไดรเวอร์การกำหนดบทบาทเริ่มต้น ผู้ใช้ที่ไม่มีบทบาทอยู่แล้วจะได้รับสิทธิ์userการใช้งานเมื่อเข้าสู่ระบบครั้งแรก หากผู้ใช้ใหม่ทุกคนควรได้รับสิทธิ์การใช้งานเดียวกัน ให้แมป ID ของบทบาทนั้นกับโควต้าที่ต้องการ หากโควต้าแตกต่างกันไปตามหมวดหมู่ผู้ใช้ ให้กำหนดค่าการกำหนดบทบาทเพื่อให้แต่ละหมวดหมู่แมปกับบทบาท oCIS ที่ถูกต้อง จากนั้นเพิ่ม ID ของแต่ละบทบาทลงในไฟล์role_quotas.
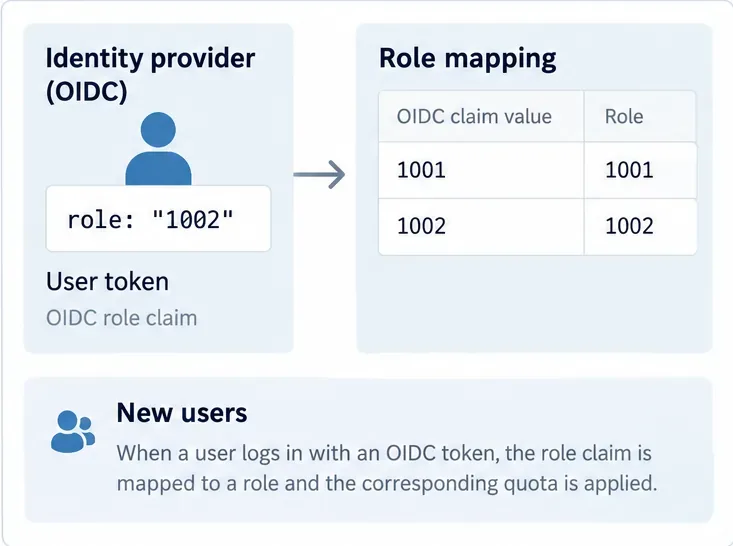
สำหรับ OIDC นั้น Proxy สามารถอ่านค่า claim ของบทบาทและแมปค่า claim กับชื่อบทบาท oCIS ได้proxy.yamlชื่อ claim และการแมปต้องตรงกับสิ่งที่ผู้ให้บริการข้อมูลประจำตัวออกให้จริง ค่า claim เริ่มต้นที่ระบุไว้คือroles; การแมปเริ่มต้นประกอบด้วยocisAdmin, ocisSpaceAdmin, ocisUser, และocisGuestหากคุณปรับแต่งการแมปเหล่านี้ โปรดตรวจสอบตัวอย่างการกำหนดบทบาทและข้อจำกัดโดยเฉพาะอย่างยิ่ง แต่ละบัญชีจะได้รับบทบาทเดียว และผู้ใช้ OIDC ที่ claim ไม่ตรงกับการแมปบทบาทที่กำหนดค่าไว้อาจไม่สามารถเข้าสู่ระบบได้ ทดสอบการเปลี่ยนแปลง claim ในบัญชีที่ไม่ใช่บัญชีใช้งานจริงก่อน
4. รีสตาร์ทพร็อกซีและยืนยันด้วยบัญชีใหม่
ตรวจสอบความถูกต้องของไวยากรณ์ YAML ด้วยการตรวจสอบการกำหนดค่าของการใช้งานของคุณ หากมี จากนั้นรีสตาร์ทบริการพร็อกซีหรือการใช้งาน oCIS ทั้งหมดตามที่ตัวจัดการบริการของคุณกำหนด พร็อกซีต้องโหลดไฟล์ที่อัปเดตแล้วก่อนที่ผู้ใช้ใหม่จะได้รับกฎ หลีกเลี่ยงการรีสตาร์ทบริการที่ไม่เกี่ยวข้อง เว้นแต่การใช้งานของคุณจะต้องการเช่นนั้น
- สร้างผู้ใช้ทดสอบแบบใช้แล้วทิ้งที่ไม่เคยล็อกอินเข้าสู่ระบบ oCIS นี้มาก่อน หรือใช้เวิร์กโฟลว์บัญชีที่ไม่ใช่บัญชีใช้งานจริงเพื่อสร้างผู้ใช้ใหม่ขึ้นมาอย่างแท้จริง
- ตรวจสอบให้แน่ใจว่ารหัสบทบาทที่กำหนดนั้นเป็นหนึ่งในคีย์
role_quotasสำหรับการตั้งค่า OIDC ให้ตรวจสอบการอ้างสิทธิ์บทบาทที่ออกให้และการแมปบทบาทของพร็อกซี
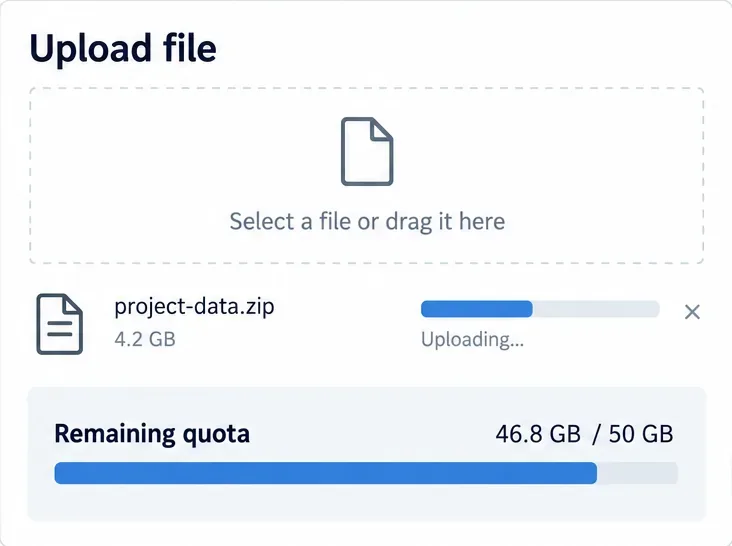
- ลงชื่อเข้าใช้และตรวจสอบโควต้าส่วนบุคคลที่แสดงอยู่ในส่วนของผู้ใช้ อัปโหลดไฟล์ทดสอบขนาดเล็ก จากนั้นในสภาพแวดล้อมทดสอบ ให้ลองอัปโหลดไฟล์ที่มีขนาดเกินโควต้าที่เหลืออยู่ ยืนยันว่าการอัปโหลดครั้งแรกสำเร็จ และการอัปโหลดที่เกินขีดจำกัดถูกปฏิเสธ
ผู้ใช้ที่มีอยู่ก่อนการเปลี่ยนแปลงนั้นไม่ถือเป็นตัวอย่างทดสอบที่ถูกต้องสำหรับเส้นทางการกำหนดผู้ใช้ใหม่ หากบัญชีทดสอบได้รับขีดจำกัดที่ไม่ถูกต้อง ให้ตรวจสอบรหัสบทบาทแทนชื่อที่แสดง บทบาทที่ได้รับมอบหมายเมื่อเข้าสู่ระบบครั้งแรกproxy.yamlเส้นทางที่ใช้งานอยู่ และตรวจสอบว่าได้รีสตาร์ทพร็อกซีแล้วหรือไม่ เก็บสำเนาสำรองไว้จนกว่าการจัดเตรียมบัญชีใหม่และการอัปโหลดจะทำงานได้ตามที่คาดหวัง
การกำหนดค่านี้ไม่ได้เปลี่ยนแปลงอะไรบ้าง
การแมปโควต้าบทบาทที่บันทึกไว้เป็นกฎการเริ่มต้นใช้งานสำหรับผู้ใช้ใหม่ ไม่ได้เป็นการกำหนดนโยบายความจุของพื้นที่หรือพิสูจน์ว่าผู้ใช้ที่ได้รับการจัดสรรพื้นที่แล้วได้รับการอัปเดตเรียบร้อยแล้ว จัดการบัญชีที่มีอยู่และขีดจำกัดพื้นที่ผ่านเส้นทางการดูแลระบบที่รองรับสำหรับการใช้งานของคุณ นอกจากนี้ ควรตั้งโควต้ารวมที่จัดสรรให้เหมาะสมกับความจุในการจัดเก็บข้อมูลของ oCIS: โควต้าคือขีดจำกัดการจัดสรร ไม่ใช่ความจุของดิสก์หรือพื้นที่จัดเก็บแบบอ็อบเจ็กต์เพิ่มเติม




