แก้ไขข้อผิดพลาดใบรับรองการซิงค์ ownCloud Desktop โดยการแก้ไขใบรับรอง TLS ที่เซิร์ฟเวอร์แสดง หรือโดยการติดตั้ง CA ส่วนตัวที่เชื่อถือได้ซึ่งออกใบรับรองนั้น ก่อนอื่น ตรวจสอบให้แน่ใจว่าใบรับรองนั้นถูกต้องสำหรับชื่อโฮสต์เซิร์ฟเวอร์ที่ระบุ และรวมถึงห่วงโซ่ระดับกลางด้วย อย่าปิดใช้งานการตรวจสอบใบรับรองหรือคลิกผ่านคำเตือนที่ไม่ได้รับการอธิบาย
ตรวจสอบเวอร์ชันไคลเอ็นต์ก่อนทำการเปลี่ยนแปลงใดๆ ณ เดือนตุลาคม 2026 บันทึกการเผยแพร่ของ ownCloud ระบุเวอร์ชัน Desktop App 7.1.0 และ 6.0.3: ซีรี่ส์ 7.x รองรับเฉพาะ Infinite Scale เท่านั้น ในขณะที่ ownCloud Server Classic 10 หรือ 11 ต้องการซีรี่ส์ 6.x บันทึกเดียวกันนี้ยังอธิบายว่า captive portal อาจทำให้เกิดความไม่ตรงกันของใบรับรองและหยุดการซิงโครไนซ์ ดูบันทึกการเผยแพร่ของ ownCloud Desktop App
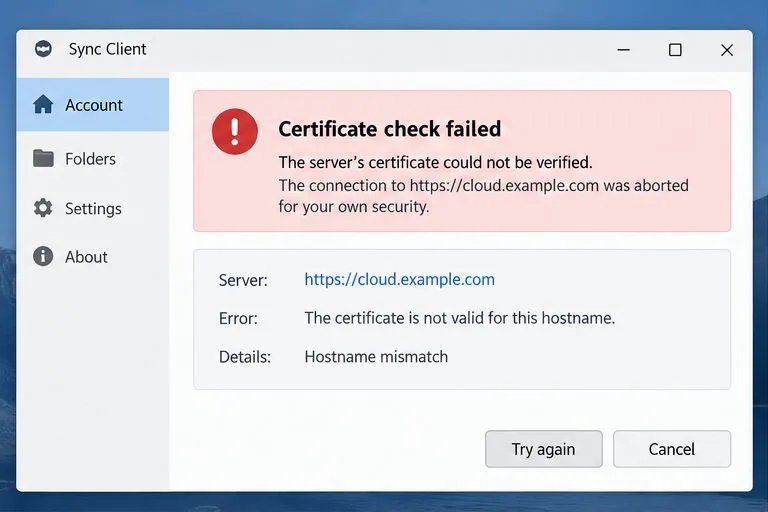
บัญชีซิงค์ข้อมูลที่คล้ายกับ ownCloud แจ้งว่าการตรวจสอบใบรับรองสำหรับ cloud.example.com ล้มเหลว โปรดใช้ที่อยู่เซิร์ฟเวอร์ที่แสดงอย่างถูกต้องเมื่อตรวจสอบใบรับรอง 1. ตรวจสอบ URL และระบุข้อผิดพลาดเกี่ยวกับใบรับรอง
เปรียบเทียบ URL ของเซิร์ฟเวอร์ที่แสดงในแอป ownCloud บนเดสก์ท็อปกับที่อยู่ซึ่งใช้งานได้ในเบราว์เซอร์ของคุณ ใช้ชื่อโฮสต์และเส้นทางเดียวกัน เบราว์เซอร์บางครั้งสามารถดึงใบรับรองระดับกลางที่หายไปได้โดยอัตโนมัติ ในขณะที่ไคลเอนต์บนเดสก์ท็อปทำไม่ได้
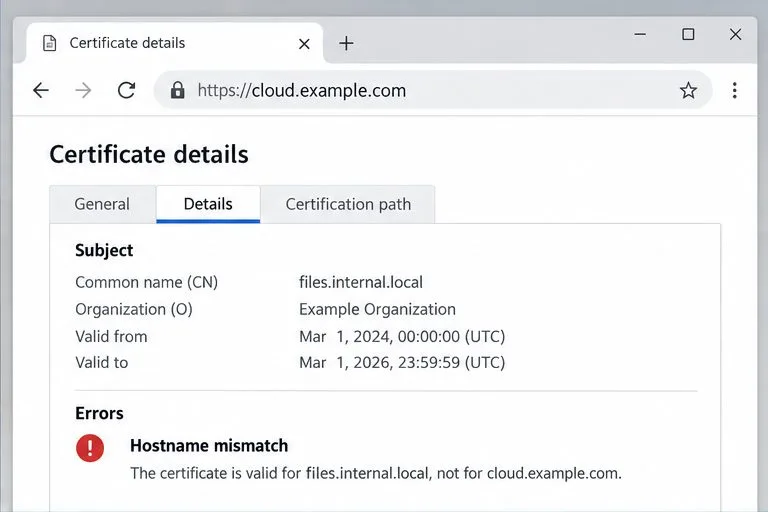
ตรวจสอบรายละเอียดของใบรับรองและยืนยันว่า Subject Alternative Name (SAN) ซึ่งก็คือชื่อโฮสต์ที่ใบรับรองครอบคลุมนั้น มีชื่อโฮสต์ที่คุณป้อนอยู่ ใบรับรองที่files.internal.localไม่ครอบคลุมcloud.example.comเพียงเพราะทั้งสองชื่อเข้าถึงเซิร์ฟเวอร์เดียวกัน ตรวจสอบวันหมดอายุและผู้ออกใบรับรอง และตรวจสอบนาฬิกาของคอมพิวเตอร์ วันที่ในเครื่องไม่ถูกต้องอาจทำให้ใบรับรองที่ถูกต้องดูเหมือนหมดอายุหรือยังไม่ถูกต้อง
หากเบราว์เซอร์รายงานข้อผิดพลาดหรืออุปกรณ์หลายเครื่องล้มเหลว การแก้ไขปัญหาที่น่าจะเป็นไปได้คือที่เซิร์ฟเวอร์หรือพร็อกซีแบบย้อนกลับ หากมีเพียงคอมพิวเตอร์เครื่องเดียวที่ล้มเหลว ให้ตรวจสอบที่เก็บความเชื่อถือ นาฬิกา พร็อกซี และเวอร์ชันไคลเอ็นต์คำแนะนำในการแก้ไขปัญหาแอปเดสก์ท็อป ของ ownCloud แนะนำให้ยืนยันการเข้าถึงเบราว์เซอร์และตรวจสอบ URL ของเซิร์ฟเวอร์หรือพร็อกซีเมื่อไคลเอ็นต์เดสก์ท็อปไม่สามารถเชื่อมต่อได้
ใบรับรองระบุ files.internal.local แต่เซิร์ฟเวอร์ที่ร้องขอคือ cloud.example.com ความไม่ตรงกันของชื่อโฮสต์นี้จำเป็นต้องแก้ไขใบรับรองเซิร์ฟเวอร์ให้ถูกต้อง 2. ซ่อมแซมใบรับรองเซิร์ฟเวอร์และห่วงโซ่ใบรับรอง
ขอให้ผู้ดูแลระบบเซิร์ฟเวอร์ติดตั้งใบรับรองที่มี SAN ซึ่งรวมถึงชื่อโฮสต์สาธารณะที่ผู้ใช้ป้อน มีวันที่ปัจจุบัน และคีย์ส่วนตัวตรงกับใบรับรอง ใบรับรองสามารถเข้ารหัสการเชื่อมต่อได้ แต่ยังคงล้มเหลวในการตรวจสอบตัวตนหากชื่อโฮสต์ไม่ถูกต้องหรือตรวจสอบผู้ออกใบรับรองไม่ได้
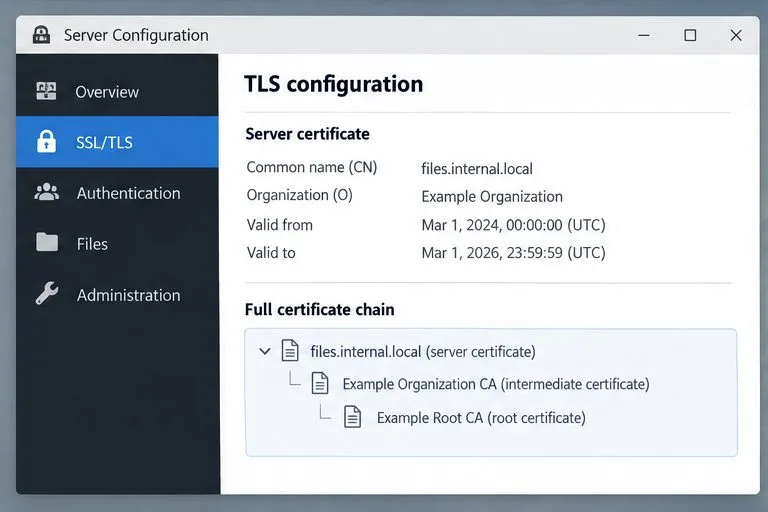
ปลายทาง HTTPS ต้องแสดงใบรับรองเซิร์ฟเวอร์และใบรับรอง CA ระดับกลางที่จำเป็นตามลำดับ โดยปกติแล้วไม่ควรส่งใบรับรอง CA ราก เนื่องจากไคลเอ็นต์จำเป็นต้องเชื่อถือรากนั้นอยู่แล้ว ตรวจสอบพร็อกซีแบบย้อนกลับหรือตัวกระจายโหลดที่ยุติ HTTPS ไม่ใช่แค่โฮสต์ ownCloud เท่านั้น พร็อกซีอาจยังคงให้บริการห่วงโซ่ใบรับรองเก่าหรือที่ไม่สมบูรณ์หลังจากไฟล์แบ็กเอนด์ได้รับการอัปเดตแล้ว
สำหรับการตรวจสอบวินิจฉัยอย่างรวดเร็วจากเครื่องที่ใช้ OpenSSL ให้รันคำสั่งนี้หลังจากแทนที่ชื่อโฮสต์ตัวอย่างแล้ว:
openssl s_client -connect cloud.example.com:443 -servername cloud.example.com -showcerts -verify_return_error </dev/null-servernameส่งชื่อโฮสต์สำหรับการระบุชื่อเซิร์ฟเวอร์เมื่อเซิร์ฟเวอร์หนึ่งโฮสต์ไซต์ TLS หลายแห่ง ตรวจสอบห่วงโซ่และผลการตรวจสอบ: ความล้มเหลวของผู้ออกใบรับรองบ่งชี้ว่าขาด CA ระดับกลางหรือ CA ที่ไม่น่าเชื่อถือ ข้อผิดพลาดเกี่ยวกับชื่อโฮสต์หรือวันที่จำเป็นในการแก้ไขใบรับรองหรือ URL การตรวจสอบนี้ตรวจสอบเฉพาะปลายทางที่เข้าถึงได้จากเครื่องและเส้นทางเครือข่ายนั้นเท่านั้น ดูข้อมูลอ้างอิง OpenSSLs_client
มุมมองการกำหนดค่า TLS จะแสดงใบรับรองเซิร์ฟเวอร์และห่วงโซ่ใบรับรองระดับกลางและใบรับรองราก เว็บเซิร์ฟเวอร์ควรส่งใบรับรองระดับกลางที่จำเป็น 3. ควรเชื่อถือผู้สอบบัญชีเอกชนเฉพาะในกรณีที่คาดหวังไว้เท่านั้น
หากองค์กรของคุณใช้หน่วยงานออกใบรับรองส่วนตัว (CA) ให้ขอรับใบรับรองรูทผ่านช่องทางที่มีการตรวจสอบสิทธิ์ และตรวจสอบลายนิ้วมือกับผู้ดูแลระบบ ติดตั้งใบรับรอง CA นั้น—ไม่ใช่คีย์ส่วนตัวของเซิร์ฟเวอร์—ในที่เก็บใบรับรองที่เชื่อถือได้ของระบบปฏิบัติการ จากนั้นรีสตาร์ทไคลเอ็นต์ ownCloud บน Debian หรือ Ubuntu ผู้ดูแลระบบสามารถวางใบรับรอง CA ที่เข้ารหัสแบบ PEM ที่ลงท้ายด้วย .ca ไว้ .crtใน .ca /usr/local/share/ca-certificates/และ เรียกใช้คำสั่ง `npm install ownCloud.ca` sudo update-ca-certificatesแพลตฟอร์มอื่นๆ ใช้เครื่องมือเก็บใบรับรองที่เชื่อถือได้ที่แตกต่างกัน
พฤติกรรมของ TLS อาจแตกต่างกันไปตามเวอร์ชันและแพลตฟอร์มของไคลเอ็นต์ เอกสารของ Qt ระบุว่าการกำหนดค่า TLS เริ่มต้นใช้รายการ CA ของระบบ แต่ไม่ใช่ทุกแพ็กเกจจะได้รับการกำหนดค่าเหมือนกัน หากการเพิ่ม CA ไม่ได้ช่วยแก้ปัญหา ให้ขอให้ผู้ดูแลระบบตรวจสอบแพ็กเกจไคลเอ็นต์และบันทึก อย่านำเข้าใบรับรองจากคำเตือนของเบราว์เซอร์ที่ไม่ได้รับการตรวจสอบ ดูเอกสารการกำหนดค่าใบรับรอง CA ของ Qt คำถามที่พบบ่อย ของเซิร์ฟเวอร์ ownCloud เกี่ยวกับใบรับรอง SSL ที่ลงนามด้วยตนเอง จะแนะนำผู้ดูแลระบบไปยังคำแนะนำด้านความปลอดภัย และไม่แนะนำให้ลดความเข้มงวดของการตรวจสอบไคลเอ็นต์ตามปกติ
ใบรับรองเซิร์ฟเวอร์ที่ลงนามด้วยตนเองนั้นไม่เหมือนกับใบรับรองที่ออกโดย CA เอกชนที่เชื่อถือได้ หากใช้ CA เอกชน ควรเผยแพร่และเชื่อถือรูทของ CA ผ่านช่องทางที่มีการควบคุม จากนั้นจึงให้บริการใบรับรองเซิร์ฟเวอร์ที่ตรงกับชื่อโฮสต์ซึ่งลงนามโดย CA นั้น หลีกเลี่ยงการยอมรับข้อความแจ้งเตือนการเปลี่ยนแปลงใบรับรองเป็นวิธีแก้ปัญหาชั่วคราว เพราะอาจทำให้ผู้ใช้ฝึกให้ยอมรับผู้แอบอ้างในระหว่างการโจมตีแบบคนกลางได้
4. หลีกเลี่ยงการใช้ captive portal หรือ interception proxy
หากเกิดความล้มเหลวเฉพาะบน Wi-Fi สาธารณะ เครือข่ายโรงแรม หรือเครือข่ายองค์กรที่เพิ่งเปลี่ยนแปลง ให้เปิดเบราว์เซอร์และกรอกข้อมูลในหน้าเข้าสู่ระบบเครือข่ายก่อน พอร์ทัลแบบจำกัดสิทธิ์จะดักจับคำขอต่างๆ ก่อนการเข้าสู่ระบบ และอาจแสดงใบรับรองที่ไม่ใช่ของชื่อโฮสต์ ownCloud บันทึกการเผยแพร่ของ ownCloud ระบุไว้อย่างชัดเจนว่า การซิงโครไนซ์อาจหยุดชั่วคราวเมื่อพอร์ทัลแบบจำกัดสิทธิ์ทำให้เกิดความไม่ตรงกันของใบรับรอง และควรเริ่มต้นใหม่หลังจากล้างพอร์ทัลแล้ว
บนอุปกรณ์ทำงานที่ได้รับการจัดการ พร็อกซีตรวจสอบ HTTPS อาจแทนที่ใบรับรองเซิร์ฟเวอร์ด้วยใบรับรองที่ลงนามโดย CA ตรวจสอบขององค์กร สอบถามฝ่ายไอทีว่านี่เป็นสิ่งที่คาดหวังหรือไม่ และได้ติดตั้ง CA ที่ได้รับการอนุมัติสำหรับไคลเอ็นต์เดสก์ท็อปแล้วหรือไม่ อย่าข้ามขั้นตอนการตรวจสอบเพื่อให้การซิงค์ทำงานได้ การกำหนดค่าพร็อกซีหรือความเชื่อถือต้องได้รับการแก้ไขโดยผู้ดูแลระบบ
ตรวจสอบการแก้ไข
ปิดและเปิดโปรแกรมไคลเอ็นต์อีกครั้ง ตรวจสอบให้แน่ใจว่าบัญชีเชื่อมต่อกับ URL HTTPS ที่ถูกต้อง และรอจนกว่าสถานะการซิงค์จะรายงานว่าเสร็จสมบูรณ์ สร้างไฟล์ทดสอบขนาดเล็กในโฟลเดอร์ซิงค์และตรวจสอบให้แน่ใจว่าปรากฏในอินเทอร์เฟซเว็บ จากนั้นตรวจสอบบันทึกไคลเอ็นต์เพื่อดูข้อความยืนยัน TLS ที่เกิดขึ้นซ้ำ หากความล้มเหลวของใบรับรองยังคงอยู่ ให้ส่งชื่อโฮสต์ที่แน่นอน เวอร์ชันไคลเอ็นต์ ระบบปฏิบัติการ เวลาที่เกิดความล้มเหลว และข้อผิดพลาดของใบรับรองที่เฉพาะเจาะจงไปยังผู้ดูแลระบบ—ห้ามส่งรหัสผ่านหรือคีย์ส่วนตัว หากอินเทอร์เฟซเว็บของ ownCloud ทำงานได้ แต่แอปเดสก์ท็อปที่เข้ากันได้ทั้งหมดยังคงล้มเหลว ให้ระบุ URL ของเซิร์ฟเวอร์และเอาต์พุตการวินิจฉัย TLS เพื่อให้ผู้ดูแลระบบสามารถตรวจสอบพร็อกซีหรือห่วงโซ่ใบรับรองได้
บัญชีซิงค์เดสก์ท็อปเชื่อมต่อแล้ว และรายงานว่าไฟล์เป็นเวอร์ชันล่าสุดหลังจากแก้ไขปัญหาใบรับรองแล้ว