แก้ไขปัญหาการแสดงผลผิดพลาดของเมนูเลือกขนาดตัวอักษรใน Collabora Online

รีเซ็ตการซูมของเบราว์เซอร์ ทดสอบเซสชันใหม่ และระบุว่าเมื่อใดที่เมนูที่มีขนาดผิดปกติจำเป็นต้องได้รับการอัปเดตเซิร์ฟเวอร์ Collabora
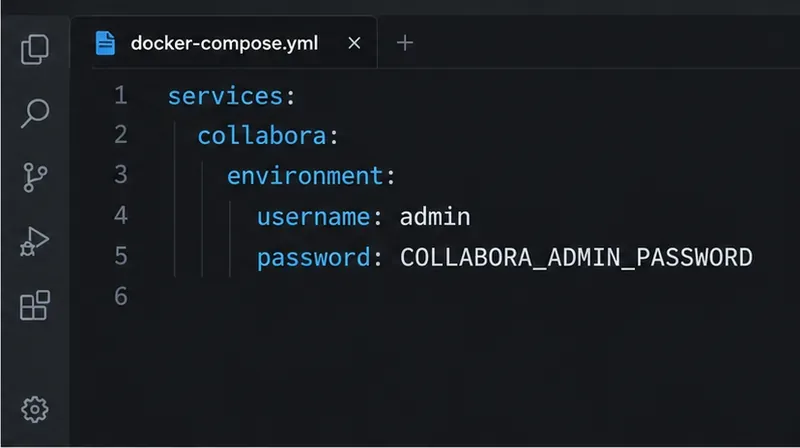
ตั้งรหัสผ่านสำหรับ Collabora Online Admin Console ตามวิธีการติดตั้งเซิร์ฟเวอร์ของคุณ: สำหรับอิมเมจ Docker ของ CODE ให้กำหนดค่าusernameตัวแปรpasswordสภาพแวดล้อม สำหรับการติดตั้งแพ็กเกจ Linux ให้รันคำสั่งcoolconfig set-admin-passwordจากนั้นรีสตาร์ทหรือสร้างบริการใหม่ แล้วลงชื่อเข้าใช้หน้าผู้ดูแลระบบเพื่อยืนยันว่าข้อมูลรับรองใหม่ใช้งานได้
คอนโซลผู้ดูแลระบบ (Admin Console) คือหน้าจัดการบริการของ Collabora Online ซึ่งแยกต่างหากจากบัญชีผู้ดูแลระบบของ Nextcloud หรือแพลตฟอร์มจัดเก็บข้อมูลอื่น ๆ และการเปลี่ยนรหัสผ่านของคอนโซลผู้ดูแลระบบจะไม่เปลี่ยนแปลงการเข้าสู่ระบบของผู้ใช้เอกสารหรือข้อมูลประจำตัวที่แพลตฟอร์มของคุณใช้ในการเชื่อมต่อกับ Collabora นอกจากนี้ การติดตั้งแบบ Docker และแบบใช้แพ็กเกจยังใช้เวิร์กโฟลว์การกำหนดค่าที่แตกต่างกัน ดังนั้นโปรดตรวจสอบรูปแบบการใช้งานของคุณก่อนที่จะเปลี่ยนแปลงสิ่งใด ๆ
สำหรับการใช้งาน CODE ใน Docker นั้น Collabora ได้จัดทำเอกสารusernameเกี่ยวpasswordกับการตั้งค่าสภาพแวดล้อมของคอนเทนเนอร์ไว้ สำหรับการติดตั้งแบบแพ็กเกจ เครื่องมือการกำหนดค่าของ Collabora สามารถตั้งรหัสผ่านผู้ดูแลระบบแบบโต้ตอบได้ เอกสารอ้างอิงการกำหนดค่าปัจจุบันระบุว่าการใช้admin_console.passwordการตั้งค่าโดยตรงนั้นล้าสมัยแล้วในแพลตฟอร์มส่วนใหญ่ และแนะนำให้ใช้ PAM หรือcoolconfigวิธีการอื่นแทน โปรดดู เอกสารประกอบ เกี่ยวกับอิมเมจ Docker ของ CODE จาก Collaboraและเอกสารอ้างอิงการกำหนดค่าของ Collabora
ในบริการ Compose สำหรับ Collabora ให้ตั้ง ค่าตัวแปร usernameตาม ที่ระบุไว้ passwordในเอกสาร ตัวอย่างนี้จะอ่านรหัสผ่านจาก.envไฟล์ในเครื่องแทนที่จะใส่รหัสลับลงในไฟล์ Compose โดยตรง:
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
ในไดเร็กทอรีโปรเจ็กต์เดียวกัน ให้วางรหัสลับไว้ในตำแหน่งต่อไปนี้.env:
COLLABORA_ADMIN_PASSWORD=replace-with-your-unique-secretแทนที่ค่าตัวอย่างด้วยรหัสผ่านจริงของคุณ และอย่าทำการบันทึกการเปลี่ยนแปลงลง.envในที่เก็บข้อมูลที่ใช้ร่วมกัน หากบริการ Compose มีอยู่แล้ว การเปลี่ยนแปลงสภาพแวดล้อมบนดิสก์จะไม่เปลี่ยนแปลงสภาพแวดล้อมของคอนเทนเนอร์ที่กำลังทำงานอยู่ สร้างบริการนั้นขึ้นใหม่เพื่อให้การตั้งค่าใหม่มีผล:
docker compose up -d --force-recreate collaboraหากชื่อบริการ Compose ของคุณไม่ใช่ชื่อที่ถูกต้อง ให้ใช้ชื่อcollaboraนั้น การดำเนินการนี้จะรีสตาร์ทคอนเทนเนอร์ Collabora แต่จะไม่ลบเอกสารของคุณ ซึ่งจะถูกจัดเก็บไว้โดยแพลตฟอร์มที่เชื่อมต่ออยู่ หากการปรับใช้ของคุณได้รับการจัดการโดย Kubernetes, Helm หรือ control plane อื่นๆ ให้เปลี่ยน secret หรือค่าที่เกี่ยวข้องในนั้น และใช้กระบวนการ rollout ปกติของการปรับใช้ดังกล่าว แทนที่จะแก้ไขคอนเทนเนอร์ที่กำลังทำงานอยู่ด้วยตนเอง
บนเซิร์ฟเวอร์ที่ติดตั้ง Collabora เป็นแพ็กเกจระบบ ให้เรียกใช้เครื่องมือการกำหนดค่าบนเซิร์ฟเวอร์นั้น:
sudo coolconfig set-admin-passwordโปรแกรมจะแจ้งให้ป้อนรหัสผ่านใหม่ ดังนั้นคุณไม่จำเป็นต้องใส่รหัสผ่านลงในคำสั่งเชลล์ เพียงป้อนรหัสผ่านที่พร้อมท์ และป้อนซ้ำอีกครั้งหากมีการถาม จากนั้นรีสตาร์ทบริการเพื่อให้โหลดการกำหนดค่าที่อัปเดตแล้ว:
sudo systemctl restart coolwsdตัวอย่างการติดตั้ง Nextcloud บน Ubuntu ในปัจจุบันก็ใช้coolconfig set-admin-passwordและรีสตาร์ทcoolwsdหลังจากกำหนดค่าเสร็จสิ้นเช่นกัน ตัวจัดการแพ็กเกจและบริการที่ใช้จริงอาจแตกต่างกันไปในระบบปฏิบัติการอื่นๆ หากไม่พบคำสั่งหรือชื่อบริการ โปรดดูคำแนะนำการติดตั้ง Collabora ของระบบปฏิบัติการนั้นๆ ตัวอย่าง Nextcloud มีเอกสารอธิบายไว้ในคู่มือการตั้งค่า Ubuntu 24.04

เปิดคอนโซลผู้ดูแลระบบสำหรับโฮสต์ Collabora ซึ่งโดยทั่วไปจะอยู่ที่ โดยhttps://collabora.example.com/browser/dist/admin/admin.htmlแทนที่โฮสต์ตัวอย่างด้วย URL สาธารณะของเซิร์ฟเวอร์ของคุณ เข้าสู่ระบบด้วยชื่อผู้ใช้ผู้ดูแลระบบที่กำหนดค่าไว้และรหัสผ่านใหม่ การเข้าสู่ระบบสำเร็จเป็นการยืนยันว่าคอนโซลยอมรับข้อมูลประจำตัว แต่ไม่ได้ตรวจสอบว่าการแก้ไขเอกสารหรือการเชื่อมต่อ WOPI ทำงานได้อย่างปกติ
usernameหรือpasswordและว่าคุณได้สร้างคอนเทนเนอร์ขึ้นใหม่หลังจากทำการเปลี่ยนแปลงแล้วcoolwsdได้รีสตาร์ทสำเร็จแล้ว และเบราว์เซอร์สามารถเชื่อมต่อกับเซิร์ฟเวอร์ที่ต้องการได้ ตรวจสอบบันทึกการบริการเพื่อหาข้อผิดพลาดในการกำหนดค่าโดยไม่ต้องคัดลอกข้อมูลลับลงในโพสต์ขอความช่วยเหลือadmin_console.usernameจะadmin_console.passwordถูกละเว้น ให้ใช้บัญชี PAM และรหัสผ่านที่กำหนดค่าไว้สำหรับโฮสต์แทน การเปลี่ยนแปลงตัวแปรสภาพแวดล้อมของ CODE Docker จะไม่สามารถแทนที่ PAM ได้
อย่าสับสนรหัสผ่าน Admin Console กับรหัสผ่านผู้ดูแลระบบ Nextcloud และอย่าคัดลอกรหัสผ่านไปวางในคำสั่งใดๆ เช่น ในdocker run -e password=...กรณีที่ประวัติคำสั่งหรือการตรวจสอบกระบวนการอาจเปิดเผยรหัสผ่านได้ สำหรับการใช้งาน Compose ให้เก็บรหัสผ่านไว้ในไฟล์สภาพแวดล้อมที่ได้รับการป้องกันหรือตัวจัดการรหัสผ่านที่มีอยู่ และจำกัดการเข้าถึงโฮสต์ Docker นอกจากนี้ ควรหลีกเลี่ยงการแก้ไขcoolwsd.xmlโดยตรงเป็นตัวเลือกแรก เนื่องจาก Collabora ระบุว่าการตั้งค่ารหัสผ่านแบบเดิมนั้นล้าสมัยแล้วในแพลตฟอร์มส่วนใหญ่
หากคุณไม่สามารถเข้าสู่ระบบได้หลังจากทำตามขั้นตอนที่ถูกต้องแล้ว ขั้นแรกให้ตรวจสอบอินสแตนซ์และโหมดการตรวจสอบสิทธิ์ จากนั้นตรวจสอบว่าการกำหนดค่าใหม่ถูกนำไปใช้จริงหรือไม่ ลำดับขั้นตอนนี้จะช่วยแยกแยะความแตกต่างระหว่างคอนเทนเนอร์ที่ล้าสมัยหรือโฮสต์ที่ไม่ถูกต้องกับการพิมพ์รหัสผ่านผิด และช่วยให้คุณทราบจุดต่อไปที่จะตรวจสอบได้อย่างชัดเจน
รีเซ็ตการซูมของเบราว์เซอร์ ทดสอบเซสชันใหม่ และระบุว่าเมื่อใดที่เมนูที่มีขนาดผิดปกติจำเป็นต้องได้รับการอัปเดตเซิร์ฟเวอร์ Collabora
ติดตั้งใช้งาน Collabora CODE ด้วย Docker เชื่อมต่ออย่างปลอดภัยกับ Nextcloud Office และตรวจสอบความถูกต้องของการแก้ไขเอกสารด้วยการตรวจสอบ WOPI และพร็อกซีที่ใช้งานได้จริง
ตั้งค่า coolwsd เป็นโหมดดีบักชั่วคราว บันทึกการเปิดที่ไม่สำเร็จหนึ่งครั้ง และใช้ลำดับบันทึกเพื่อแยกปัญหาที่เกี่ยวข้องกับ WebSocket, WOPI, พร็อกซี และคอนเทนเนอร์
ตั้งค่าการเข้าสู่ระบบผู้ดูแลระบบ Collabora Online สำหรับ Docker หรือ Linux รีสตาร์ทบริการที่ถูกต้อง และยืนยันรหัสผ่านใหม่โดยไม่ต้องเปิดเผยรหัสผ่านนั้น
ก่อนที่จะเปลี่ยนแปลงการตั้งค่า Collabora หรือรีสตาร์ทบริการ ให้ตรวจสอบว่าภาระการทำงานของ CPU มาจากเอกสารที่กำลังใช้งาน กระบวนการทำงานที่ไม่ได้ใช้งาน หรือความจุของเซิร์ฟเวอร์
ตรวจสอบว่า Docker จำกัดการใช้งานหน่วยความจำของ Collabora CODE หรือไม่ เพิ่มขีดจำกัดหน่วยความจำของ Compose อย่างปลอดภัย และยืนยันว่าคอนเทนเนอร์ที่กำลังทำงานอยู่ได้รับขีดจำกัดใหม่แล้ว
ลดความซับซ้อนของ Collabora CODE ด้วยโหมดกะทัดรัดหรือโหมดแท็บ และตัวควบคุม WOPI PostMessage เพื่อซ่อนปุ่ม คำสั่ง และแท็บที่เลือกได้อย่างปลอดภัย
กำหนดให้ Nginx ดูแล HTTPS สำหรับคอนเทนเนอร์ Collabora CODE ส่งต่อการแก้ไข WebSockets อย่างถูกต้อง และตรวจสอบปลายทางสาธารณะโดยไม่ต้องเปิดพอร์ต 9980
แก้ไขปัญหาแป้นพิมพ์ในเบราว์เซอร์บนมือถือที่บังข้อความใน Collabora Online พร้อมวิธีแก้ปัญหาอย่างรวดเร็วและการตรวจสอบแยกต่างหากสำหรับเบราว์เซอร์, WebView ที่ฝังอยู่ และหน้าเว็บหลัก
ตั้งค่าขีดจำกัดการพิมพ์และการดาวน์โหลดสำหรับลิงก์ ONLYOFFICE สมาชิกห้อง หรือเซสชัน Docs API จากนั้นตรวจสอบข้อจำกัดจากบัญชีผู้รับ







