เพิ่มระบบค้นหาข้อความเต็มรูปแบบ Elasticsearch ลงใน Nextcloud
เชื่อมต่อระบบค้นหาไฟล์ของ Nextcloud กับ Elasticsearch จัดทำดัชนีเนื้อหาเอกสาร และเลือกการตั้งค่าที่เหมาะสมกับเซิร์ฟเวอร์และความต้องการด้านความปลอดภัยของคุณ
การเปลี่ยนผู้ให้บริการ DNS เป็นวิธีการรักษาความปลอดภัยคอมพิวเตอร์ที่ใช้กันทั่วไปน้อยกว่า แต่มีประสิทธิภาพอย่างมากที่คุณควรใช้หากคุณต้องทำงานธุรกรรมประจำวันทางออนไลน์
ผู้ใช้คอมพิวเตอร์ทั่วไปส่วนใหญ่มีความเชี่ยวชาญในวิธียอดนิยมในการปรับปรุงความปลอดภัยทางออนไลน์เช่นการติดตั้งซอฟต์แวร์ป้องกันไวรัสการใช้เครื่องมือจัดการรหัสผ่านปรับแต่งการตั้งค่าความเป็นส่วนตัวของระบบปฏิบัติการ ... ด้วยวิธีการข้างต้นคุณสามารถใช้โซลูชันการเพิ่มประสิทธิภาพด้านความปลอดภัยที่พบได้น้อยกว่า แต่มีประสิทธิภาพมากกว่าโดยเฉพาะการเปลี่ยนผู้ให้บริการ DNS
เหตุใดการเปลี่ยน DNS จึงเป็นความคิดที่ดี มีประโยชน์ด้านความปลอดภัยอะไรบ้าง? บทความนี้จะช่วยคุณหาคำตอบ
ก่อนที่จะอธิบายเหตุผลเรามาชี้แจงแนวคิดของ DNS หากคุณรู้แล้วว่ามันคืออะไรคุณสามารถข้ามส่วนนี้ได้
DNSย่อมาจาก Domain Name System เปรียบเสมือนไดเร็กทอรีอินเทอร์เน็ต เป็นเทคโนโลยีที่รวบรวม URL ของเว็บที่จำง่าย (www. [ชื่อ] .com) เป็นหมายเลขที่อยู่ IP เครือข่ายอาศัยที่อยู่ IP เพื่อระบุอุปกรณ์คอมพิวเตอร์และบริการที่กำลังทำงานอยู่
ผู้ให้บริการอินเทอร์เน็ต (ISP) ของคุณจะกำหนดเส้นทางการรับส่งข้อมูลของลูกค้าผ่านเซิร์ฟเวอร์ DNS ของตนโดยอัตโนมัติ อย่างไรก็ตามคุณยังมีบริการของบุคคลที่สามมากมายให้เลือกใช้ จากมุมมองด้านความปลอดภัยตัวเลือกของบุคคลที่สามมักจะดีกว่าเซิร์ฟเวอร์ DNS ของ ISP
การโจมตีแบบฟิชชิ่งและการปฏิเสธการให้บริการ (DoS) เป็นภัยคุกคามที่เสี่ยงที่สุดสองประการต่อความล้มเหลวของ DNS
เป้าหมายของการโจมตีแบบฟิชชิงคือการเปลี่ยนเส้นทางผู้ใช้จากเว็บที่ถูกต้องไปยังโค้ดที่เป็นอันตราย พวกมัน "พิษ" เข้าไปในหน่วยความจำบัฟเฟอร์; ใส่ข้อมูลที่เสียหายในแคชตัวแก้ไข DNS และคุณจะถูกเปลี่ยนเส้นทางไปยังที่อยู่ IP ที่ไม่ถูกต้องอยู่ตลอดเวลา
หนังสือพิมพ์และสื่อติดตามและรายงานการโจมตี DoS เป็นประจำเพื่อช่วยให้ผู้คนเข้าใจพวกเขาได้ดีขึ้น แฮกเกอร์หรือแฮ็กเกอร์ใช้เพื่อกำหนดทิศทางการเข้าชมจำนวนมากไปยังเว็บโดยใช้ที่อยู่ IP ต้นทางปลอม หน้าเหล่านั้นไม่สามารถเข้าถึงได้ตลอดเวลา
DNSSEC เป็นโซลูชันโดยพฤตินัยในการป้องกันภัยคุกคามที่น่ากลัวนี้ - แต่ผู้ขายยังไม่ได้นำไปใช้อย่างกว้างขวาง ในขณะที่เขียน ISP ส่วนใหญ่ไม่เสนอ DNSSEC บนเซิร์ฟเวอร์ DNS ของตน แต่มีบริการของบุคคลที่สามจำนวนมากรวมถึง Google และOpenDNSให้บริการ
เทคโนโลยีนี้ช่วยป้องกันไม่ให้คอมพิวเตอร์ของคุณจมอยู่กับการโจมตีแบบปลอมแปลงหรือ DoS ตรวจสอบให้แน่ใจว่าไม่สามารถดัดแปลงสัญลักษณ์ส่วนตัวได้ ตัวแก้ไข DNS จะปฏิเสธการเข้าถึงรหัสผ่านหรือคีย์ที่ไม่ถูกต้อง
เซิร์ฟเวอร์ DNS ของบุคคลที่สามก็เริ่มนำเสนอเทคโนโลยี DNS-over-HTTPS
แบบสอบถาม DNS ส่วนใหญ่ถูกส่งโดยใช้การเชื่อมต่อ UDP หรือ TCP ที่ไม่ได้เข้ารหัส เห็นได้ชัดว่าสิ่งนี้เกี่ยวข้องกับความปลอดภัย: คุณจะมีแนวโน้มที่จะดักฟังมีส่วนร่วมในฟิชชิ่งการปลอมแปลง ...
ในทางตรงกันข้าม DNS-over-HTTPS ช่วยให้การสืบค้น DNS สามารถแก้ไขได้โดยใช้การเชื่อมต่อ HTTPS ที่เข้ารหัส ทำงานร่วมกับ DNSSEC เพื่อส่งมอบข้อมูล DNS แบบ end-to-end ที่แท้จริง ดังนั้นความปลอดภัยระหว่างไคลเอนต์และตัวแก้ไขแบบเรียกซ้ำจึงได้รับการปรับปรุงอย่างมาก
เซิร์ฟเวอร์ DNS ของ Google ใช้เทคโนโลยีนี้มาตั้งแต่เดือนเมษายน 2559
คุณควรคุ้นเคยกับการหลอกลวงแบบฟิชชิงและการหลอกลวง กล่าวโดยย่อพวกเขาเป็นอาชญากรไซเบอร์ที่พยายามล่อให้คุณเปิดเผยข้อมูลที่ละเอียดอ่อนอย่างยิ่ง โดยปกติอีเมลหรือเว็บไซต์จะแอบอ้างว่าเป็นที่อยู่ธุรกิจที่ถูกต้องและขอให้คุณป้อนข้อมูลธนาคารที่อยู่หรือข้อมูลส่วนบุคคล
เซิร์ฟเวอร์ DNS ของบุคคลที่สามบางตัวรวมถึง OpenDNS มีการป้องกันฟิชชิ่ง นอกจากนี้ในความเป็นจริงเบราว์เซอร์สมัยใหม่ส่วนใหญ่มีบริการนี้ในตัวแล้ว คุณลักษณะ OpenDNS มีประโยชน์หากคุณต้องค้นหาข้อมูลบนเบราว์เซอร์เก่าบนเครือข่ายสำนักงานหรือใช้ Windows XP และไม่สามารถใช้เบราว์เซอร์อื่นที่ไม่ใช่Internet Explorer 6
หมายเหตุคุณสมบัติเช่นการป้องกันฟิชชิ่งเป็นการแลกเปลี่ยน: ยิ่งมีบริการเพิ่มเติม DNS มากเท่าไหร่ก็จะทำงานช้าลงเท่านั้น
คุณลักษณะการควบคุมโดยผู้ปกครองมีให้ใช้งานใน Windows นานแล้วหลังจากที่ Microsoft เปิดตัว Windows 10 และบน Mac ก็มีฟังก์ชันการทำงานที่ยอดเยี่ยมเสมอโดยไม่ต้องสงสัย
อย่างไรก็ตามทั้งหมดขึ้นอยู่กับการจัดการของผู้ใช้ หากลูกน้อยของคุณเริ่มใช้คอมพิวเตอร์ด้วยบัญชีของผู้ใหญ่พวกเขาอาจดูเนื้อหาอนาจารโดยไม่ได้ตั้งใจ
เซิร์ฟเวอร์ DNSหลายเครื่องมีวิธีแก้ปัญหาสำหรับอุบัติเหตุที่โชคร้ายนี้ ตัวอย่างเช่น OpenDNS ช่วยให้คุณสามารถกำหนดค่าไซต์ที่อยู่ในบัญชีดำหรือรายการที่อนุญาตพิเศษได้จากเว็บไซต์ คุณยังสามารถบล็อกไซต์ทั้งหมวดหมู่เพื่อป้องกันไม่ให้เด็ก ๆ จากโซเชียลมีเดียเมื่อพวกเขาทำการบ้าน
เหนือสิ่งอื่นใด OpenDNS ช่วยให้คุณตั้งค่าการดูแลโดยผู้ปกครองหรือเด็กที่ระดับเครือข่าย มันจะปกป้องโทรศัพท์แล็ปท็อปแท็บเล็ตและเกมคอนโซลทั้งหมดของคุณ
วิธีการเปลี่ยนเซิร์ฟเวอร์ DNS ขึ้นอยู่กับระบบปฏิบัติการที่ใช้ บทความนี้จะแนะนำให้คุณเปลี่ยน DNS บน Windows และ Mac หรือคุณสามารถแก้ไขการตั้งค่า DNS บนเราเตอร์ได้
หากคุณกำลังใช้ Windows คุณต้องไปที่Network and Sharing Centerแล้วคลิกขวาบนไอคอน Wi-Fi ในแถบเครื่องมือและเลือกOpen Network and Sharing Center จากนั้นคลิกที่ชื่อเครือข่าย wifi
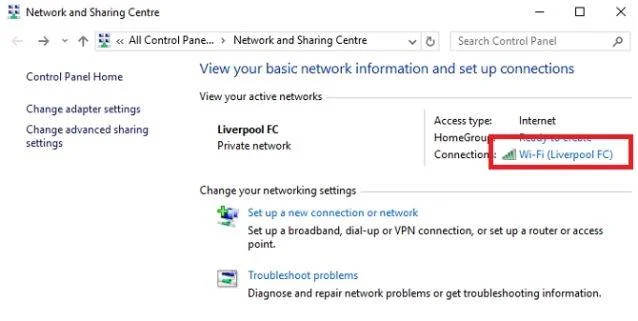
ในหน้าต่างใหม่คลิกคุณสมบัติ
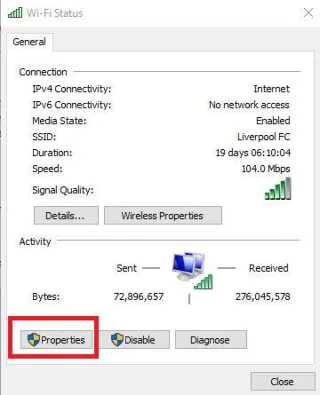
เลือกInternet Protocol รุ่นที่ 4 (TCP / IPv4) > คลิกคุณสมบัติ
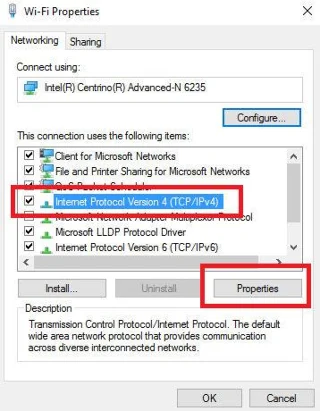
สุดท้ายทำเครื่องหมายในช่องถัดจากใช้ที่อยู่เซิร์ฟเวอร์ DNS ต่อไปนี้และป้อนผู้ให้บริการของคุณเพื่อเลือก ถ้าคุณต้องการที่จะเพิ่มมากขึ้นกว่าสองบริการคลิกขั้นสูง
กระบวนการเปลี่ยนแปลง DNS บน Mac แตกต่างกันเล็กน้อย
ในการเริ่มต้นเปิดแอปเปิ้ลเมนูและคลิกการตั้งค่าระบบ
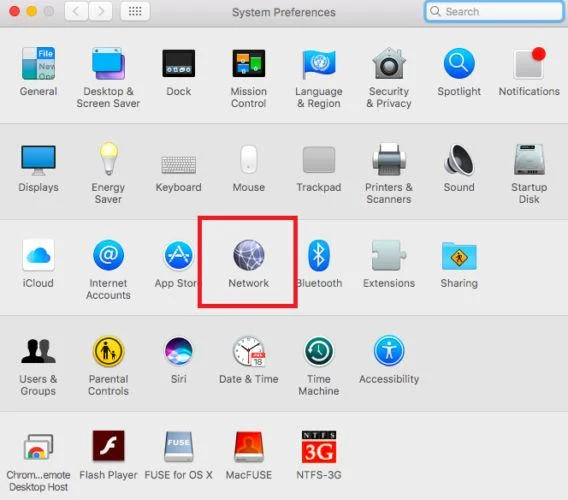
จากนั้นไปที่เครือข่าย> ขั้นสูง> DNS
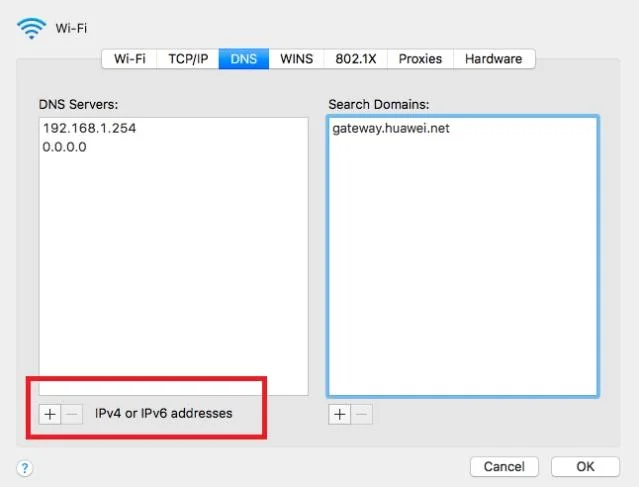
สุดท้ายคลิกไอคอน+ ที่อยู่ใต้คอลัมน์ทางซ้ายมือและป้อนที่อยู่เซิร์ฟเวอร์ DNS ใหม่ของคุณ
หวังว่าหลังจากบทความนี้คุณจะเข้าใจว่าเซิร์ฟเวอร์ DNSคืออะไรประโยชน์และวิธีการเปลี่ยนแปลง หากคุณมีคำถามอื่น ๆ หรือข้อเสนอแนะด้านความปลอดภัยออนไลน์อย่าลังเลที่จะแบ่งปันกับเรา
เชื่อมต่อระบบค้นหาไฟล์ของ Nextcloud กับ Elasticsearch จัดทำดัชนีเนื้อหาเอกสาร และเลือกการตั้งค่าที่เหมาะสมกับเซิร์ฟเวอร์และความต้องการด้านความปลอดภัยของคุณ
ตั้งค่า Nextcloud ให้ลบไฟล์ที่ถูกลบหลังจากระยะเวลาการเก็บรักษาที่กำหนดไว้ กำหนดเวลาการทำงานเบื้องหลังอย่างน่าเชื่อถือ และหลีกเลี่ยงคำสั่งที่ล้างถังขยะของผู้ใช้ทุกคน
เรียกใช้ฟังก์ชันซ่อมแซม OCC ของ Nextcloud อย่างปลอดภัย ดูตัวอย่างการเปลี่ยนแปลงฐานข้อมูล และตรวจสอบว่าเหตุใดคำเตือนจึงยังคงปรากฏอยู่
อนุญาตให้ Nextcloud อัปโหลดไฟล์ขนาดใหญ่ขึ้นได้โดยการปรับการตั้งค่า PHP, Nginx หรือ Apache, พื้นที่จัดเก็บชั่วคราว และระยะเวลาหมดเวลาให้ตรงกัน และตรวจสอบว่าข้อจำกัดใดที่กำลังบล็อกไฟล์อยู่
ตั้งค่าขีดจำกัดหน่วยความจำ PHP ที่ Nextcloud ใช้จริง รีสตาร์ทบริการที่ถูกต้อง และยืนยันการตั้งค่า 512 MB ในภาพรวมผู้ดูแลระบบ
เชื่อมต่อบัคเก็ตจัดเก็บข้อมูลแบบอ็อบเจ็กต์ที่เข้ากันได้ใน Nextcloud โดยใช้แบ็กเอนด์ S3 พร้อมด้วยเอนด์พอยต์ ข้อมูลรับรอง ขอบเขตการเข้าถึง และขั้นตอนการตรวจสอบที่ถูกต้อง
ย้ายไดเร็กทอรีข้อมูล Nextcloud บน Linux ไปยังไดรฟ์ภายนอกอย่างปลอดภัย โดยใช้การเมานต์ UUID แบบถาวร โหมดบำรุงรักษา สำเนาที่ตรวจสอบแล้ว และซิมลิงก์เส้นทางเดิม
กู้คืนการเข้าถึง Nextcloud หลังจากการอัปเดตโดยการวินิจฉัยข้อผิดพลาด SQL ตรวจสอบการเชื่อมต่อฐานข้อมูล และดำเนินการย้ายข้อมูลที่หยุดชะงักให้เสร็จสมบูรณ์อย่างปลอดภัย
ใช้คำสั่ง OCC ของ Nextcloud เพื่อรีเซ็ตรหัสผ่านผู้ดูแลระบบจากเชลล์เซิร์ฟเวอร์ พร้อมคำแนะนำสำหรับชื่อผู้ใช้ สิทธิ์ และผู้ให้บริการเข้าสู่ระบบภายนอก
ล้างคำเตือน HSTS ของ Nextcloud โดยการตั้งค่าส่วนหัวที่ Apache, NGINX หรือพร็อกซี TLS ของคุณ จากนั้นตรวจสอบการตอบสนอง HTTPS สาธารณะอย่างปลอดภัย



