Collabora Online เทียบกับ ONLYOFFICE: วัดค่า RAM และความหน่วงในการตัดต่อ
เปรียบเทียบ Collabora Online และ ONLYOFFICE Docs บนเซิร์ฟเวอร์เดียวกัน โดยใช้การทดสอบที่ทำซ้ำได้เพื่อวัดการใช้หน่วยความจำ เวลาในการเปิดเอกสาร และความล่าช้าในการแก้ไขร่วมกัน
การตรวจจับการฉ้อโกงแบบเรียลไทม์กำลังเปลี่ยนแปลงอย่างรวดเร็ว เนื่องจากระบบการชำระเงินแบบเรียลไทม์แทบไม่มีช่วงเวลาสำหรับการกู้คืน การอัปเดตที่สำคัญเกิดขึ้นเมื่อวันที่ 2 กันยายน 2026 เมื่อ Visa ประกาศบริการ A2A Protect ที่ได้รับการปรับปรุง ซึ่งผสานรวมเทคโนโลยีของ Visa และ Featurespace เข้าด้วยกันเป็นคะแนนการฉ้อโกงแบบครบวงจรสำหรับการชำระเงินระหว่างบัญชี ประเด็นสำคัญไม่ใช่ว่าผลิตภัณฑ์เดียวจะแก้ปัญหาการฉ้อโกงได้ แต่การเปลี่ยนแปลงในวงกว้างคือสถาบันการเงินกำลังผสานรวม AI ระดับธุรกรรมเข้ากับสัญญาณพฤติกรรมและข้อมูลอัจฉริยะของเครือข่ายมากขึ้นเรื่อยๆ ก่อนที่เงินจะออกจากบัญชี
เรื่องนี้สำคัญเพราะปัจจุบันการชำระเงินสามารถโอนจากผู้ส่งไปยังผู้รับได้ภายในไม่กี่วินาที ธนาคารไม่สามารถรอให้กระบวนการประมวลผลแบบกลุ่มข้ามคืนเสร็จสิ้นเพื่อตัดสินว่าการโอนเงินนั้นน่าสงสัยหรือไม่ ระบบป้องกันการฉ้อโกงต้องรวบรวมสัญญาณ ประเมินความเสี่ยง ใช้มาตรการ และเลือกดำเนินการภายในกรอบเวลาการอนุมัติหรือการชำระเงิน ในขณะเดียวกันก็ต้องอนุมัติธุรกรรมที่ถูกต้องได้อย่างรวดเร็วด้วย
ประกาศของ Visa ในเดือนกันยายน 2026 มีอยู่ในเอกสาร A2A Protectซึ่งเป็นตัวอย่างหนึ่งของการเปลี่ยนแปลงในอุตสาหกรรมที่กว้างขึ้นไปสู่การตัดสินใจแบบเรียลไทม์โดยอาศัยข้อมูลจากเครือข่าย แทนที่จะพึ่งพากฎเกณฑ์คงที่ภายในสถาบันเดียวเท่านั้น
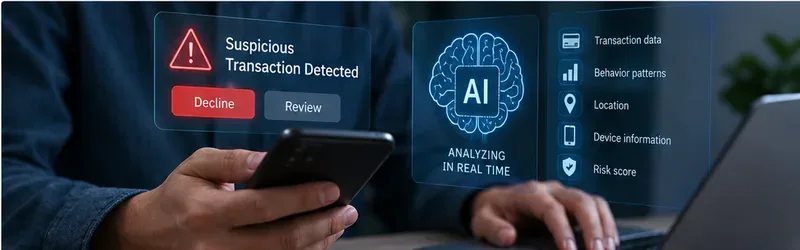
การตรวจจับการฉ้อโกงด้วย AI คือการใช้แบบจำลองทางสถิติและแบบจำลองการเรียนรู้ของเครื่องจักรเพื่อประเมินว่ากิจกรรมนั้นถูกต้องตามกฎหมายหรือน่าสงสัย ในด้านการชำระเงิน แบบจำลองนี้มักจะไม่ทำงานเพียงลำพัง โดยปกติแล้วจะทำงานอยู่ภายในระบบการตัดสินใจที่ใหญ่กว่า ซึ่งรวมถึงกฎเกณฑ์ที่แน่นอน การควบคุมการตรวจสอบสิทธิ์ ข้อจำกัดด้านความเร็ว การลงโทษหรือการตรวจสอบการปฏิบัติตามกฎระเบียบ และการตรวจสอบโดยมนุษย์ด้วย
สำหรับการชำระเงินด้วยบัตร สถาบันการเงินอาจกำลังตัดสินใจว่าจะอนุมัติ ปฏิเสธ หรือขอการยืนยันตัวตนที่เข้มงวดมากขึ้น สำหรับการโอนเงินระหว่างบัญชีแบบทันที สถาบันการเงินอาจกำลังตัดสินใจว่าจะอนุญาตให้ชำระเงิน ระงับการชำระเงินในกรณีที่ระบบการชำระเงินและกฎหมายอนุญาต ขอการยืนยันเพิ่มเติมจากลูกค้า หรือส่งเรื่องไปยังทีมป้องกันการฉ้อโกง
ภาพรวมระบบตรวจจับการฉ้อโกงด้วย AIของ Visa ในปัจจุบันอธิบายถึงระบบแบบเรียลไทม์ที่วิเคราะห์ข้อมูลการทำธุรกรรมและพฤติกรรม แทนที่จะพึ่งพากฎเกณฑ์หรือบัญชีดำแบบคงที่เพียงอย่างเดียว โครงสร้างพื้นฐานนี้มีความทนทานแม้ว่าโมเดลและผู้ให้บริการเฉพาะจะเปลี่ยนแปลงไปก็ตาม
โปรแกรมป้องกันการฉ้อโกงแบบดั้งเดิมมีเวลามากกว่าในการตรวจสอบกิจกรรมที่ผิดปกติหลังจากเกิดเหตุการณ์ขึ้นแล้ว การชำระเงินแบบทันทีช่วยลดระยะเวลาดังกล่าวลง ตัวอย่างเช่น บริการ FedNow ของธนาคารกลางสหรัฐฯ อนุญาตให้สถาบันที่เข้าร่วมส่งและรับเงินได้ตลอด 24 ชั่วโมง โดยผู้รับสามารถเข้าถึงเงินได้ทันที
ในเดือนมิถุนายน ปี 2025 หน่วยงานบริการทางการเงินของธนาคารกลางสหรัฐ (Federal Reserve Financial Services) ได้เพิ่มฟีเจอร์การกำหนดเกณฑ์กิจกรรมบัญชีลงใน FedNow สถาบันที่เข้าร่วมสามารถกำหนดเกณฑ์มูลค่าเงินและจำนวนธุรกรรมตามกลุ่มลูกค้าได้ นี่เป็นตัวอย่างที่มีประโยชน์ของการป้องกันการฉ้อโกงในยุคปัจจุบัน: AI เป็นเพียงชั้นหนึ่ง ในขณะที่การควบคุมแบบง่ายๆ เช่น การจำกัดจำนวนเงินและความถี่ ยังคงมีคุณค่าเพราะรวดเร็ว โปร่งใส และง่ายต่อการผสานรวมกับคะแนนจากแบบจำลอง ดูประกาศของหน่วยงานบริการทางการเงินของธนาคารกลางสหรัฐ (Federal Reserve Financial Services )
ระบบเริ่มต้นด้วยข้อมูลการชำระเงิน: จำนวนเงิน ร้านค้าหรือผู้รับ เวลา ช่องทาง ประเภทการชำระเงิน สกุลเงิน และรหัสบัญชี การซื้อของชำมูลค่า 12 ดอลลาร์และการโอนเงินให้ผู้รับใหม่มูลค่า 12,000 ดอลลาร์ไม่ควรเข้าสู่เส้นทางการตัดสินใจเดียวกันเพียงเพราะทั้งสองเป็นการชำระเงินเหมือนกัน
การชำระเงินจะถูกเปรียบเทียบกับพฤติกรรมการใช้งานบัญชีล่าสุด ข้อมูลที่เป็นประโยชน์อาจรวมถึงประวัติการเข้าสู่ระบบ ข้อมูลระบุตัวตนของอุปกรณ์ ลักษณะเฉพาะของ IP หรือเครือข่าย ความสอดคล้องของตำแหน่งทางภูมิศาสตร์ ระยะเวลาตั้งแต่มีการเปลี่ยนแปลงรหัสผ่านหรือรายละเอียดการติดต่อ อายุของบัญชี ความเร็วในการทำธุรกรรม ผู้รับเงินรายก่อนหน้า และจำนวนเงินที่ชำระโดยทั่วไป
คุณสมบัติเหล่านี้ช่วยแยกแยะ "ความผิดปกติ" ออกจาก "การฉ้อโกง" การที่ลูกค้าซื้อตั๋วเครื่องบินจากต่างประเทศอาจดูผิดปกติหากพิจารณาเพียงอย่างเดียว แต่จะดูปกติเมื่อระบบเห็นประวัติการจองการเดินทางล่าสุด อุปกรณ์ที่ใช้ และความสัมพันธ์กับผู้ถือบัตรมาอย่างยาวนาน
การฉ้อโกงบางประเภทนั้นสังเกตได้ง่ายกว่าเมื่อมองจากเครือข่ายมากกว่าภายในบัญชีเดียว บัญชีตัวกลาง การฉ้อโกงที่ประสานงานกัน ตัวตนปลอม และโครงสร้างการฟอกเงิน อาจเกี่ยวข้องกับผู้ส่งและผู้รับจำนวนมากที่กระจายอยู่ตามสถาบันต่างๆ
โครงการเฮอร์ธา (Project Hertha) ของธนาคารเพื่อการชำระหนี้ระหว่างประเทศ (BIS) ซึ่งเผยแพร่ในเดือนมิถุนายน 2025 ได้สำรวจการวิเคราะห์ธุรกรรมโดยใช้ปัญญาประดิษฐ์ (AI) สำหรับระบบการชำระเงินค้าปลีกแบบเรียลไทม์ ในการทดลองโดยใช้ชุดข้อมูลสังเคราะห์ที่มีบัญชี 1.8 ล้านบัญชีและธุรกรรม 308 ล้านรายการ การเพิ่มการวิเคราะห์ระบบการชำระเงินช่วยให้ธนาคารและผู้ให้บริการชำระเงินจำลองระบุบัญชีที่ผิดกฎหมายได้มากขึ้น 12% โดยมีการปรับปรุงการตรวจจับพฤติกรรมที่ไม่เคยพบเห็นมาก่อนถึง 26% นี่เป็นผลการทดลองบนข้อมูลสังเคราะห์ ไม่ใช่การรับประกันประสิทธิภาพของธนาคารในระบบจริง คุณค่าของโครงการนี้อยู่ที่บทเรียนด้านการออกแบบ: รูปแบบเครือข่ายสามารถเปิดเผยความสัมพันธ์ที่ธนาคารแต่ละแห่งไม่สามารถมองเห็นได้จากบัญชีแยกประเภทของตนเอง ดูรายงานโครงการเฮอร์ธาของ BIS ได้ ที่นี่
แบบจำลองจะแปลงคุณลักษณะต่างๆ ให้เป็นความน่าจะเป็น คะแนน หรือหมวดหมู่ความเสี่ยง สถาบันต่างๆ อาจใช้แบบจำลองหลายแบบพร้อมกัน เช่น แบบจำลองหนึ่งสำหรับกรณีการเข้ายึดบัญชี อีกแบบสำหรับกรณีการฉ้อโกงโดยไม่ใช้บัตร อีกแบบสำหรับความเสี่ยงจากการหลอกลวง และแบบจำลองเครือข่ายสำหรับความสัมพันธ์ที่น่าสงสัยของผู้รับ
คะแนนจากแบบจำลองไม่ได้เป็นตัวตัดสินขั้นสุดท้ายเสมอไป ธนาคารอาจนำไปใช้ร่วมกับกฎอื่นๆ เช่น “อุปกรณ์ใหม่ บวกผู้รับเงินใหม่ บวกจำนวนเงินสูงผิดปกติ” หรือเกณฑ์แบ่งกลุ่มลูกค้า จุดมุ่งหมายคือการสร้างสมดุลระหว่างความสูญเสียจากการฉ้อโกงกับต้นทุนในการบล็อกลูกค้าที่แท้จริง
ผลลัพธ์โดยทั่วไป ได้แก่ อนุมัติ ปฏิเสธ เพิ่มระดับการตรวจสอบสิทธิ์ ขอการยืนยัน เลื่อนเวลาหากได้รับอนุญาต หรือส่งต่อเพื่อตรวจสอบ การเพิ่มระดับการตรวจสอบสิทธิ์หมายถึงการขอหลักฐานที่เข้มงวดมากขึ้นเฉพาะเมื่อมีความเสี่ยงสูงขึ้น เช่น การยืนยันเพิ่มเติมในแอป หรือปัจจัยการตรวจสอบสิทธิ์อื่น ๆ
ระบบตัดสินใจต้องมีความเร็วเพียงพอที่จะทำงานให้สอดคล้องกับขั้นตอนการชำระเงิน โดยทั่วไปแล้วแพลตฟอร์มการอนุมัติบัตรจะตัดสินใจเรื่องความเสี่ยงภายในเวลาไม่กี่มิลลิวินาที ในขณะที่ระบบชำระเงินทันทีมักใช้เวลาเพียงไม่กี่วินาทีตั้งแต่เริ่มต้นจนถึงการชำระเงินเสร็จสิ้น
| กลุ่มสัญญาณ | ตัวอย่าง | สิ่งที่มันสามารถเปิดเผยได้ |
|---|---|---|
| ธุรกรรม | จำนวนเงิน สกุลเงิน ผู้ค้าหรือผู้รับ เวลา ช่องทางการชำระเงิน | ขนาด ปลายทาง หรือประเภทธุรกรรมที่ผิดปกติ |
| พฤติกรรม | ช่วงการใช้จ่ายปกติ ลำดับการเข้าสู่ระบบ ประวัติผู้รับเงิน ความเร็วในการโอนเงิน | การเบี่ยงเบนจากรูปแบบที่ลูกค้ากำหนดไว้ |
| อุปกรณ์และเครือข่าย | ลายนิ้วมือของอุปกรณ์, ชื่อเสียงของ IP, ความสอดคล้องของตำแหน่งที่ตั้ง, สัญญาณจากเบราว์เซอร์หรือแอป | การเข้ายึดบัญชีหรือการเข้าถึงในบริบทที่ไม่คุ้นเคย |
| วงจรชีวิตของบัญชี | อายุบัญชี, การรีเซ็ตรหัสผ่านล่าสุด, การเปลี่ยนแปลงโปรไฟล์, ผู้รับผลประโยชน์ที่เพิ่มใหม่ | ความเสี่ยงที่เกี่ยวข้องกับข้อมูลประจำตัวหรือการตั้งค่าการชำระเงินที่เพิ่งเปลี่ยนแปลงไป |
| ความสัมพันธ์เครือข่าย | อุปกรณ์ที่ใช้ร่วมกัน ผู้รับร่วมกัน เครือข่ายการโอนเงิน บัญชีที่เชื่อมต่อกัน | เครือข่ายล่อลวงหรือโครงสร้างการฉ้อโกงที่ประสานงานกัน |
| ผลลัพธ์ที่ได้รับการยืนยัน | การเรียกคืนเงิน, รายงานการฉ้อโกง, ป้ายกำกับผู้ตรวจสอบ, การยืนยันจากลูกค้า | การฝึกอบรมและการให้ข้อเสนอแนะสำหรับการตัดสินใจในอนาคต |
การกล่าวว่ากฎเกณฑ์ล้าสมัยและใช้การเรียนรู้ของเครื่องจักรมาทดแทนนั้นเป็นเรื่องง่าย แต่ในระบบตรวจจับการทุจริตที่ใช้งานจริงนั้น มักจะเป็นการมองที่ง่ายเกินไป กฎเกณฑ์นั้นยอดเยี่ยมสำหรับเงื่อนไขที่ทราบแล้วซึ่งต้องการการดำเนินการที่แน่นอน เช่น ประเทศที่ถูกบล็อก ประเภทธุรกรรมที่เป็นไปไม่ได้ ข้อกำหนดทางกฎหมาย เหตุการณ์ซ้ำซ้อน วงเงินสูงสุด หรือมาตรการควบคุมฉุกเฉินที่เพิ่งนำมาใช้ใหม่
ปัญญาประดิษฐ์ (AI) จะมีประสิทธิภาพสูงสุดเมื่อการตัดสินใจขึ้นอยู่กับการผสมผสานของสัญญาณหรือพฤติกรรมที่ไม่สามารถแสดงออกมาได้อย่างชัดเจนด้วยรายการกฎสั้นๆ ดังนั้น สถาบันที่มีความพร้อมจึงใช้วิธีการแบบหลายชั้น: กฎสำหรับนโยบายที่ชัดเจน การเรียนรู้ของเครื่องจักรสำหรับความเสี่ยงที่ซับซ้อน การวิเคราะห์เครือข่ายสำหรับความสัมพันธ์ และการตรวจสอบโดยมนุษย์สำหรับกรณีที่คลุมเครือหรือมีผลกระทบสูง
ระบบป้องกันการฉ้อโกงที่บล็อกทุกอย่างนั้น ในทางเทคนิคแล้วมีประสิทธิภาพในการหยุดยั้งการฉ้อโกง แต่ใช้การไม่ได้ในฐานะระบบการชำระเงิน การแจ้งเตือนผิดพลาด (false positive)คือธุรกรรมที่ถูกต้องตามกฎหมายแต่ถูกจัดประเภทผิดว่าเป็นธุรกรรมที่น่าสงสัย การแจ้งเตือนผิดพลาดมากเกินไปจะสร้างความไม่สะดวกให้กับลูกค้า ค่าใช้จ่ายของศูนย์บริการลูกค้า การยกเลิกการสั่งซื้อ และการสูญเสียความไว้วางใจ
ด้วยเหตุนี้ สถาบันต่างๆ จึงติดตามมากกว่าแค่เพียงอัตราการตรวจจับการทุจริตแบบดิบๆ มาตรการที่สำคัญ ได้แก่ การสูญเสียจากการทุจริต อัตราการเรียกคืนหรือการตรวจจับ ความแม่นยำ อัตราผลบวกเท็จ อัตราการอนุมัติ อัตราความไม่สะดวกของลูกค้า ปริมาณการตรวจสอบด้วยตนเอง ความล่าช้า และต้นทุนทางการเงินของแต่ละประเภทการตัดสินใจ
เกณฑ์ที่เหมาะสมที่สุดนั้นขึ้นอยู่กับบริบท การซื้อสินค้าด้วยบัตรมูลค่า 50 ดอลลาร์อาจต้องการเกณฑ์ความคลาดเคลื่อนที่แตกต่างไปจากการโอนเงินทางธุรกิจมูลค่า 250,000 ดอลลาร์ไปยังบัญชีใหม่ ดังนั้น การควบคุมการฉ้อโกงแบบเรียลไทม์จึงเป็นปัญหาการหาค่าที่เหมาะสมที่สุด ไม่ใช่เพียงแค่ปัญหาการจำแนกประเภทเท่านั้น
การฉ้อโกงบางประเภทค่อนข้างตรงไปตรงมา: อาชญากรขโมยข้อมูลประจำตัวและเริ่มการชำระเงินที่ลูกค้าไม่ได้อนุญาต การฉ้อโกงอีกประเภทหนึ่ง ซึ่งมักเรียกว่าการฉ้อโกงการชำระเงินแบบผลักดันที่ได้รับอนุญาต (APP)เกิดขึ้นเมื่อลูกค้าถูกหลอกให้ส่งเงินด้วยตนเอง
สำหรับ AI แล้ว การตรวจสอบแบบนี้ทำได้ยากกว่า เพราะการเข้าสู่ระบบ อุปกรณ์ การตรวจสอบสิทธิ์ และการยืนยันขั้นสุดท้าย อาจเป็นของแท้ทั้งหมด สัญญาณที่น่าสงสัยอาจปรากฏในเครือข่ายของผู้รับ การบรรยายรายละเอียดการทำธุรกรรม ความสัมพันธ์ที่ไม่ปกติระหว่างผู้รับและผู้รับ ความเร็วในการชำระเงิน หรือรูปแบบการหลอกลวงที่กว้างกว่านั้น
นี่เป็นเหตุผลหนึ่งที่ทำให้ระบบอัจฉริยะระดับเครือข่ายกำลังได้รับความสนใจมากขึ้น การเปิดตัว TRACE ของ Mastercard ในเครือข่ายการชำระเงินแบบเรียลไทม์ของฟิลิปปินส์ในปี 2025 และเครื่องมือตรวจจับการฉ้อโกง A2A ในสหราชอาณาจักร เป็นตัวอย่างของผู้ให้บริการที่พยายามระบุความเสี่ยงในหลายสถาบัน แทนที่จะมองข้อมูลของแต่ละธนาคารเป็นเหมือนเกาะที่แยกโดดเดี่ยว
การเบี่ยงเบนของแบบจำลองเกิดขึ้นเมื่อความสัมพันธ์ทางสถิติระหว่างปัจจัยนำเข้าและผลลัพธ์ของการฉ้อโกงเปลี่ยนแปลงไปตามเวลา พฤติกรรมของผู้บริโภคเปลี่ยนแปลงไป การเปิดตัวผลิตภัณฑ์ใหม่ รูปแบบตามฤดูกาลเปลี่ยนแปลง และอาชญากรจงใจตรวจสอบระบบควบคุมเพื่อหาจุดอ่อน
สถาบันต่างๆ ตอบสนองด้วยการติดตามตรวจสอบ การฝึกอบรมซ้ำ การทดสอบแบบแชมเปี้ยน-แชนเนล การปรับเกณฑ์ การอัปเดตกฎ และการให้ข้อเสนอแนะจากกรณีการฉ้อโกงที่ได้รับการยืนยันแล้ว การติดป้ายกำกับที่ดีมีความสำคัญอย่างยิ่ง โครงการเฮอร์ธาเน้นย้ำว่าข้อมูลการฝึกอบรมที่มีการติดป้ายกำกับ วงจรป้อนกลับที่แข็งแกร่ง และอัลกอริทึมที่อธิบายได้เป็นปัจจัยสำคัญในประสิทธิภาพ
ระบบเรียลไทม์จำเป็นต้องมีมาตรการป้องกันฉลากปลอมหรือฉลากคุณภาพต่ำด้วยเช่นกัน หากลูกค้าโต้แย้งธุรกรรมที่ถูกต้องอย่างไม่ถูกต้อง หรือผู้ตรวจสอบจำแนกประเภทคดีอย่างไม่สอดคล้องกัน โมเดลอาจเรียนรู้รูปแบบที่ผิดพลาดได้
การตัดสินใจเกี่ยวกับการฉ้อโกงส่งผลกระทบต่อการเข้าถึงเงิน ประสบการณ์ของลูกค้า และข้อผูกพันด้านกฎระเบียบ สถาบันต่างๆ จำเป็นต้องมีคำอธิบายที่เพียงพอเพื่อให้เข้าใจว่าเหตุใดแบบจำลองจึงทำงานแตกต่างออกไป ตรวจสอบข้อผิดพลาด และให้เหตุผลในการเปลี่ยนแปลงเกณฑ์หรือนโยบาย
ความสามารถในการอธิบายไม่ได้หมายความว่าทุกแบบจำลองจะต้องเรียบง่าย แต่จำเป็นต้องมีผลลัพธ์ที่ใช้งานได้จริง เช่น สัญญาณใดที่ก่อให้เกิดความเสี่ยง กฎใดที่ทำงาน คะแนนเปลี่ยนแปลงไปอย่างไรเมื่อเวลาผ่านไป และการตัดสินใจนั้นสอดคล้องกับนโยบายที่ได้รับการอนุมัติหรือไม่
สำหรับเหตุการณ์ที่มีความเสี่ยงสูงหรือคลุมเครือ ผู้ตรวจสอบยังคงมีความสำคัญ การตรวจสอบโดยมนุษย์สามารถนำบริบทที่แบบจำลองไม่มีมาใช้ ช่วยระบุรูปแบบการฉ้อโกงที่เกิดขึ้นใหม่ และสร้างป้ายกำกับที่ดีขึ้นสำหรับการอัปเดตแบบจำลองในครั้งต่อไป
ในเดือนเมษายน พ.ศ. 2569 OCC, ธนาคารกลางสหรัฐ (Federal Reserve) และ FDIC ได้ออกแนวทางการบริหารความเสี่ยงแบบจำลองระหว่างหน่วยงานฉบับปรับปรุง โดยเน้นแนวทางที่อิงตามความเสี่ยง แนวทางดังกล่าวกล่าวถึงการพัฒนาและการใช้แบบจำลอง การตรวจสอบความถูกต้องและการติดตาม การกำกับดูแลและการควบคุม และแบบจำลองของบุคคลที่สาม นอกจากนี้ยังระบุว่า AI แบบสร้าง (Generative AI) และ AI แบบตัวแทน (Agentic AI) ไม่อยู่ในขอบเขตของแนวทางดังกล่าว เนื่องจากเป็นเทคโนโลยีใหม่และมีการพัฒนาอย่างรวดเร็ว
สำหรับทีมปราบปรามการฉ้อโกง บทเรียนที่สำคัญคือ โมเดลที่มีประสิทธิภาพสูงเพียงอย่างเดียวไม่เพียงพอ สถาบันต่างๆ จำเป็นต้องมีผู้รับผิดชอบที่ชัดเจน มีเอกสารระบุวัตถุประสงค์การใช้งาน การทดสอบ การตรวจสอบ การควบคุมการเปลี่ยนแปลง การกำกับดูแลข้อมูล และการกำกับดูแลโมเดลของผู้จำหน่ายอย่างเหมาะสม โปรดดูคำแนะนำเกี่ยวกับความเสี่ยงของโมเดลฉบับปรับปรุงปี 2026 ของ OCC
กรอบการบริหารความเสี่ยงด้าน AIแบบสมัครใจของ NIST ให้โครงสร้างที่ครอบคลุมหลายภาคส่วน โดยเน้นที่การกำกับดูแล การวางแผน การวัดผล และการจัดการ แม้จะไม่ใช่กฎระเบียบด้านการธนาคาร แต่ก็มีประโยชน์สำหรับการจัดระเบียบคำถามเกี่ยวกับความน่าเชื่อถือ ความโปร่งใส ความเป็นส่วนตัว ความปลอดภัย และความรับผิดชอบ
AI แบบสร้างข้อมูลเองได้สามารถช่วยนักสืบสรุปคดี ดึงข้อมูลจากบันทึก ร่างคำบรรยายการสืบสวน หรือค้นหาข้อมูลในคลังนโยบายและคดีขนาดใหญ่ได้ แต่ไม่ได้หมายความว่าแบบจำลองภาษาขนาดใหญ่ควรเป็นกลไกเดียวในการตัดสินว่าการชำระเงินนั้นถูกต้องตามกฎหมายหรือไม่
โดยทั่วไปแล้ว การให้คะแนนความเสี่ยงการฉ้อโกงแบบเรียลไทม์จะขึ้นอยู่กับแบบจำลองทางสถิติที่มีโครงสร้าง ซึ่งได้รับการปรับให้เหมาะสมสำหรับการจำแนกประเภทที่มีความหน่วงต่ำ การตรวจจับความผิดปกติ การวิเคราะห์กราฟ และคะแนนความเสี่ยงที่ปรับเทียบแล้ว ระบบสร้างข้อมูลอาจช่วยเสริมขั้นตอนการทำงาน โดยเฉพาะอย่างยิ่งหลังจากได้รับการแจ้งเตือน แต่สถาบันการเงินยังคงต้องการการควบคุมที่แน่นอนและพฤติกรรมของแบบจำลองที่วัดได้ในเส้นทางการทำธุรกรรม
ระบบตรวจจับการฉ้อโกงด้วย AI ส่วนใหญ่ทำงานแบบมองไม่เห็น การชำระเงินปกติจะได้รับการอนุมัติโดยไม่มีขั้นตอนเพิ่มเติม การชำระเงินที่ผิดปกติเล็กน้อยอาจทำให้เกิดการยืนยันในแอป การทำธุรกรรมที่มีความเสี่ยงสูงอาจถูกปฏิเสธหรือส่งต่อเพื่อตรวจสอบ เป้าหมายคือการเพิ่มมาตรการรักษาความปลอดภัยอย่างเลือกสรร: เพิ่มมาตรการรักษาความปลอดภัยเฉพาะเมื่อความเสี่ยงนั้นคุ้มค่าเท่านั้น
สำหรับลูกค้า นั่นหมายความว่าระบบป้องกันการฉ้อโกงที่ทันสมัยที่สุดอาจให้ความรู้สึกไม่รบกวนมากเท่ากับระบบรุ่นเก่า เนื่องจากสามารถแยกแยะพฤติกรรมปกติออกจากกิจกรรมที่น่าสงสัยได้อย่างแม่นยำยิ่งขึ้น สำหรับสถาบันการเงิน ความท้าทายคือการรักษาประสบการณ์ที่ดีนั้นไว้ ในขณะเดียวกันก็ต้องตอบสนองต่อรูปแบบการฉ้อโกงใหม่ๆ ด้วยความเร็วในการชำระเงิน
การอัปเดต Visa A2A Protect ในเดือนกันยายน 2026, การควบคุมความเสี่ยงที่ปรับแต่งได้ของ FedNow และโครงการ Hertha ของ BIS ชี้ไปในทิศทางเดียวกัน: การป้องกันการฉ้อโกงกำลังเปลี่ยนจากกฎการทำธุรกรรมแบบแยกส่วนไปสู่ระบบอัจฉริยะแบบเรียลไทม์หลายชั้น ระบบที่แข็งแกร่งที่สุดจะผสานรวมพฤติกรรมส่วนบุคคล บริบทของบัญชี ข้อมูลจากอุปกรณ์ ความสัมพันธ์ในเครือข่าย กฎ และความเชี่ยวชาญของมนุษย์เข้าด้วยกัน
ปัญญาประดิษฐ์ (AI) ช่วยเพิ่มความสามารถในการจัดลำดับความเสี่ยงได้อย่างรวดเร็ว แต่ไม่ได้ขจัดข้อจำกัดต่างๆ ออกไป สถาบันการเงินยังคงต้องตัดสินใจว่าความยุ่งยากมากน้อยเพียงใดที่ยอมรับได้ วิธีการตรวจสอบความถูกต้องของแบบจำลอง ข้อมูลใดบ้างที่สามารถนำมาใช้ได้อย่างถูกกฎหมายและมีจริยธรรม ระบบของบุคคลที่สามอยู่ภายใต้การกำกับดูแลอย่างไร และจะเกิดอะไรขึ้นเมื่อแบบจำลองไม่แน่นอน
นั่นคือความหมายเชิงปฏิบัติของการตรวจจับการฉ้อโกงด้วย AI ในด้านการเงินแบบเรียลไทม์: ไม่ใช่เพียงแค่อัลกอริทึมเดียวที่ "รู้" การฉ้อโกง แต่เป็นระบบการตัดสินใจที่ได้รับการออกแบบมาอย่างดี ซึ่งจะแปลงหลักฐานที่เปลี่ยนแปลงอย่างรวดเร็วให้เป็นการดำเนินการที่เหมาะสมอย่างต่อเนื่อง ก่อนที่ธุรกรรมจะกลายเป็นความสูญเสียที่ไม่สามารถกู้คืนได้
เปรียบเทียบ Collabora Online และ ONLYOFFICE Docs บนเซิร์ฟเวอร์เดียวกัน โดยใช้การทดสอบที่ทำซ้ำได้เพื่อวัดการใช้หน่วยความจำ เวลาในการเปิดเอกสาร และความล่าช้าในการแก้ไขร่วมกัน
เปรียบเทียบพฤติกรรมการจัดการเอกสาร สเปรดชีต และเค้าโครงใน ONLYOFFICE Docs และแอปพลิเคชันเว็บ Microsoft 365 จากนั้นใช้การทดสอบอย่างรวดเร็วเพื่อเลือกโปรแกรมแก้ไขที่ปลอดภัยกว่าสำหรับไฟล์ของคุณ
ตรวจสอบความผิดพลาดของสูตรว่าเกิดจากไวยากรณ์ ตัวคั่นภูมิภาค การคำนวณซ้ำ ระบบวันที่ หรือฟังก์ชันที่ไม่รองรับ จากนั้นตรวจสอบสมุดงานอีกครั้งก่อนที่จะแชร์
ดูว่าข้อมูลเวอร์ชันล่าสุดสามารถพิสูจน์อะไรได้บ้าง และพิสูจน์อะไรไม่ได้บ้าง จากนั้นเปรียบเทียบชุดโปรแกรมสำนักงานทั้งสองชุดบนไฟล์และคอมพิวเตอร์เครื่องเดียวกัน
เปรียบเทียบการจับคู่ที่ตรงกันทุกประการ การค้นหาด้านซ้าย การจัดการค่าที่หายไป และการรองรับเวอร์ชัน เพื่อให้คุณสามารถเลือกสูตร Calc ที่เชื่อถือได้
เรียนรู้วิธีที่รูปแบบหน้ากระดาษของ Writer และลิงก์ส่วนต่างๆ ใน Word ส่งผลต่อหน้าปก เลขโรมัน และการเริ่มต้นหมายเลขใหม่เมื่อคุณย้ายเอกสาร
เปรียบเทียบ Pardus Software Center กับคำสั่ง APT เพื่อค้นหา ติดตั้ง ลบ และอัปเดตแพ็กเกจโดยใช้วิธีที่เหมาะสมกับงานของคุณ
ดูว่าข้อกำหนดด้าน RAM ที่ Pardus เผยแพร่นั้นหมายความว่าอย่างไร จากนั้นเปรียบเทียบ XFCE และ GNOME บนพีซีเครื่องเดียวกัน โดยใช้ค่า MemAvailable ที่สามารถวัดซ้ำได้
ดูว่า HamoniKR 8.0 เหมาะกับแผนเดสก์ท็อปสำหรับธุรกิจอย่างไร รองรับฟีเจอร์ใดบ้างที่เน้นตลาดเกาหลี และควรตรวจสอบอะไรบ้างก่อนการเปิดตัวในวงกว้าง
ทำความเข้าใจว่าการตรวจสอบการบูตและการป้องกันขณะทำงานของ Gooroom ทำงานร่วมกันอย่างไร ความหมายของ "แซนด์บ็อกซ์" และการตั้งค่าใดที่คุณควรตรวจสอบบนอุปกรณ์ของคุณ






