รถยนต์ไร้คนขับไม่ได้พัฒนาไปตามเส้นทางเดียวจาก “ระบบช่วยขับ” ไปสู่ “รถยนต์ไร้คนขับ” วิธีที่เหมาะสมกว่าในการทำความเข้าใจวิวัฒนาการของมันคือ การบรรจบกันของสามระบบ ได้แก่ ระบบความปลอดภัยที่กำหนดว่าระบบอัตโนมัติสามารถทำงานได้ที่ใด แพลตฟอร์มการประมวลผลแบบเอดจ์ที่สามารถประมวลผลข้อมูลจากเซ็นเซอร์แบบเรียลไทม์ และระบบปัญญาประดิษฐ์ (AI) ที่เปลี่ยนข้อมูลเหล่านั้นให้เป็นการตัดสินใจในการขับขี่
ณ เดือนกันยายน 2026 รถยนต์ส่วนบุคคลส่วนใหญ่ยังคงใช้ระบบช่วยขับขี่ระดับ 0–2 ในขณะที่ระบบขับขี่อัตโนมัติระดับ 4 นั้นใช้งานส่วนใหญ่ในบริการเชิงพาณิชย์ที่จำกัดมากกว่าที่จะเป็นรถยนต์ส่วนบุคคลที่มีความสามารถรอบด้าน สำนักงานบริหารความปลอดภัยการจราจรบนทางหลวงแห่งชาติของสหรัฐอเมริกา (NHTSA)ยังคงแยกแยะอย่างชัดเจนระหว่างระบบช่วยขับขี่ที่ต้องการการควบคุมดูแลจากมนุษย์และระบบขับขี่อัตโนมัติที่เข้ามารับหน้าที่ขับขี่ภายใต้เงื่อนไขที่กำหนดไว้
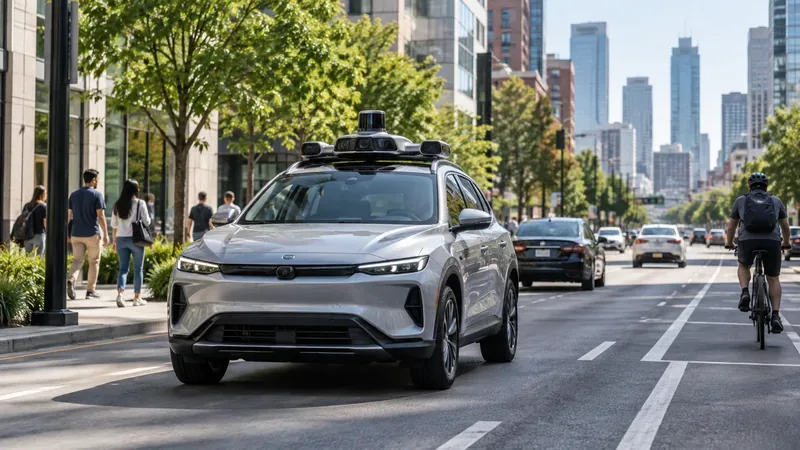 รถยนต์ไร้คนขับที่ติดตั้งเซ็นเซอร์เคลื่อนที่ผ่านการจราจรในเมืองที่ผสมผสานกัน แสดงให้เห็นว่าเหตุใดการรับรู้ การประมวลผลบนตัวรถ และการตรวจสอบความปลอดภัยจึงต้องทำงานร่วมกันเมื่ออยู่ท่ามกลางรถยนต์ จักรยาน และคนเดินเท้า
ข้อมูลอ้างอิงโดยย่อ: สถานะปัจจุบันของระบบขับเคลื่อนอัตโนมัติในยานยนต์
| ระดับการทำงานอัตโนมัติ | ใครเป็นผู้ขับรถ? | การตีความเชิงปฏิบัติ |
|---|
| ระดับ 0 | มนุษย์ | การเตือนหรือการแทรกแซงสั้นๆ อาจช่วยได้ แต่คนขับยังคงเป็นผู้ขับขี่อยู่ดี |
| ระดับ 1 | มนุษย์ที่มีฟังก์ชันช่วยเหลือต่อเนื่องหนึ่งอย่าง | ระบบช่วยบังคับเลี้ยว หรือระบบช่วยเร่ง/เบรก อย่างใดอย่างหนึ่ง ไม่ใช่การทำงานทั้งสองอย่างพร้อมกันอย่างต่อเนื่อง |
| ระดับ 2 | มนุษย์ที่ได้รับความช่วยเหลือแบบผสมผสาน | ระบบสามารถควบคุมทิศทางและความเร็วได้อย่างต่อเนื่อง แต่คนขับต้องคอยควบคุมดูแลอยู่เสมอ |
| ระดับ 3 | ระบบภายในโดเมนการทำงานที่กำหนดไว้ | ระบบจะขับเคลื่อนเมื่อเปิดใช้งาน แต่ต้องมีมนุษย์คอยควบคุมเมื่อได้รับการร้องขอ |
| ระดับ 4 | ระบบภายในโดเมนการทำงานที่กำหนดไว้ | ไม่จำเป็นต้องมีคนขับในขณะที่ระบบทำงานอยู่ภายในเงื่อนไขหรือพื้นที่ให้บริการที่ได้รับอนุมัติ |
| ระดับ 5 | ระบบทำงานทุกที่ที่รถสามารถใช้งานได้อย่างเหมาะสม | การขับขี่อัตโนมัติเต็มรูปแบบโดยไม่ต้องมีคนขับในทุกสภาพถนนและสภาพแวดล้อมยังคงเป็นเป้าหมายในอนาคต |
คำศัพท์ของ NHTSA มีประโยชน์เพราะช่วยป้องกันความเข้าใจผิดที่พบบ่อย: การปฏิบัติต่อคุณสมบัติระดับ 2 ที่มีประสิทธิภาพสูงราวกับว่าเป็นผู้ขับขี่อัตโนมัติ การประเมินเชิงปฏิบัติควรตั้งคำถามสองข้อเสมอ: ใครเป็นผู้รับผิดชอบในการตรวจสอบถนน?และขอบเขตการออกแบบการปฏิบัติงานคืออะไร?ขอบเขตการออกแบบการปฏิบัติงาน หรือ ODD คือชุดของประเภทถนน ความเร็ว สถานที่ สภาพอากาศ และสถานการณ์อื่นๆ ที่ระบบอัตโนมัติถูกออกแบบมาให้ทำงาน
วิวัฒนาการของสถาปัตยกรรม
1. จากฟังก์ชันช่วยเหลือผู้ขับขี่แบบแยกส่วน สู่การรับรู้แบบบูรณาการ
ระบบช่วยเหลือผู้ขับขี่ขั้นสูงในยุคแรกๆ มีขอบเขตค่อนข้างจำกัด ได้แก่ ระบบควบคุมความเร็วอัตโนมัติแบบปรับได้ ระบบเตือนการออกนอกเลน ระบบเบรกฉุกเฉินอัตโนมัติ และระบบช่วยจอดรถ ฟังก์ชันเหล่านี้สามารถสร้างขึ้นได้โดยใช้เซ็นเซอร์จำนวนน้อยและหน่วยควบคุมอิเล็กทรอนิกส์เฉพาะ
ระบบที่มีประสิทธิภาพมากขึ้นจะผสานรวมกล้อง เรดาร์ ไลดาร์ (ในบางแบบ) เซ็นเซอร์อัลตราโซนิก การวัดความเฉื่อย การระบุตำแหน่ง และข้อมูลแผนที่หรือเส้นทาง การเปลี่ยนแปลงที่สำคัญไม่ได้อยู่ที่ "เซ็นเซอร์มากขึ้น" เท่านั้น แต่เป็นการมุ่งไปสู่แบบจำลองสภาพแวดล้อมที่เป็นหนึ่งเดียว ซึ่งระบบจะต้องตรวจจับวัตถุ ประเมินพื้นที่ว่าง เข้าใจเลนและสัญญาณไฟจราจร ติดตามการเคลื่อนไหว คาดการณ์ผู้ใช้ถนนรายอื่น และวางแผนเส้นทางที่ปลอดภัย
แพลตฟอร์มอ้างอิงสมัยใหม่แสดงให้เห็นถึงแนวโน้มดังกล่าวNVIDIA DRIVE Hyperionผสานรวมแพลตฟอร์มการประมวลผลสำหรับยานยนต์เข้ากับกล้อง เรดาร์ ไลดาร์ อัลตราโซนิก และชุดซอฟต์แวร์เพื่อการทำงานอัตโนมัติในระดับที่สูงขึ้น ในทำนองเดียวกัน Qualcomm Snapdragon Rideอธิบายถึงการประมวลผลบนยานยนต์ที่ปรับขนาดได้สำหรับการรวมเซ็นเซอร์ การมองเห็นด้วยคอมพิวเตอร์ ระบบช่วยเหลือผู้ขับขี่ และการขับขี่อัตโนมัติ เหล่านี้เป็นแพลตฟอร์มของผู้ผลิตมากกว่าข้อกำหนดสากล แต่แสดงให้เห็นถึงทิศทางของสถาปัตยกรรมยานยนต์: การประมวลผลแบบรวมศูนย์และหลากหลายประเภท แทนที่จะเป็นตัวควบคุมที่แยกจากกันจำนวนมาก
2. การประมวลผลแบบเอดจ์ (Edge computing) กลายเป็นส่วนหนึ่งของสถาปัตยกรรมด้านความปลอดภัย
ในระบบขับขี่อัตโนมัติ “เอดจ์คอมพิวติ้ง” หมายความว่า การประมวลผลและการรับรู้ที่สำคัญต่อเวลาจะทำงานภายในหรือใกล้กับตัวรถ แทนที่จะพึ่งพาบริการคลาวด์ที่อยู่ห่างไกล เรื่องนี้สำคัญมาก เพราะการเบรก การบังคับเลี้ยว การตรวจจับวัตถุ และการวางแผนเส้นทาง ต้องดำเนินต่อไปได้แม้ว่าการเชื่อมต่อเครือข่ายมือถือจะล่าช้า ติดขัด หรือใช้งานไม่ได้ก็ตาม
หลักการแบ่งงานทางวิศวกรรมที่มีประโยชน์อย่างหนึ่งคือ:
- การประมวลผล ข้อมูลบนตัวรถ:การรับข้อมูลจากเซ็นเซอร์ การรับรู้ การระบุตำแหน่ง การคาดการณ์ การวางแผน การควบคุม การตรวจสอบสุขภาพ และพฤติกรรมสำรองฉุกเฉินทันที
- ระบบคลาวด์หรือศูนย์ข้อมูล:การฝึกอบรมโมเดลขนาดใหญ่ การวิเคราะห์กลุ่มยานพาหนะ การจำลอง การประมวลผลบันทึก การแจกจ่ายซอฟต์แวร์ การสร้างแผนที่ และการเรียนรู้ในระยะยาว
- ชั้นการเชื่อมต่อ:มีประโยชน์สำหรับการอัปเดต การจัดการยานพาหนะ ข้อมูลการจราจร และเวิร์กโฟลว์การสนับสนุนระยะไกลบางอย่าง แต่ไม่ควรนำมาใช้เป็นช่องทางการควบคุมที่มีความหน่วงต่ำอย่างแน่นอนสำหรับงานขับขี่พื้นฐาน
การแบ่งแยกนี้เห็นได้ชัดเจนในสถาปัตยกรรมยานยนต์ในปัจจุบันสถาปัตยกรรมประมวลผลในรถยนต์ของ NVIDIAแยกการประมวลผลในรถยนต์ออกจากระบบที่ใช้สำหรับการฝึกอบรมและการจำลองอย่างชัดเจน แพลตฟอร์มยานยนต์ของ Qualcomm ก็เน้นการเรียนรู้ของเครื่องบนอุปกรณ์และการประมวลผลแบบผสมผสานเช่นกัน โดยที่ CPU, GPU, หน่วยประมวลผลประสาท, ตัวเร่งความเร็วการมองเห็น และบล็อกการประมวลผลที่เน้นความปลอดภัยจะจัดการกับภาระงานที่แตกต่างกัน
เหตุใดความปลอดภัยจึงมีความหมายกว้างกว่าแค่ "AI มีความแม่นยำ"
ระบบขับขี่อัตโนมัติอาจมีความแม่นยำในการตรวจจับวัตถุสูง แต่ก็ยังอาจไม่ปลอดภัย วิศวกรรมความปลอดภัยครอบคลุมถึงความล้มเหลวในด้านฮาร์ดแวร์ ซอฟต์แวร์ พฤติกรรมที่ตั้งใจไว้ การปฏิสัมพันธ์กับมนุษย์ ความปลอดภัยทางไซเบอร์ การอัปเดต การดำเนินงาน และความสามารถของระบบในการรับรู้เมื่อถึงขีดจำกัดแล้ว
ความปลอดภัยเชิงฟังก์ชัน
ISO 26262เป็นกรอบมาตรฐานด้านความปลอดภัยเชิงฟังก์ชันสำหรับระบบไฟฟ้าและอิเล็กทรอนิกส์ในรถยนต์ที่เกี่ยวข้องกับความปลอดภัย โดยกล่าวถึงอันตรายที่เกิดจากความผิดพลาดและกำหนดโครงสร้างงานด้านความปลอดภัยในทุกระดับ ตั้งแต่แนวคิด ระบบ ฮาร์ดแวร์ ซอฟต์แวร์ การผลิต การใช้งาน และการบริการ ฉบับที่สองที่เผยแพร่ในปัจจุบันมีอายุตั้งแต่ปี 2018 และ ISO กำลังพัฒนาฉบับที่สามในปี 2026
ความปลอดภัยของฟังก์ชันการทำงานที่ตั้งใจไว้
ฮาร์ดแวร์ที่ปราศจากข้อบกพร่องไม่ได้หมายความว่าจะทำงานได้อย่างปลอดภัยเสมอไป กล้องอาจทำงานได้ตามที่ออกแบบไว้ทุกประการ แต่ก็ยังอาจให้ข้อมูลไม่เพียงพอในสภาพแสงจ้า ฝนตกหนัก โครงสร้างที่ผิดปกติ หรือฉากที่ไม่ชัดเจนมาตรฐาน ISO 21448:2022 ว่าด้วยความปลอดภัยของฟังก์ชันการทำงานที่ตั้งใจไว้ (SOTIF)กล่าวถึงความเสี่ยงที่เกิดจากความไม่เพียงพอของฟังก์ชันการทำงานและการใช้งานผิดวิธีที่คาดการณ์ได้ โดยเฉพาะอย่างยิ่งในระบบที่การรับรู้สถานการณ์ขึ้นอยู่กับเซ็นเซอร์และอัลกอริทึมที่ซับซ้อน
ความปลอดภัยทางไซเบอร์และการอัปเดตซอฟต์แวร์
รถยนต์ที่เชื่อมต่ออินเทอร์เน็ตยังต้องการการรักษาความปลอดภัยตลอดวงจรชีวิตมาตรฐาน ISO/SAE 21434:2021กำหนดกรอบการทำงานด้านวิศวกรรมความปลอดภัยทางไซเบอร์สำหรับยานยนต์ ในขณะที่ระเบียบข้อบังคับของสหประชาชาติหมายเลข 156กล่าวถึงการจัดการการอัปเดตซอฟต์แวร์ เรื่องนี้มีความสำคัญมากขึ้นเรื่อย ๆ เนื่องจากพฤติกรรมการขับขี่อัตโนมัติเปลี่ยนแปลงไปผ่านการเผยแพร่ซอฟต์แวร์ แทนที่จะเป็นการเปลี่ยนฮาร์ดแวร์รถยนต์ใหม่เพียงอย่างเดียว
ความปลอดภัยในการปฏิบัติงานและหลักฐานจากโลกแห่งความเป็นจริง
การทดสอบก่อนการใช้งานเป็นสิ่งจำเป็นแต่ยังไม่เพียงพอ การติดตามตรวจสอบหลังการใช้งานมีความสำคัญ เนื่องจากปฏิกิริยาที่เกิดขึ้นได้ยากอาจปรากฏขึ้นหลังจากใช้งานจริงเป็นเวลานาน ในสหรัฐอเมริกา คำสั่งทั่วไปฉบับแก้ไขครั้งที่สามของ NHTSA กำหนดให้ต้องรายงานอุบัติเหตุบางประเภทที่เกี่ยวข้องกับระบบช่วยเหลือการขับขี่ขั้นสูงระดับ 2 (ADAS) และระบบขับขี่อัตโนมัติหน้าเว็บรายงานอุบัติเหตุสาธารณะ ของหน่วยงาน ยังเตือนด้วยว่าชุดข้อมูลมีข้อจำกัด เช่น ข้อมูลไม่ครบถ้วน และอาจมีการรายงานซ้ำ ดังนั้นจำนวนนับดิบจึงไม่ควรนำมาใช้เป็นการจัดอันดับความปลอดภัยของระบบอย่างง่ายๆ
ข้อมูล จากยานพาหนะระดับ 4 เชิงพาณิชย์เป็นอีกแหล่งข้อมูลที่ น่าเชื่อถือ ศูนย์ข้อมูลผลกระทบด้านความปลอดภัย ของ Waymo เผยแพร่ข้อมูลระยะทางที่ผู้ขับขี่ใช้งานเพียงอย่างเดียวและการเปรียบเทียบอุบัติเหตุในพื้นที่ปฏิบัติการของบริษัท ข้อมูล ณ เดือนมีนาคม 2026 บริษัทรายงานระยะทางที่ผู้ขับขี่ใช้งานเพียงอย่างเดียว 220.6 ล้านไมล์ ผลลัพธ์เหล่านั้นมีประโยชน์ แต่ควรตีความภายในขอบเขตทางภูมิศาสตร์ กลุ่มยานพาหนะ สภาพการใช้งาน วิธีการเปรียบเทียบ และ ODD ที่ข้อมูลแสดงอยู่ ไม่ใช่เป็นหลักฐานว่าระบบขับเคลื่อนอัตโนมัติทุกระบบปลอดภัยกว่าในทุกสภาพแวดล้อม
การบูรณาการ AI กำลังเปลี่ยนแปลงระบบขับเคลื่อนอย่างไร
การรับรู้ยังคงเป็นพื้นฐานสำคัญ
โครงข่ายประสาทเทียมถูกนำมาใช้กันอย่างแพร่หลายในการจดจำยานพาหนะ คนเดินเท้า นักปั่นจักรยาน ขอบถนน สัญญาณไฟจราจร ป้าย และพื้นที่ขับขี่ การรวมข้อมูลจากหลายเซ็นเซอร์สามารถลดการพึ่งพาเซ็นเซอร์ชนิดใดชนิดหนึ่งได้ แต่ก็เพิ่มความต้องการด้านการซิงโครไนซ์ การปรับเทียบ การคำนวณ และการตรวจสอบความถูกต้องด้วยเช่นกัน
การคาดการณ์และการวางแผนกำลังกลายเป็นสิ่งที่ต้องใช้ทักษะมากขึ้น
ระบบขับขี่อัตโนมัติแบบดั้งเดิมมักแยกการรับรู้ การคาดการณ์ การวางแผน และการควบคุมออกเป็นส่วนประกอบย่อยๆ การแยกส่วนดังกล่าวอาจทำให้การตรวจสอบอินเทอร์เฟซและโหมดความล้มเหลวง่ายขึ้น แต่ข้อผิดพลาดอาจสะสมในหลายโมดูล ระบบใหม่ๆ มักนำเสนอการวางแผนแบบเรียนรู้หรือแบบจำลองแบบครบวงจรที่เชื่อมโยงข้อมูลจากเซ็นเซอร์ที่หลากหลายมากขึ้นเข้ากับการกระทำในการขับขี่
นี่ไม่ได้หมายความว่าอุตสาหกรรมได้ละทิ้งโครงสร้างความปลอดภัยแบบโมดูลาร์ไปแล้ว ในความเป็นจริง การออกแบบแบบไฮบริดยังคงเป็นเรื่องปกติกรอบงานความปลอดภัยสำหรับรถยนต์ไร้คนขับในปัจจุบันของ NVIDIAได้อธิบายอย่างชัดเจนถึงโครงสร้างที่ผสมผสานโมเดลแบบโมดูลาร์และ AI แบบครบวงจร นอกจากนี้ Qualcomm และ Wayve ยังได้ประกาศความร่วมมือในปี 2026 ในด้าน AI แบบครบวงจรสำหรับ ADAS และการขับขี่อัตโนมัติซึ่งเป็นหลักฐานว่านโยบายการขับขี่แบบเรียนรู้กำลังเข้าใกล้โปรแกรมการผลิตมากขึ้น
ข้อจำกัดที่สำคัญคือการตรวจสอบความถูกต้อง โมเดลที่ทำงานได้ดีในเกณฑ์มาตรฐานโดยรวมอาจยังคงล้มเหลวในสถานการณ์วิกฤตด้านความปลอดภัย ดังนั้นทีมวิศวกรรมจึงต้องการการทดสอบตามสถานการณ์ การจำลอง การทดสอบในสนามปิด หลักฐานจากถนนสาธารณะ การจัดการความไม่แน่นอน พฤติกรรมสำรอง และการกำกับดูแลการเผยแพร่ แทนที่จะพึ่งพาตัวชี้วัดความแม่นยำเพียงอย่างเดียว
รายการตรวจสอบเชิงปฏิบัติสำหรับการประเมินระบบยานยนต์ไร้คนขับ
- กำหนดระดับการทำงานอัตโนมัติให้ถูกต้องระบุว่าจำเป็นต้องมีมนุษย์คอยกำกับดูแลและเข้าควบคุมหรือไม่
- ระบุค่า ODD (เลขคี่)รวมถึงลักษณะทางภูมิศาสตร์ ประเภทถนน ความเร็ว สภาพอากาศ แสงสว่าง และข้อจำกัดด้านสิ่งแวดล้อมอื่นๆ
- รักษาการเชื่อมต่อที่สำคัญต่อความปลอดภัยไว้ในรถระบุว่าฟังก์ชันใดบ้างที่ยังคงทำงานได้อย่างปลอดภัยหากการเข้าถึงเครือข่ายหยุดชะงัก
- ตรวจสอบ ความซ้ำซ้อนของเอกสารตรวจสอบเส้นทางการทำงานที่อาจเกิดความล้มเหลวในระบบประมวลผล พลังงาน ระบบเบรก ระบบบังคับเลี้ยว ระบบตรวจจับ และระบบสื่อสาร
- ควรแยกความปลอดภัยเชิงฟังก์ชัน SOTIF และความปลอดภัยทางไซเบอร์ออกจากกัน เนื่องจากแต่ละส่วนจัดการกับความเสี่ยงในหมวดหมู่ที่แตกต่างกัน
- ตรวจสอบความ ถูกต้องของกระบวนการประมวลผลข้อมูลติดตามการสอบเทียบเซ็นเซอร์ แหล่งที่มาของชุดข้อมูล คุณภาพการติดฉลาก การครอบคลุมข้อมูลส่วนท้าย และการเปลี่ยนแปลงการกระจายตัวของข้อมูล
- วัดพฤติกรรม ไม่ใช่แค่การรับรู้ควรพิจารณาถึงความเสี่ยงในการเกิดอุบัติเหตุ การปฏิบัติตามกฎจราจร พฤติกรรมการขับขี่ การขับขี่ที่มีความเสี่ยงต่ำ และปฏิสัมพันธ์กับผู้ใช้ถนนที่เปราะบาง
- อัปเดตการทดสอบควรเป็นไปตามข้อกำหนดด้านความปลอดภัยการปรับปรุงซอฟต์แวร์ในสถานการณ์หนึ่งอาจทำให้เกิดปัญหาในอีกสถานการณ์หนึ่งได้
- ใช้การติดตามตรวจสอบในสภาพแวดล้อมจริงหลังการใช้งาน จัดทำรายงานการทบทวนเหตุการณ์ การวิเคราะห์เหตุการณ์เกือบพลาด และกระบวนการนำหลักฐานกลับมาใช้ในการพัฒนาอย่างต่อเนื่อง
- หลีกเลี่ยงการกล่าวอ้างด้านความปลอดภัยที่ไม่มีหลักฐานสนับสนุน เปรียบเทียบระบบเฉพาะเมื่อปัจจัยต่างๆ เช่น การสัมผัสกับความเสี่ยง ภูมิศาสตร์ สภาพการใช้งาน คำจำกัดความของอุบัติเหตุ และวิธีการทางสถิติ สามารถเปรียบเทียบกันได้
กฎระเบียบกำลังเปลี่ยนจากการให้คำแนะนำอย่างกว้างๆ ไปสู่การรับประกันที่วัดผลได้
สถานการณ์ด้านกฎระเบียบยังคงไม่สม่ำเสมอ ในสหรัฐอเมริกา กระทรวงคมนาคมได้นำกรอบการทำงานใหม่สำหรับยานยนต์อัตโนมัติมาใช้ในเดือนเมษายน 2025 และเมื่อวันที่ 30 กรกฎาคม 2026 หน่วยงานความปลอดภัยการจราจรบนทางหลวงแห่งชาติ (NHTSA) ประกาศว่าจะเร่งพัฒนามาตรฐานประสิทธิภาพยานยนต์อัตโนมัติชุดแรกถ้อยคำที่ใช้มีความสำคัญ: ประกาศดังกล่าวอธิบายถึงมาตรฐานที่อยู่ระหว่างการพัฒนา ไม่ใช่ระบบการรับรองสากลที่เสร็จสมบูรณ์แล้ว
สหภาพยุโรปมีโครงสร้างการอนุมัติประเภทที่ชัดเจนกว่าอยู่แล้วภาพรวมด้านความปลอดภัยของยานยนต์และยานยนต์อัตโนมัติ/เชื่อมต่อ ของคณะกรรมาธิการ ยุโรปอธิบายว่า ระเบียบความปลอดภัยทั่วไป (General Safety Regulation) กำหนดกรอบสำหรับยานยนต์อัตโนมัติและไร้คนขับ รวมถึงกฎทางเทคนิคที่ครอบคลุมการทดสอบ ความปลอดภัยทางไซเบอร์ การบันทึกข้อมูล การตรวจสอบความปลอดภัย และการรายงานเหตุการณ์ สหภาพยุโรปได้ปรับปรุงบางส่วนของกรอบการอนุมัติยานยนต์อัตโนมัติเต็มรูปแบบอีกครั้งในปี 2026
ในระดับสหประชาชาติระเบียบข้อบังคับหมายเลข 157 ของสหประชาชาติได้กำหนดข้อกำหนดสำหรับระบบช่วยรักษาช่องทางจราจรแบบอัตโนมัติ ในขณะที่งานของ UNECE ในปี 2026 ยังคงดำเนินต่อไปเพื่อมุ่งสู่การกำกับดูแลระบบขับขี่อัตโนมัติในวงกว้างขึ้น ผลที่ตามมาในทางปฏิบัติสำหรับทีมวิศวกรรมคือ สถาปัตยกรรมของระบบขับขี่อัตโนมัติจะต้องได้รับการออกแบบไม่เพียงเพื่อการสาธิตเท่านั้น แต่ยังรวมถึงการตรวจสอบย้อนกลับ การควบคุมการกำหนดค่าซอฟต์แวร์ หลักฐานเหตุการณ์ ความปลอดภัยทางไซเบอร์ และข้อโต้แย้งด้านความปลอดภัยที่สามารถทำซ้ำได้
ขั้นตอนต่อไปน่าจะมีลักษณะอย่างไร
แนวโน้มระยะสั้นที่แข็งแกร่งที่สุดไม่ใช่การก้าวกระโดดอย่างฉับพลันไปสู่ระดับ 5 ที่ไร้ข้อจำกัด แต่เป็นการขยายระบบอัตโนมัติแบบมีข้อจำกัดอย่างค่อยเป็นค่อยไป: ระบบระดับ 2 ที่ดีขึ้น ฟังก์ชันระดับ 3 ที่จำกัด และบริการระดับ 4 ที่ขยายไปยังเมืองต่างๆ และสภาพการณ์ที่แตกต่างกันไป ในขณะเดียวกัน ฮาร์ดแวร์ยานยนต์ก็กำลังรวมตัวกันรอบ ๆ หน่วยประมวลผลกลางที่มีประสิทธิภาพสูงขึ้น ในขณะที่โมเดล AI ก็มีขนาดใหญ่ขึ้น บูรณาการมากขึ้น และขับเคลื่อนด้วยข้อมูลมากขึ้น
นั่นก่อให้เกิดความตึงเครียดที่สร้างสรรค์ AI สามารถเพิ่มขีดความสามารถได้ แต่ขีดความสามารถที่เพิ่มขึ้นก็ขยายจำนวนสถานการณ์ที่ต้องตรวจสอบความถูกต้อง การประมวลผลแบบ Edge computing สามารถลดความหน่วงและลดการพึ่งพาเครือข่ายได้ แต่การประมวลผลที่มากขึ้นก็เพิ่มความท้าทายด้านพลังงาน ความร้อน ความซ้ำซ้อน และต้นทุน ยานพาหนะที่กำหนดโดยซอฟต์แวร์ทำให้การปรับปรุงหลังการขายเป็นไปได้ แต่ก็ทำให้การออกแบบผลิตภัณฑ์ การรักษาความปลอดภัยทางไซเบอร์ และการย้อนกลับกลายเป็นข้อกังวลด้านความปลอดภัยด้วย
ดังนั้น โครงการรถยนต์ไร้คนขับที่น่าเชื่อถือที่สุดจึงมองว่าความปลอดภัย การประมวลผลแบบเอดจ์ และการบูรณาการปัญญาประดิษฐ์เป็นระบบเดียวกัน เป้าหมายไม่ใช่เพียงแค่ทำให้รถยนต์ “ฉลาดขึ้น” แต่เป็นการทำให้ความสามารถของรถยนต์มีขอบเขต สามารถสังเกตได้ ทดสอบได้ ทนทานต่อความล้มเหลว และได้รับการสนับสนุนจากหลักฐานที่ยังคงใช้ได้แม้ว่าซอฟต์แวร์ ฮาร์ดแวร์ และระบบปฏิบัติการจะพัฒนาไปก็ตาม