แก้ไขปัญหาการเชื่อมต่อ MySQL ล้มเหลวใน ownCloud 10
ตรวจสอบว่า MySQL, PHP, การตั้งค่าซ็อกเก็ต หรือสิทธิ์การเข้าถึงฐานข้อมูลกำลังขัดขวางการทำงานของ ownCloud 10 หรือไม่ จากนั้นตรวจสอบวิธีการแก้ไขที่ปลอดภัย
ownCloud Infinite Scale ไม่มีตัวเลือกการยืนยันตัวตนสองขั้นตอน (2FA) แยกต่างหากในส่วนติดต่อผู้ใช้ สำหรับรหัสผ่านแบบใช้ครั้งเดียวตามเวลา (TOTP) ให้กำหนดค่าผู้ให้บริการยืนยันตัวตน OpenID Connect เช่น Keycloak กำหนดให้ผู้ใช้ลงทะเบียนตัวตรวจสอบสิทธิ์ที่นั่น และปล่อยให้ตัวตรวจสอบสิทธิ์นั้นตรวจสอบผู้ใช้ระหว่างการเข้าสู่ระบบ การตั้งค่า MFA ของ Infinite Scale เองนั้นใช้สำหรับการตรวจสอบเพิ่มเติมบนเส้นทางที่ได้รับการป้องกัน ไม่ได้สร้างขั้นตอนการลงทะเบียน OTP
คู่มือนี้ใช้ Keycloak เป็นตัวอย่างผู้ให้บริการยืนยันตัวตน ป้ายกำกับเมนูอาจแตกต่างกันไปตามเวอร์ชันของ Keycloak ภาพหน้าจอด้านล่างเป็นภาพประกอบอินเทอร์เฟซ ไม่ใช่ภาพที่บันทึกจากเซิร์ฟเวอร์ที่ทดสอบแล้ว เอกสารประกอบเวอร์ชัน 8.2 ปัจจุบันของ ownCloud ระบุOCIS_MFA_ENABLEDถึงOCIS_MFA_AUTH_LEVEL_NAMESการบังคับใช้ระดับเส้นทาง ซึ่งแนะนำใน Infinite Scale 7.3.0
ขั้นแรก ให้ตัดสินใจว่าผู้ใช้ควรป้อนปัจจัยยืนยันตัวตนที่สองทุกครั้งที่เข้าสู่ระบบใหม่ หรือเฉพาะเมื่อเข้าถึงส่วนที่สำคัญของบริการเท่านั้น Keycloak สามารถกำหนดให้ใช้ TOTP ในขั้นตอนการตรวจสอบสิทธิ์ผ่านเบราว์เซอร์ได้ ในขณะที่ Infinite Scale สามารถขอการตรวจสอบสิทธิ์แบบหลายขั้นตอนสำหรับเส้นทางที่เลือกโดยใช้การอ้างอิงคลาสบริบทการตรวจสอบสิทธิ์ของ OIDC (ACR) ทั้งสองระบบแก้ปัญหาที่เกี่ยวข้องกันแต่แตกต่างกัน
| แนวทาง | เหมาะสมดี | การแลกเปลี่ยน |
|---|---|---|
| Keycloak TOTP เมื่อเข้าสู่ระบบ | องค์กรที่ต้องการการยืนยันตัวตนสองขั้นตอนสำหรับการเข้าสู่ระบบผ่านเบราว์เซอร์ | ผู้ใช้จำเป็นต้องมีแอปยืนยันตัวตนและแผนการกู้คืน เซสชันที่มีอยู่แล้วอาจยังคงใช้งานได้จนกว่าจะหมดอายุหรือผู้ใช้เข้าสู่ระบบอีกครั้ง |
| MFA ขั้นบันไดแบบอนันต์สเกล | ทีมที่ทำหน้าที่ปกป้องเส้นทางที่เลือกหรือการดำเนินการข้อมูล | จำเป็นต้องมี IdP ที่รองรับการตรวจสอบสิทธิ์แบบ step-up และการอ้างสิทธิ์ ACR รวมถึงการกำหนดค่าที่ตรงกันทั้งสองฝั่ง |
| คีย์ความปลอดภัยหรือรหัสผ่าน WebAuthn | ทีมที่ให้ความสำคัญกับการตรวจสอบสิทธิ์ที่ป้องกันการโจมตีแบบฟิชชิ่ง | การลงทะเบียน การสนับสนุนอุปกรณ์ และการกู้คืนบัญชีจำเป็นต้องมีการวางแผน นี่เป็นตัวเลือกการยืนยันตัวตนสองขั้นตอนที่แตกต่างจาก TOTP |
สำหรับการใช้งาน TOTP อย่างตรงไปตรงมา ให้เริ่มต้นด้วยขั้นตอนการเข้าสู่ระบบผ่านเบราว์เซอร์ของ Keycloak ส่วนการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ขั้นบันไดนั้น ให้แยกไว้เป็นนโยบายต่างหากเมื่อต้องการตรวจสอบเฉพาะเส้นทางสำหรับพฤติกรรมฝั่งเซิร์ฟเวอร์ โปรด ดู เอกสารประกอบพร็อกซีของ ownCloud เกี่ยวกับ ACR และการตรวจสอบสิทธิ์แบบหลายปัจจัยขั้นบันได
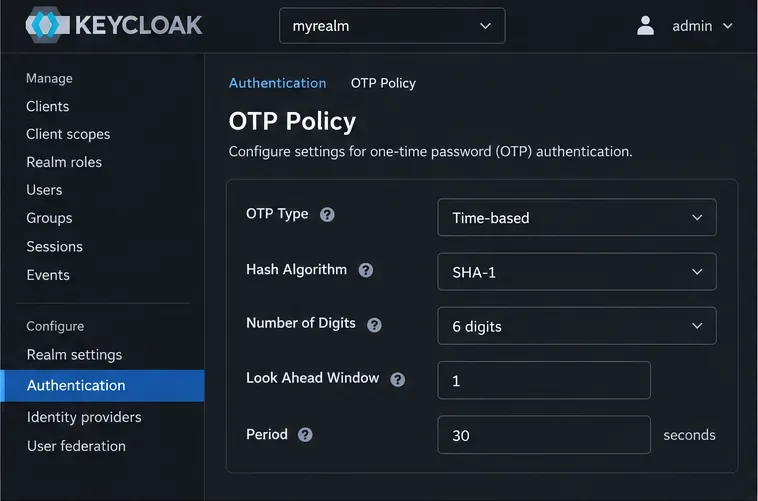
ภาพประกอบ: การตั้งค่า OTP ของ Keycloak สำหรับรหัสตามเวลา ตรวจสอบค่าจริงของโดเมนของคุณก่อนลงทะเบียนผู้ใช้
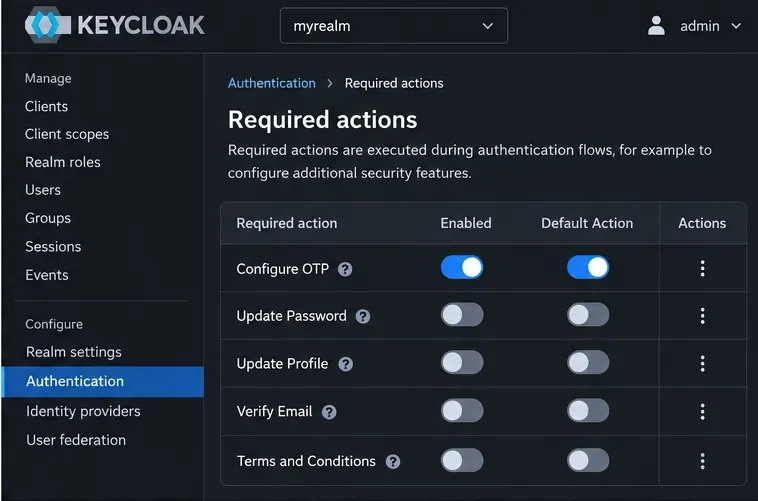
ภาพประกอบ: การกำหนดค่า OTP ถูกเปิดใช้งานเป็นขั้นตอนที่จำเป็นและเป็นขั้นตอนเริ่มต้น ผู้ใช้ที่มีอยู่แล้วยังคงต้องมีแผนการลงทะเบียน
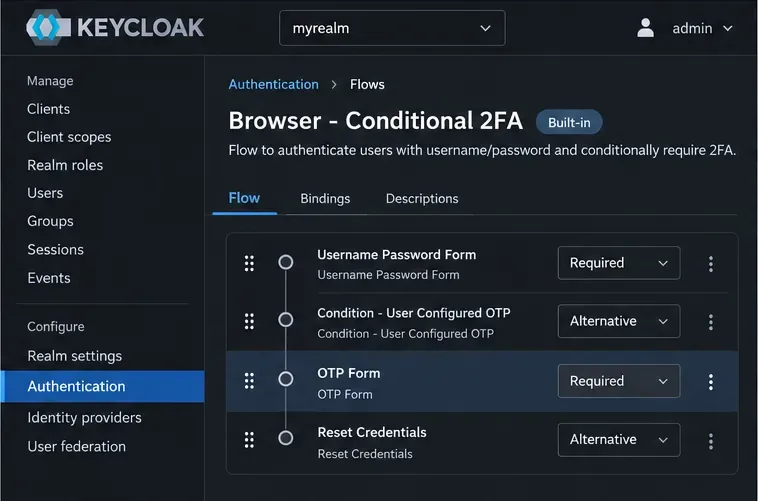
ภาพประกอบ: ขั้นตอนการใช้งานเบราว์เซอร์ที่ต้องใช้ OTP ควรเปิดใช้งานหลังจากทดสอบการลงทะเบียนและการกู้คืนเรียบร้อยแล้วเท่านั้น
ขั้นตอนการตรวจสอบสิทธิ์ผ่านเบราว์เซอร์เริ่มต้นของ Keycloak อาจทำงานแบบมีเงื่อนไข: ผู้ใช้ที่ยังไม่ได้ลงทะเบียนปัจจัยยืนยันตัวตนที่สองอาจไม่เห็นการขอรหัส OTP เว้นแต่จะมีการเปลี่ยนแปลงขั้นตอน โปรดตรวจสอบคู่มือการดูแลระบบเซิร์ฟเวอร์ Keycloakก่อนเปลี่ยนแปลงข้อกำหนดของขั้นตอน โดยเฉพาะอย่างยิ่งหากคุณใช้บริการจัดการข้อมูลประจำตัว รหัสผ่าน ไคลเอนต์บนเดสก์ท็อป หรือไคลเอนต์บนมือถือด้วย
สำหรับการตรวจสอบระดับเส้นทาง ให้กำหนดค่าพร็อกซีและฟรอนต์เอนด์ด้วยการตั้งค่า MFA ที่ตรงกัน ในการกำหนดค่าการปรับใช้ที่ยอมรับตัวแปรสภาพแวดล้อม ชื่อในเวอร์ชัน 8.2 ปัจจุบันได้แก่:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
ใช้ค่า ACR ที่ยอมรับได้เดียวกันกับที่ผู้ให้บริการยืนยันตัวตนของคุณใส่ไว้ในโทเค็นการเข้าถึงหลังจากยืนยันตัวตนแบบหลายปัจจัย (MFA) สำเร็จ กำหนดค่าเส้นทางที่ได้รับการป้องกันตามเอกสารประกอบการปรับใช้พร็อกซีและฟรอนต์เอนด์ จากนั้นปรับใช้บริการที่ได้รับผลกระทบอีกครั้ง การตั้งค่านี้ถูกปิดใช้งานโดยค่าเริ่มต้นและไม่ได้เปิดใช้งาน TOTP หรือบังคับใช้ OTP สำหรับการเข้าสู่ระบบทุกครั้งโดยอัตโนมัติ หากผู้ใช้เข้าถึงเส้นทางที่ได้รับการป้องกันโดยไม่มีระดับ MFA ที่จำเป็น Infinite Scale จะระบุการตอบกลับ 403 พร้อมX-OCIS-MFA-Requiredส่วนหัว โปรดดูข้อมูลอ้างอิงตัวแปรสภาพแวดล้อม MFA ของ ownCloudและการกำหนดค่าบริการพร็อกซี

ภาพประกอบ: ชื่อตัวแปรสภาพแวดล้อมพหูพจน์ปัจจุบันสำหรับระดับการตรวจสอบสิทธิ์ MFA ที่ยอมรับได้ ค่าของตัวแปรนี้ต้องตรงกับการอ้างสิทธิ์ ACR ของ IdP
ทดสอบนโยบายกับผู้ใช้ทั่วไป ผู้ใช้ที่ยังไม่ได้ลงทะเบียน ผู้ดูแลระบบ และไคลเอนต์บนเดสก์ท็อปหรือมือถือที่องค์กรของคุณใช้งานอยู่ ยืนยันว่าการเข้าสู่ระบบผ่านเบราว์เซอร์ใหม่จะขอ TOTP และรหัสที่ถูกต้องจะใช้งานได้สำเร็จ สำหรับขั้นตอนการเพิ่มระดับ ให้ขอเส้นทางที่ได้รับการป้องกันด้วยเซสชันที่ยังไม่ได้ทำการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ให้เสร็จสมบูรณ์ จากนั้นยืนยันว่าการตรวจสอบสิทธิ์ IdP เกิดขึ้นและเส้นทางใช้งานได้หลังจากได้รับระดับ ACR ที่ต้องการแล้ว
ควรมีขั้นตอนการกู้คืนระบบสำหรับผู้ดูแลระบบก่อนที่จะกำหนดให้ใช้ OTP ทั่วทั้งระบบ จัดทำเอกสารวิธีการรีเซ็ตตัวตรวจสอบสิทธิ์ที่สูญหาย รักษาการเข้าถึงคอนโซลของผู้ให้บริการข้อมูลประจำตัว และหลีกเลี่ยงการพึ่งพาโทรศัพท์ของบุคคลใดบุคคลหนึ่งเป็นเส้นทางเดียวในการกลับเข้าสู่ระบบ TOTP ได้รับการสนับสนุนอย่างกว้างขวางและใช้งานง่าย ในขณะที่ WebAuthn สามารถป้องกันการโจมตีแบบฟิชชิ่งได้ดีกว่า ควรเลือกใช้ตามอุปกรณ์ ความสามารถในการรองรับ และการควบคุมการกู้คืนที่ผู้ใช้ของคุณมีฐานความรู้ของ ownCloudระบุว่า Keycloak เป็นตัวเลือกสำหรับ Infinite Scale 2FA
ตรวจสอบว่า MySQL, PHP, การตั้งค่าซ็อกเก็ต หรือสิทธิ์การเข้าถึงฐานข้อมูลกำลังขัดขวางการทำงานของ ownCloud 10 หรือไม่ จากนั้นตรวจสอบวิธีการแก้ไขที่ปลอดภัย
กำหนดให้การหมดอายุของลิงก์สาธารณะเป็นข้อบังคับใน ownCloud Classic กำหนดอายุการใช้งานสูงสุด และตรวจสอบการแชร์ที่มีอยู่ซึ่งอาจต้องมีการล้างข้อมูลแยกต่างหาก
เปิดใช้งาน TOTP ผ่าน Keycloak ลงทะเบียนผู้ใช้ได้อย่างปลอดภัย และทำความเข้าใจว่าเมื่อใดที่การตั้งค่า MFA ระดับเส้นทางของ Infinite Scale จะมีผล
ตรวจสอบว่าปัญหาเกิดจากความไม่เข้ากันระหว่าง OC10 และ 7.x หรือเกิดจากไฟล์ CSync เสียหาย จากนั้นให้แก้ไขปัญหาด้วยวิธีที่ถูกต้องโดยไม่ต้องลบไฟล์ที่ซิงค์ไว้
เลือก HTTP-01 หรือ DNS-01 กำหนดค่าพร็อกซีแบบย้อนกลับของ ownCloud และตรวจสอบว่า Certbot ต่ออายุใบรับรอง HTTPS โดยอัตโนมัติหรือไม่
กำหนดค่าการเข้าสู่ระบบ oCIS LDAP จัดเรียงการค้นหาผู้ใช้และกลุ่ม และตรวจสอบการตั้งค่า TLS และสคีมา ก่อนเริ่มใช้งานจริง
เพิ่ม Amazon S3 bucket ลงใน ownCloud 10 เตรียมข้อมูลรับรองและปลายทางที่เข้ากันได้ และตรวจสอบการเข้าถึงโดยไม่ต้องสับสนระหว่างการเชื่อมต่อกับพื้นที่จัดเก็บข้อมูลหลัก
กำหนดเวลาสำรองข้อมูล MariaDB ที่ได้รับการปกป้องสำหรับ ownCloud Server จัดการโหมดบำรุงรักษาอย่างปลอดภัย และตรวจสอบความถูกต้องของข้อมูลสำรองแต่ละรายการก่อนนำไปใช้งาน
วางแผนการย้ายข้อมูลจาก ownCloud 10 ไปยัง oCIS โดยใช้แอปที่รองรับ คำสั่งที่เรียงลำดับ การตรวจสอบข้อมูลประจำตัว และรายการข้อมูลที่ต้องได้รับการจัดการแยกต่างหากอย่างชัดเจน
เปลี่ยนโลโก้ ownCloud Classic 10 และปรับแต่งสี UI บนเว็บด้วยแอปธีม พร้อมหลีกเลี่ยงข้อผิดพลาดในการอัปเกรดและการตรวจสอบความสมบูรณ์



