ตั้งค่า ownCloud ให้ใช้งาน HTTPS โดยใช้ Let's Encrypt และ Nginx

เลือก HTTP-01 หรือ DNS-01 กำหนดค่าพร็อกซีแบบย้อนกลับของ ownCloud และตรวจสอบว่า Certbot ต่ออายุใบรับรอง HTTPS โดยอัตโนมัติหรือไม่
หมายเหตุเกี่ยวกับเวอร์ชันปัจจุบัน:เอกสารปัจจุบันของ ownCloud ระบุว่า Classic 11.0 เป็นเวอร์ชันเสถียร และระบุว่า Classic 11 รองรับการติดตั้งผ่าน Docker เท่านั้น จุดการทำงานอัตโนมัติที่เชื่อถือได้สำหรับการใช้งานนั้นคือ cron job บนโฮสต์ที่เรียกใช้สคริปต์จากไดเร็กทอรีโปรเจ็กต์ Docker Compose สำหรับสแต็กที่ใช้ MariaDB สคริปต์จะเปิดใช้งานโหมดบำรุงรักษาชั่วคราว หยุดเว็บเซอร์วิส ส่งออกฐานข้อมูลด้วยmysqldumpตรวจสอบความถูกต้องของไฟล์ที่บีบอัด และเริ่มต้น ownCloud อีกครั้ง ownCloud ได้บันทึกโหมดบำรุงรักษาและการสำรองข้อมูลด้วยเครื่องมือฐานข้อมูลไว้ในขั้นตอนการสำรองข้อมูล
ตัวอย่างนี้ใช้ชื่อบริการ Compose อย่างเป็นทางการowncloudและmariadb. หากคุณใช้งาน ownCloud Server 10.16 การติดตั้งที่ไม่ใช่ Docker หรือ PostgreSQL ให้ใช้ชื่อบริการและคำสั่งเฉพาะฐานข้อมูลสำหรับการใช้งานนั้นแทนการคัดลอกสคริปต์โดยไม่เปลี่ยนแปลง
เรียกใช้การสำรองข้อมูลจากโฮสต์ที่รัน Docker Compose ไม่ใช่จากภายในคอนเทนเนอร์เว็บ ownCloud ในไดเร็กทอรีโปรเจ็กต์ Compose ให้สร้างไฟล์ตัวเลือกไคลเอ็นต์ที่ไคลเอ็นต์ MariaDB สามารถอ่านได้โดยไม่ต้องใส่รหัสผ่านในสคริปต์การสำรองข้อมูลหรือ crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
ป้อนบัญชีฐานข้อมูลที่ใช้สำหรับการสำรองข้อมูล สำหรับชุดข้อมูลตัวอย่างอย่างเป็นทางการ รหัสผ่าน root ของ MariaDB ได้รับการกำหนดค่าไว้แล้วในสภาพแวดล้อมการใช้งานจริง ควรใช้บัญชีสำรองข้อมูลเฉพาะที่มีสิทธิ์ที่จำเป็นสำหรับเวอร์ชัน MariaDB ของคุณเท่านั้นในสภาพแวดล้อมการใช้งานจริง
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
จำกัดการเข้าถึงไฟล์บนโฮสต์ เพื่อให้เฉพาะผู้ดูแลระบบการติดตั้งเท่านั้นที่สามารถอ่านได้:
chmod 600 secrets/db-backup-client.cnf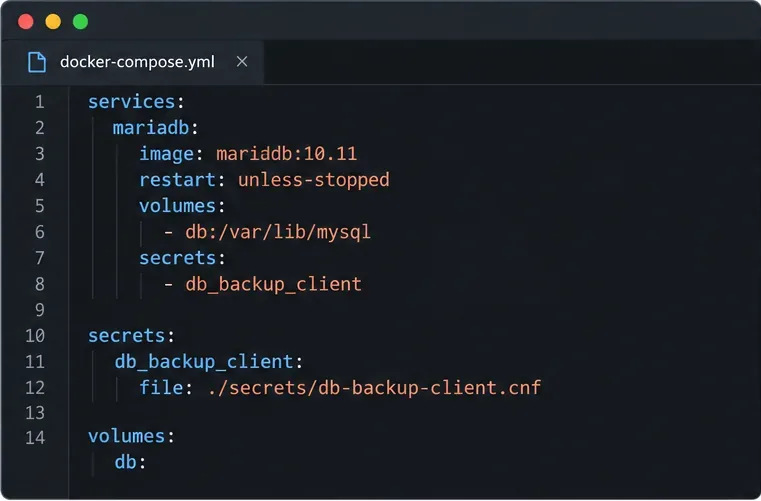
ติดตั้งไฟล์เป็นรหัสลับ Compose บนบริการ MariaDB เพิ่มsecretsรายการภายใต้mariadbบริการที่มีอยู่แล้ว และประกาศรหัสลับที่ระดับบนสุด รักษาการตั้งค่าอื่นๆ ทั้งหมดในไฟล์ Compose ของคุณไว้
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose จะทำให้ไฟล์นี้พร้อมใช้งานในคอนเทนเนอร์ MariaDB ที่/run/secrets/db_backup_client. สร้างใหม่หรือรีสตาร์ทบริการนั้นหากการใช้งาน Compose ของคุณต้องการเพื่อให้การเมานต์ใหม่มีผล อย่าใช้รหัสผ่านตัวอย่างจากเอกสารประกอบในระบบใช้งานจริง
สร้างไฟล์/usr/local/sbin/owncloud-db-backupในฐานะผู้ใช้ root เวอร์ชันนี้สมมติว่าโปรเจ็กต์อยู่ที่/srv/owncloudและเขียนข้อมูลสำรองไปยังไดเร็กทอรีโฮสต์แยกต่างหาก เปลี่ยนเส้นทางทั้งสองให้ตรงกับเซิร์ฟเวอร์ของคุณ โหมดบำรุงรักษาและการหยุดบริการแอปจะทำให้เกิดการหยุดชะงักชั่วคราวในเวลากลางคืน แต่จะป้องกันไม่ให้คำขอเว็บเปลี่ยนแปลงข้อมูลระหว่างการส่งออก กลไกการล้างข้อมูลจะพยายามรีสตาร์ทบริการและปิดโหมดบำรุงรักษาหากคำสั่งล้มเหลว
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT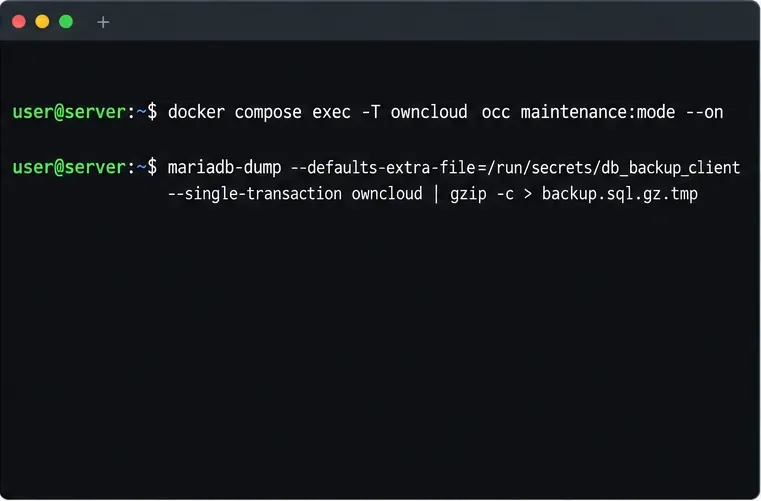
--single-transactionเป็นตัวเลือกฐานข้อมูลที่ใช้ในตัวอย่างการสำรองข้อมูล MariaDB/MySQL ของ ownCloud ชื่อไฟล์ชั่วคราวจะช่วยป้องกันไม่ให้การสำรองข้อมูลที่ไม่สมบูรณ์ดูเหมือนการสำรองข้อมูลที่เสร็จสมบูรณ์gzip -tและtest -sต้องสำเร็จก่อนจึงจะเปลี่ยนชื่อไฟล์ได้ การล็อกจะป้องกันไม่ให้การทำงานที่ช้าทับซ้อนกับการทำงานที่กำหนดไว้ครั้งถัดไป หากโปรเจ็กต์ Compose ของคุณใช้ชื่อฐานข้อมูลที่แตกต่างกัน ให้เปลี่ยนowncloudอาร์กิวเมนต์สุดท้ายให้ตรงกัน
ติดตั้งสคริปต์และทำให้มันสามารถเรียกใช้งานได้ จากนั้นเรียกใช้งานด้วยตนเองหนึ่งครั้งก่อนที่จะกำหนดเวลาเรียกใช้งาน การเรียกใช้งานด้วยตนเองจะช่วยให้คุณตรวจสอบเส้นทาง Compose, การเมานต์ลับ, พื้นที่ว่างในดิสก์ และการกู้คืนในโหมดบำรุงรักษา ในขณะที่คุณสามารถดูบันทึกได้
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
หากกระบวนการเสร็จสมบูรณ์และ ownCloud กลับมาทำงานได้ตามปกติ ให้เปิด crontab ของ root และเพิ่มงานประจำวันเวลา 2:30 น. Cron ใช้เขตเวลาท้องถิ่นของโฮสต์ เปลี่ยนกำหนดการเป็นช่วงเวลาที่เงียบในสภาพแวดล้อมของคุณ
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
โปรแกรมนี้ทำงานโดยใช้สิทธิ์ root เนื่องจากจำเป็นต้องควบคุม Docker เขียนข้อมูลลงในไดเร็กทอรีสำรองข้อมูลที่ได้รับการป้องกัน และสร้างไฟล์ล็อก เก็บสคริปต์และฐานข้อมูลให้เป็นความลับ โดยให้เฉพาะผู้ดูแลระบบเท่านั้นที่อ่านได้ กำหนดค่าการหมุนเวียนบันทึก และการแจ้งเตือนหรือการตรวจสอบการสิ้นสุดของโปรแกรมที่ไม่ใช่ศูนย์ การบันทึกด้วย cron เพียงอย่างเดียวไม่สามารถพิสูจน์ได้ว่ามีข้อมูลสำรองที่ใช้งานได้
หลังจากเรียกใช้งานด้วยตนเอง และอีกครั้งหลังจากเรียกใช้งานตามกำหนดการครั้งแรก ให้ตรวจสอบว่ามีไฟล์ที่มีการประทับเวลาใหม่ ไฟล์นั้นต้องไม่ว่างเปล่า และผ่านการตรวจสอบความสมบูรณ์ของไฟล์บีบอัด gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
การกู้คืนสำเร็จgzip -tเป็นการยืนยันว่าสตรีมที่บีบอัดนั้นสามารถอ่านได้ แต่ไม่ได้พิสูจน์ว่า MariaDB สามารถกู้คืน SQL ได้ หรือว่าอินสแตนซ์ ownCloud ที่กู้คืนมานั้นใช้งานได้ ควรกู้คืนสำเนาไปยังสแต็กสำหรับทดสอบแบบใช้แล้วทิ้งเป็นระยะ โดยใช้คำแนะนำในการกู้คืน ownCloudห้ามทดสอบโดยการนำเข้าทับฐานข้อมูลจริงเด็ดขาด
เก็บสำเนาฐานข้อมูลไว้ภายนอกโปรเจ็กต์ Compose และส่งสำเนาที่เข้ารหัสไปยังที่เก็บข้อมูลแยกต่างหาก ตั้งค่าระยะเวลาการเก็บรักษาตามความต้องการในการกู้คืนและพื้นที่ว่างที่มีอยู่ และตรวจสอบปลายทางเพื่อป้องกันไม่ให้เต็มโดยไม่แจ้งให้ทราบ การสำรองข้อมูลฐานข้อมูลเพียงอย่างเดียวไม่ใช่การสำรองข้อมูล ownCloud ที่สมบูรณ์: คู่มือการกู้คืนปัจจุบันยังต้องการข้อมูลวอลุ่ม Docker ที่มี โฟลเดอร์ apps, config, และfilesรวมถึงไฟล์ธีมที่กำหนดเองหรือคีย์การเข้ารหัสที่จัดเก็บแยกต่างหากด้วย
หากการติดตั้ง ownCloud ของคุณใช้ PostgreSQL โปรดเปลี่ยนไปใช้รูปแบบที่ระบุไว้ในเอกสารpg_dumpคู่มือpg_restoreเซิร์ฟเวอร์ฉบับปัจจุบันรองรับ MySQL/MariaDB และ PostgreSQL สำหรับการใช้งานจริง ส่วน SQLite นั้นอธิบายไว้สำหรับการทดลองใช้งาน ไม่ใช่สำหรับการใช้งานจริง โปรดทราบด้วยว่าส่วน “การสำรองข้อมูล Cron Jobs” ของ ownCloud นั้นหมายถึงการเก็บรักษาwww-datacrontab ที่มีอยู่ ไม่ได้สร้างการสำรองข้อมูลฐานข้อมูลแบบวนซ้ำ
เลือก HTTP-01 หรือ DNS-01 กำหนดค่าพร็อกซีแบบย้อนกลับของ ownCloud และตรวจสอบว่า Certbot ต่ออายุใบรับรอง HTTPS โดยอัตโนมัติหรือไม่
กำหนดค่าการเข้าสู่ระบบ oCIS LDAP จัดเรียงการค้นหาผู้ใช้และกลุ่ม และตรวจสอบการตั้งค่า TLS และสคีมา ก่อนเริ่มใช้งานจริง
เพิ่ม Amazon S3 bucket ลงใน ownCloud 10 เตรียมข้อมูลรับรองและปลายทางที่เข้ากันได้ และตรวจสอบการเข้าถึงโดยไม่ต้องสับสนระหว่างการเชื่อมต่อกับพื้นที่จัดเก็บข้อมูลหลัก
กำหนดเวลาสำรองข้อมูล MariaDB ที่ได้รับการปกป้องสำหรับ ownCloud Server จัดการโหมดบำรุงรักษาอย่างปลอดภัย และตรวจสอบความถูกต้องของข้อมูลสำรองแต่ละรายการก่อนนำไปใช้งาน
วางแผนการย้ายข้อมูลจาก ownCloud 10 ไปยัง oCIS โดยใช้แอปที่รองรับ คำสั่งที่เรียงลำดับ การตรวจสอบข้อมูลประจำตัว และรายการข้อมูลที่ต้องได้รับการจัดการแยกต่างหากอย่างชัดเจน
เปลี่ยนโลโก้ ownCloud Classic 10 และปรับแต่งสี UI บนเว็บด้วยแอปธีม พร้อมหลีกเลี่ยงข้อผิดพลาดในการอัปเกรดและการตรวจสอบความสมบูรณ์
กำหนดขีดจำกัดพื้นที่จัดเก็บข้อมูลแบบไบต์ให้กับผู้ใช้ ownCloud Infinite Scale รายใหม่ตามบทบาท โดยใช้ตัวอย่างไฟล์ proxy.yaml และรายการตรวจสอบความปลอดภัยในการยืนยัน
กู้คืนการซิงค์เดสก์ท็อป ownCloud โดยตรวจสอบชื่อโฮสต์เซิร์ฟเวอร์ ห่วงโซ่ใบรับรอง ความเชื่อถือ CA ส่วนตัว และปัญหาเกี่ยวกับ captive portal โดยไม่ต้องปิดใช้งานการตรวจสอบ TLS
ใช้รายงานไฟล์ที่ไม่ถูกต้องเพื่อระบุไฟล์หลักหรือลายเซ็นแอปที่ไม่ตรงกัน กู้คืนไฟล์เวอร์ชันที่ถูกต้อง และตรวจสอบความสมบูรณ์ของไฟล์ได้อย่างปลอดภัย
ติดตั้ง ownCloud Infinite Scale จากตัวอย่าง Compose อย่างเป็นทางการ กำหนดค่าโดเมนและพื้นที่จัดเก็บข้อมูลถาวร จากนั้นตรวจสอบ TLS คอนเทนเนอร์ และการเข้าสู่ระบบครั้งแรก


