ตั้งค่า ownCloud ให้ใช้งาน HTTPS โดยใช้ Let's Encrypt และ Nginx

เลือก HTTP-01 หรือ DNS-01 กำหนดค่าพร็อกซีแบบย้อนกลับของ ownCloud และตรวจสอบว่า Certbot ต่ออายุใบรับรอง HTTPS โดยอัตโนมัติหรือไม่
ยุติการเชื่อมต่อ TLS ที่รีเวิร์สพร็อกซีด้านหน้า ownCloud Server จากนั้นใช้ Certbot เพื่อขอและต่ออายุใบรับรอง Let's Encrypt สำหรับชื่อโฮสต์สาธารณะหนึ่งชื่อ โดยทั่วไปแล้ว Nginx ที่ใช้การตรวจสอบสิทธิ์ HTTP-01 จะเป็นวิธีที่ง่ายที่สุดเมื่อพร็อกซีสามารถรับการเชื่อมต่อขาเข้าบนพอร์ต 80 ได้ หากไม่สามารถเปิดพอร์ต 80 ได้ หรือคุณต้องการใบรับรองแบบไวด์การ์ด ให้ใช้ DNS-01 ร่วมกับการผสานรวม DNS อัตโนมัติแทน
บทความนี้กล่าวถึง ownCloud Classic Server 11 ใน Docker ที่ใช้ Nginx บนโฮสต์ Linux เดียวกัน เอกสารประกอบการใช้งาน ownCloud ในปัจจุบันระบุให้ใช้ TLS กับพร็อกซี ตัวอย่างในรูปแบบอินเทอร์เฟซนี้ใช้ชื่อโฮสต์ที่เป็นตัวแทน โปรดแทนที่ด้วยชื่อโฮสต์ของคุณเอง
หากคุณใช้งานพร็อกซีที่รองรับ TLS อยู่แล้ว ให้จัดการใบรับรองไว้ที่นั่นแทนที่จะเพิ่มพร็อกซีอีกตัว ปลั๊กอิน Nginx ของ Certbot จะดึงใบรับรองและแก้ไขโฮสต์เสมือน แต่จะเปลี่ยนแปลงการตั้งค่า Nginx ของคุณ หากคุณต้องการจัดการการตั้งค่าด้วยตนเอง ให้ใช้โหมดใบรับรองอย่างเดียวของ Certbot และเชื่อมต่อเส้นทางใบรับรองเข้ากับพร็อกซีของคุณด้วยตนเอง
| ตัวเลือก | เหมาะสมที่สุด | ข้อแลกเปลี่ยนหลัก |
|---|---|---|
| HTTP-01 ร่วมกับ Nginx และ Certbot | มีชื่อโฮสต์สาธารณะเดียวที่รองรับการเชื่อมต่อ TCP ขาเข้าที่พอร์ต 80 | เรียบง่าย ไม่ต้องใช้รหัสลับ API ของ DNS ขึ้นอยู่กับ DNS สาธารณะที่ถูกต้องและการเข้าถึงพอร์ต 80 ไม่สามารถออกใบรับรองแบบไวด์การ์ดได้ |
| DNS-01 พร้อมปลั๊กอินผู้ให้บริการ DNS | พอร์ต 80 ปิดอยู่ บริการเป็นแบบส่วนตัว หรือคุณต้องใช้ไวด์การ์ด | ใช้งานได้โดยไม่ต้องมีการตรวจสอบสิทธิ์ผ่านเว็บสาธารณะ แต่การต่ออายุอัตโนมัติจำเป็นต้องเข้าถึง DNS API ใช้ข้อมูลประจำตัวที่มีขอบเขตจำกัดและรักษาความปลอดภัยของข้อมูลประจำตัวนั้น |
| การผสานรวม ACME ของพร็อกซีที่มีอยู่ | พร็อกซีได้จัดการใบรับรองสำหรับเว็บไซต์อื่นๆ ไว้แล้ว | มีส่วนประกอบที่เคลื่อนไหวน้อยลง พฤติกรรมการต่ออายุและการกำหนดค่าจะเฉพาะเจาะจงสำหรับพร็อกซีนั้นๆ |
โปรไฟล์ tlsserver ที่เป็นตัวเลือกของ Let's Encrypt เริ่มออกใบรับรองอายุ 45 วันตั้งแต่วันที่ 13 พฤษภาคม 2026 ส่วนใบรับรองแบบคลาสสิกเริ่มต้นจะมีอายุ 90 วัน จนกระทั่งเปลี่ยนเป็น 64 วันในวันที่ 10 กุมภาพันธ์ 2027 โปรแกรม Certbot มักจะกำหนดเวลาต่ออายุใบรับรอง โปรดตรวจสอบของคุณด้วย
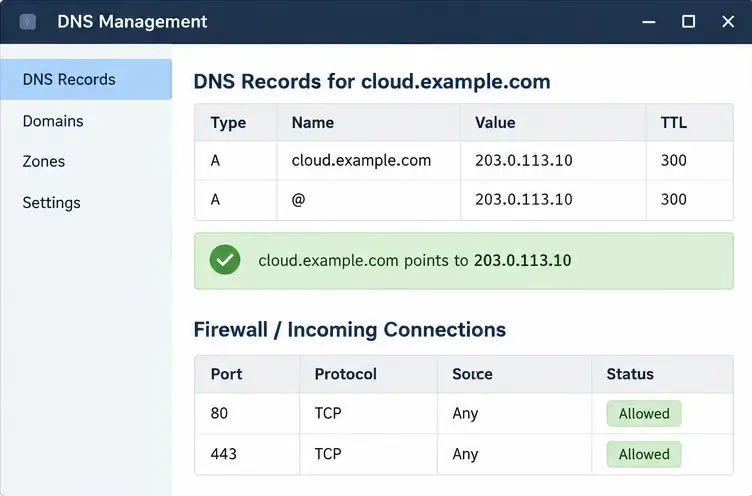
cloud.example.comที่ชี้ไปยังที่อยู่ IPv4 สาธารณะของเซิร์ฟเวอร์ เพิ่มเรคอร์ด AAAA เฉพาะในกรณีที่ IPv6 เข้าถึงพร็อกซีเดียวกันได้อย่างถูกต้อง อนุญาตการรับเข้า TCP 80 สำหรับการตรวจสอบ HTTP-01 และ TCP 443 สำหรับการเชื่อมต่อ HTTPS ของผู้ใช้ ทั้งในไฟร์วอลล์ของโฮสต์และไฟร์วอลล์หรือเราเตอร์ของระบบคลาวด์ ตรวจสอบ DNS จากภายนอกเครือข่ายของคุณ.envไฟล์ Compose ที่มีอยู่ ให้แทนที่ชื่อโฮสต์ตัวอย่างและตั้งค่าที่เกี่ยวข้อง:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPเป็นเพียงตัวอย่าง: ให้ใช้ที่อยู่จริงที่ ownCloud เห็นสำหรับพร็อกซี ไม่ใช่ที่อยู่ loopback ที่คาดเดาไว้ การเชื่อมต่อเครือข่ายของ Docker จะเปลี่ยนที่อยู่ต้นทางที่ ownCloud เห็น เชื่อถือเฉพาะที่อยู่พร็อกซีหรือชุดที่จำเป็นน้อยที่สุดเท่านั้น การเชื่อถือแบบกว้างๆ จะทำให้ไคลเอนต์ปลอมแปลงข้อมูลที่ส่งต่อได้ ตัวอย่าง Compose อย่างเป็นทางการเผยแพร่ ownCloud บนพอร์ต 8080 การผูกฝั่งโฮสต์กับ loopback จะทำให้ตัวรับฟัง HTTP ของแอปไม่สามารถเข้าถึงอินเทอร์เฟซสาธารณะได้ เมื่อการแมปพอร์ตที่ให้มาใช้${HTTP_PORT}:8080หาก Nginx ของคุณอยู่ในคอนเทนเนอร์ ให้ใช้เครือข่าย Docker ส่วนตัวที่ใช้ร่วมกันและที่อยู่บริการแทนตัวอย่าง host-loopback นี้
เก็บการตั้งค่าฐานข้อมูล Redis และ Volume ที่มีอยู่เดิม หลังจากแก้ไขไฟล์แล้ว ให้สร้างบริการ ownCloud ขึ้นใหม่เพื่อให้สามารถอ่านสภาพแวดล้อมที่อัปเดตแล้วได้: docker compose up -d owncloud.
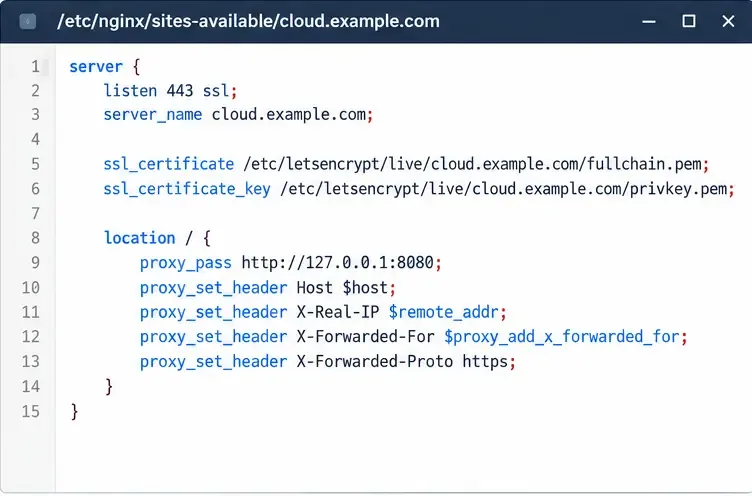
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
เปิดใช้งานเว็บไซต์โดยใช้โครงสร้าง Nginx ของระบบปฏิบัติการของคุณ จากนั้นตรวจสอบและรีโหลด Nginx ด้วยคำสั่ง `npm install ginx` sudo nginx -tและ ` sudo systemctl reload nginxnpm run ginx` เส้นทางการเปิดใช้งานเว็บไซต์จะแตกต่างกันไปตามระบบปฏิบัติการ โปรดตรวจสอบให้แน่ใจว่าสามารถเข้าถึงการตรวจสอบสิทธิ์ HTTP ของ ACME ได้ อย่าใส่เกตเวย์การตรวจสอบสิทธิ์หรือกฎการเปลี่ยนเส้นทางแบบครอบคลุมไว้ข้างหน้าเส้นทางการตรวจสอบสิทธิ์ในขณะที่ออกใบรับรอง
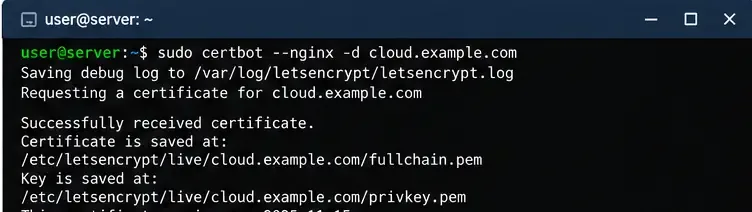
sudo certbot --nginx -d cloud.example.com --redirectโปรแกรมติดตั้ง Nginx ของ Certbot จะดึงใบรับรองและกำหนดค่า HTTPS และการเปลี่ยนเส้นทาง HTTP เป็น HTTPS ตรวจสอบการเปลี่ยนแปลงของ Nginx ก่อนที่จะยอมรับ หากคุณต้องการให้ Certbot ออกใบรับรองโดยไม่ต้องแก้ไข Nginx ให้ใช้คำสั่ง จากsudo certbot certonly --nginx -d cloud.example.comนั้นกำหนดค่าโฮสต์เสมือน TLS ด้วยตนเองโดยใช้ เส้นทาง fullchain.pemและ ที่ได้ privkey.pemและรีโหลด Nginx ห้ามเผยแพร่หรือวางไฟล์ private-key เด็ดขาด
เปิดhttps://cloud.example.comจากเครือข่ายภายนอก ตรวจสอบให้แน่ใจว่าเบราว์เซอร์รายงานใบรับรองที่ถูกต้อง ownCloud โหลดได้โดยไม่มีการวนลูปการเปลี่ยนเส้นทาง และลิงก์ที่สร้างขึ้นใช้ HTTPS หาก ownCloud รายงานโดเมนที่ไม่น่าเชื่อถือหรือสร้างลิงก์ HTTP ให้ตรวจสอบOWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, และที่อยู่พร็อกซีที่เชื่อถือได้
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
การทดสอบแบบจำลอง (dry run) ที่ประสบความสำเร็จจะตรวจสอบเส้นทางการต่ออายุโดยไม่ต้องเปลี่ยนใบรับรองที่ใช้งานอยู่ ตัวติดตั้ง Nginx ควรปรับใช้ใบรับรองที่ต่ออายุแล้วผ่านการรวมระบบการต่ออายุ หากคุณใช้โหมดใบรับรองอย่างเดียวหรือโหมด webroot แทน โปรดตรวจสอบให้แน่ใจว่าการตั้งค่าการต่ออายุของคุณโหลด Nginx ใหม่หลังจากต่ออายุสำเร็จ Certbot ได้จัดทำเอกสาร เกี่ยวกับ hook การปรับใช้สำหรับการต่ออายุเพื่อจุดประสงค์นั้น ตรวจสอบตัวกำหนดเวลาอีกครั้งหลังจากการติดตั้งหรือการย้ายข้อมูล และแจ้งเตือนเมื่อการต่ออายุล้มเหลวแทนที่จะพึ่งพาให้บุคคลต่ออายุด้วยตนเอง
สำหรับ DNS-01 ให้ใช้ปลั๊กอินที่ระบุไว้ในเอกสารสำหรับผู้ให้บริการ DNS ของคุณ สร้างโทเค็น API ที่จำกัดเฉพาะระเบียนที่ต้องเปลี่ยนแปลง และทดสอบการต่ออายุอัตโนมัติด้วย Certbot dry run เดียวกัน Let's Encrypt ระบุว่า DNS-01 รองรับชื่อไวด์การ์ดและบริการที่ไม่เปิดเผยต่อสาธารณะ แต่เตือนว่าข้อมูลประจำตัว DNS ที่กว้างเกินไปบนเว็บเซิร์ฟเวอร์จะเพิ่มผลกระทบจากการถูกโจมตี
สำหรับรายละเอียดเฉพาะเวอร์ชัน โปรดดูคู่มือการติดตั้ง ownCloud Server 11 Docker การกำหนดค่าพร็อกซีแบบย้อนกลับและข้อมูลอ้างอิงตัวแปรสภาพแวดล้อม สำหรับตัวเลือกการตรวจสอบและการต่ออายุ โปรดดู เอกสารประกอบการท้าทายของ Let's Encrypt ตารางอายุการใช้งานของใบรับรองและคำแนะนำ Certbot สำหรับระบบปฏิบัติการของคุณ
เลือก HTTP-01 หรือ DNS-01 กำหนดค่าพร็อกซีแบบย้อนกลับของ ownCloud และตรวจสอบว่า Certbot ต่ออายุใบรับรอง HTTPS โดยอัตโนมัติหรือไม่
กำหนดค่าการเข้าสู่ระบบ oCIS LDAP จัดเรียงการค้นหาผู้ใช้และกลุ่ม และตรวจสอบการตั้งค่า TLS และสคีมา ก่อนเริ่มใช้งานจริง
เพิ่ม Amazon S3 bucket ลงใน ownCloud 10 เตรียมข้อมูลรับรองและปลายทางที่เข้ากันได้ และตรวจสอบการเข้าถึงโดยไม่ต้องสับสนระหว่างการเชื่อมต่อกับพื้นที่จัดเก็บข้อมูลหลัก
กำหนดเวลาสำรองข้อมูล MariaDB ที่ได้รับการปกป้องสำหรับ ownCloud Server จัดการโหมดบำรุงรักษาอย่างปลอดภัย และตรวจสอบความถูกต้องของข้อมูลสำรองแต่ละรายการก่อนนำไปใช้งาน
วางแผนการย้ายข้อมูลจาก ownCloud 10 ไปยัง oCIS โดยใช้แอปที่รองรับ คำสั่งที่เรียงลำดับ การตรวจสอบข้อมูลประจำตัว และรายการข้อมูลที่ต้องได้รับการจัดการแยกต่างหากอย่างชัดเจน
เปลี่ยนโลโก้ ownCloud Classic 10 และปรับแต่งสี UI บนเว็บด้วยแอปธีม พร้อมหลีกเลี่ยงข้อผิดพลาดในการอัปเกรดและการตรวจสอบความสมบูรณ์
กำหนดขีดจำกัดพื้นที่จัดเก็บข้อมูลแบบไบต์ให้กับผู้ใช้ ownCloud Infinite Scale รายใหม่ตามบทบาท โดยใช้ตัวอย่างไฟล์ proxy.yaml และรายการตรวจสอบความปลอดภัยในการยืนยัน
กู้คืนการซิงค์เดสก์ท็อป ownCloud โดยตรวจสอบชื่อโฮสต์เซิร์ฟเวอร์ ห่วงโซ่ใบรับรอง ความเชื่อถือ CA ส่วนตัว และปัญหาเกี่ยวกับ captive portal โดยไม่ต้องปิดใช้งานการตรวจสอบ TLS
ใช้รายงานไฟล์ที่ไม่ถูกต้องเพื่อระบุไฟล์หลักหรือลายเซ็นแอปที่ไม่ตรงกัน กู้คืนไฟล์เวอร์ชันที่ถูกต้อง และตรวจสอบความสมบูรณ์ของไฟล์ได้อย่างปลอดภัย
ติดตั้ง ownCloud Infinite Scale จากตัวอย่าง Compose อย่างเป็นทางการ กำหนดค่าโดเมนและพื้นที่จัดเก็บข้อมูลถาวร จากนั้นตรวจสอบ TLS คอนเทนเนอร์ และการเข้าสู่ระบบครั้งแรก



