รับบริการอัปโหลดรูปภาพ Nextcloud สำหรับ iPhone ในพื้นหลัง

กู้คืนการตรวจจับภาพพื้นหลังโดยตรวจสอบการตั้งค่าการอัปโหลด Nextcloud, สิทธิ์การเข้าถึง iOS, โหมดแบตเตอรี่ และข้อจำกัดของการตั้งเวลาถ่ายภาพพื้นหลังของ iPhone
Wireshark ช่วยให้คุณวิเคราะห์ทราฟฟิกภายในเครือข่ายของคุณด้วยเครื่องมือต่างๆ หากคุณต้องการดูสิ่งที่เกิดขึ้นภายในเครือข่ายของคุณ หรือมีปัญหาเกี่ยวกับการรับส่งข้อมูลเครือข่ายหรือการโหลดเพจ คุณสามารถใช้ Wireshark ช่วยให้คุณสามารถจับทราฟฟิกได้ เพื่อให้คุณเข้าใจว่าปัญหาคืออะไร หรือส่งไปยังฝ่ายสนับสนุนเพื่อขอความช่วยเหลือเพิ่มเติม อ่านบทความนี้ต่อไป และคุณจะได้เรียนรู้วิธีจับทราฟฟิก http ใน Wireshark
การติดตั้ง Wireshark
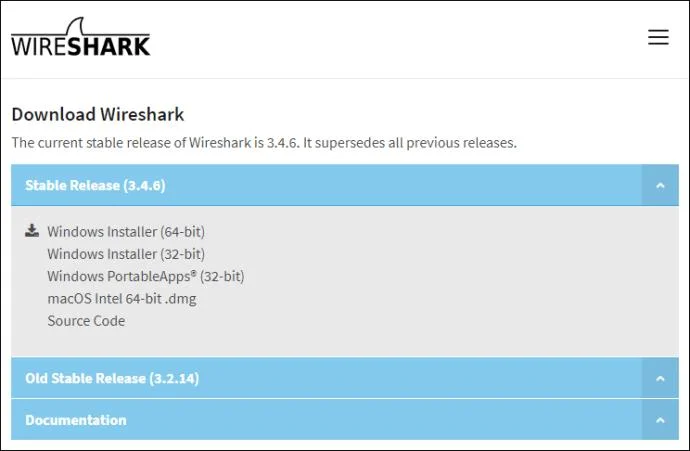
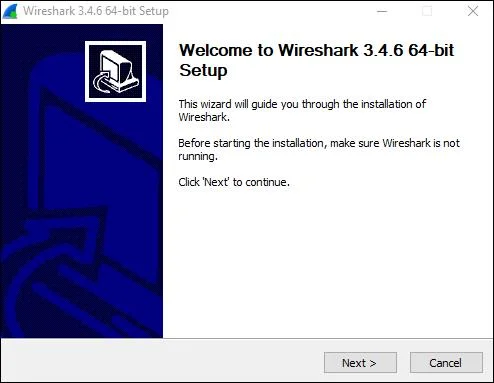
การติดตั้ง Wireshark เป็นกระบวนการที่ง่าย เป็นเครื่องมือฟรีในแพลตฟอร์มต่างๆ และนี่คือวิธีที่คุณสามารถดาวน์โหลดและติดตั้งได้:
ผู้ใช้ Windows และ Mac
ผู้ใช้ลินุกซ์
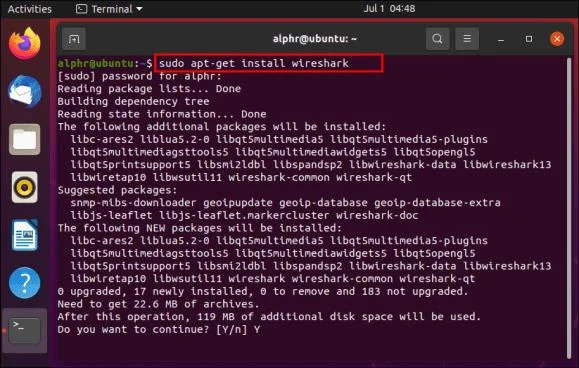
หากคุณเป็นผู้ใช้ Linux คุณสามารถค้นหา Wireshark ได้ใน Ubuntu Software Center ดาวน์โหลดจากที่นั่นและติดตั้งตามคำแนะนำในแพ็คเกจ
จับภาพทราฟฟิก HTTP ใน Wireshark
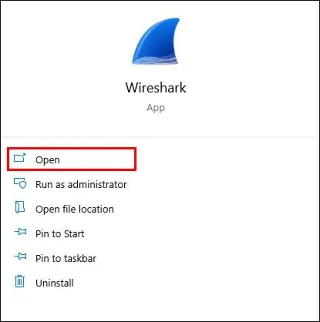
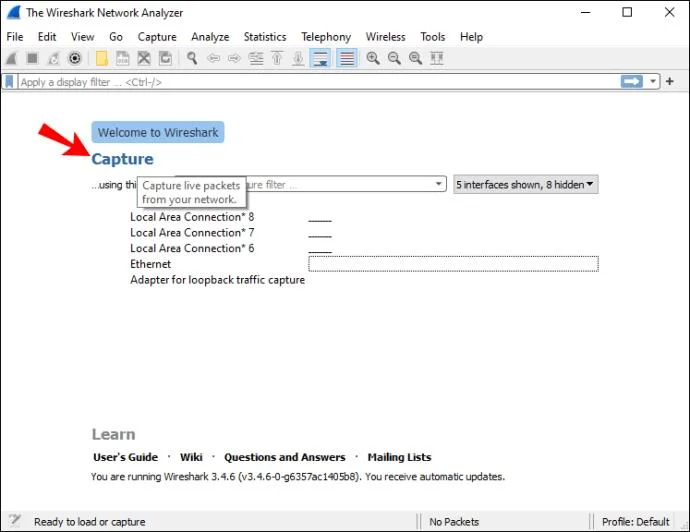
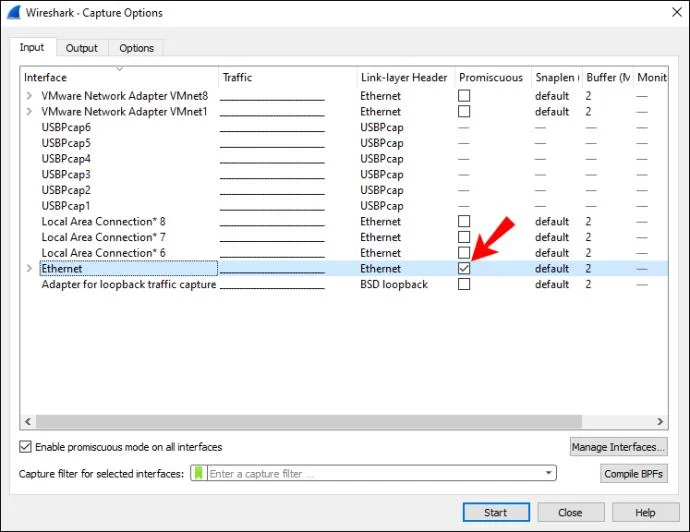
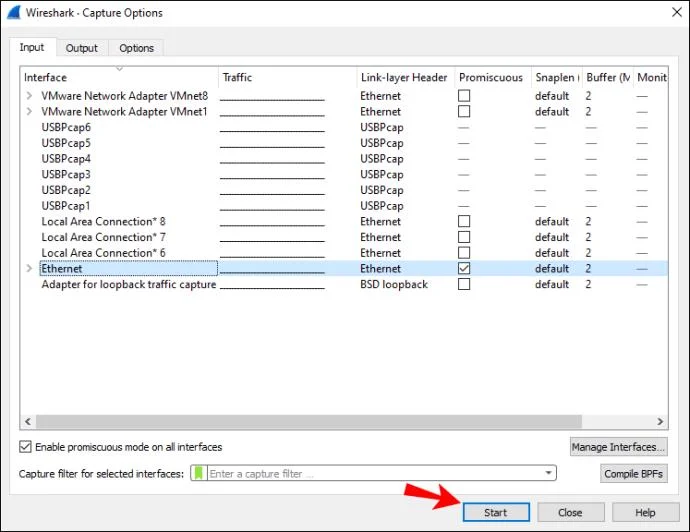
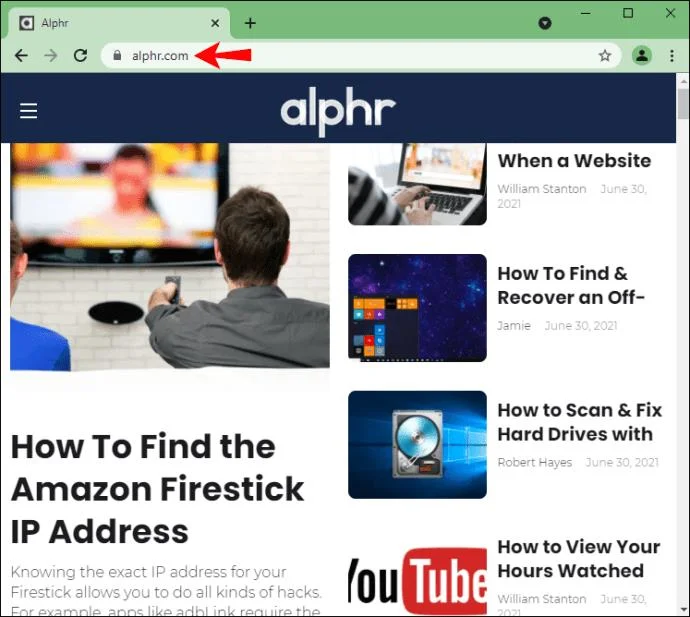
เมื่อคุณได้ติดตั้ง Wireshark บนคอมพิวเตอร์ของคุณแล้ว เราก็สามารถดำเนินการจับทราฟฟิก http ได้ นี่คือขั้นตอนในการทำ:
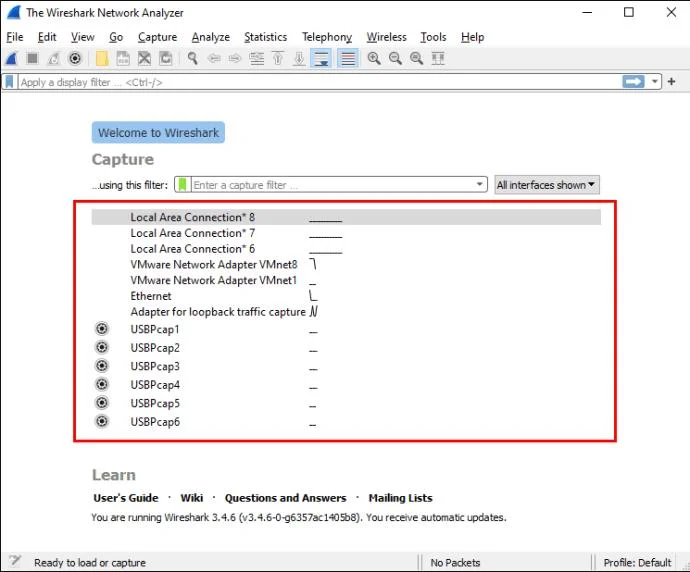
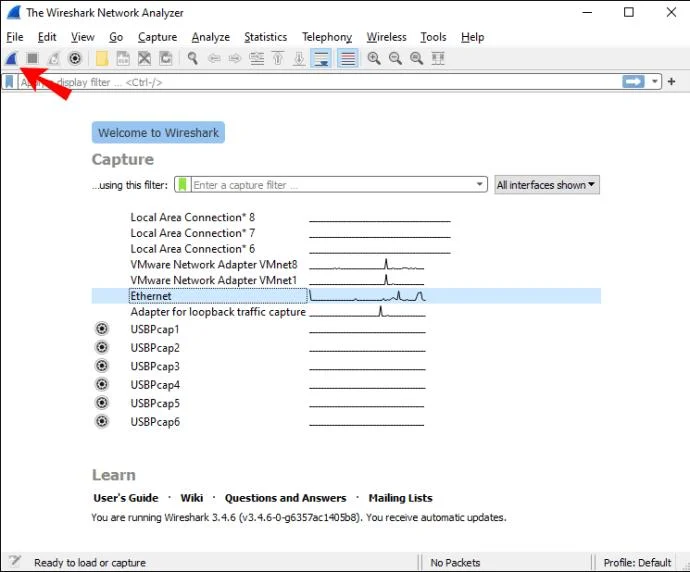
การจับแพ็กเก็ตใน Wireshark
นอกจากบันทึกการรับส่งข้อมูล http แล้ว คุณยังสามารถบันทึกข้อมูลเครือข่ายใดก็ได้ที่คุณต้องการใน Wireshark นี่คือวิธีที่คุณสามารถทำได้:
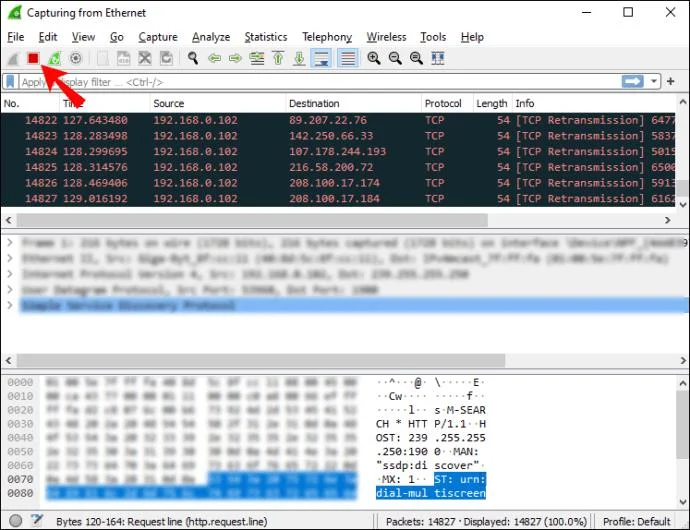
ขณะจับภาพ Wireshark จะแสดงแพ็กเก็ตที่จับได้ทั้งหมดตามเวลาจริง เมื่อคุณจับภาพแพ็กเก็ตเสร็จแล้ว คุณสามารถใช้ปุ่ม/ทางลัดเดียวกันเพื่อหยุดการจับภาพได้
ตัวกรอง Wireshark
หนึ่งในเหตุผลที่ Wireshark เป็นหนึ่งในเครื่องมือวิเคราะห์โปรโตคอลที่มีชื่อเสียงที่สุดในปัจจุบันคือความสามารถในการใช้ตัวกรองต่างๆ กับแพ็กเก็ตที่จับได้ ตัวกรอง Wireshark สามารถแบ่งออกเป็นตัวกรองการจับภาพและการแสดงผล
จับตัวกรอง
ตัวกรองเหล่านี้จะถูกนำไปใช้ก่อนการบันทึกข้อมูล หาก Wireshark บันทึกข้อมูลที่ไม่ตรงกับตัวกรอง จะไม่บันทึก และคุณจะไม่เห็นข้อมูลเหล่านั้น ดังนั้น หากคุณรู้ว่าคุณกำลังมองหาอะไร คุณสามารถใช้ตัวกรองการจับภาพเพื่อจำกัดขอบเขตการค้นหาของคุณให้แคบลงได้
ต่อไปนี้เป็นตัวกรองการจับภาพที่คุณสามารถใช้ได้มากที่สุด:
ตัวกรองการแสดงผล
ขึ้นอยู่กับสิ่งที่คุณวิเคราะห์ แพ็กเก็ตที่จับได้ของคุณอาจผ่านได้ยากมาก หากคุณรู้ว่าคุณกำลังมองหาอะไรอยู่ หรือถ้าคุณต้องการจำกัดการค้นหาให้แคบลงและไม่รวมข้อมูลที่ไม่ต้องการ คุณสามารถใช้ตัวกรองการแสดงผลได้
นี่คือตัวกรองการแสดงผลบางส่วนที่คุณสามารถใช้ได้:
สิ่งสำคัญคือต้องสังเกตความแตกต่างระหว่างตัวกรองการจับภาพและตัวกรองการแสดงผล ดังที่คุณได้เห็น คุณใช้ตัวกรองการดักจับก่อน และแสดงตัวกรองหลังจากจับแพ็กเก็ต ด้วยตัวกรองการจับภาพ คุณจะละทิ้งแพ็กเก็ตทั้งหมดที่ไม่พอดีกับตัวกรอง ด้วยตัวกรองการแสดงผล คุณจะไม่ละทิ้งแพ็กเก็ตใดๆ คุณเพียงแค่ซ่อนพวกเขาจากรายการใน Wireshark
คุณสมบัติเพิ่มเติมของ Wireshark
แม้ว่าการจับภาพและการกรองแพ็กเก็ตคือสิ่งที่ทำให้ Wireshark มีชื่อเสียง แต่ก็ยังเสนอตัวเลือกต่างๆ ที่สามารถทำให้การกรองและแก้ไขปัญหาของคุณง่ายขึ้น โดยเฉพาะอย่างยิ่งหากคุณยังใหม่กับสิ่งนี้
ตัวเลือกการลงสี
คุณสามารถระบายสีแพ็กเก็ตในรายการแพ็กเก็ตตามตัวกรองการแสดงผลต่างๆ สิ่งนี้ทำให้คุณสามารถเน้นแพ็กเก็ตที่คุณต้องการวิเคราะห์ได้
กฎการระบายสีมีสองประเภท: ชั่วคราวและถาวร กฎชั่วคราวจะถูกนำไปใช้จนกว่าคุณจะปิดโปรแกรมเท่านั้น และกฎถาวรจะถูกบันทึกจนกว่าคุณจะเปลี่ยนกลับ
คุณสามารถดาวน์โหลดกฎการระบายสีตัวอย่างได้ที่นี่หรือสร้างกฎของคุณเองก็ได้
โหมดสำส่อน
Wireshark จับทราฟฟิกที่เข้าหรือออกจากอุปกรณ์ที่กำลังทำงานอยู่ เมื่อเปิดใช้งานโหมดสำส่อน คุณจะสามารถจับปริมาณการรับส่งข้อมูลส่วนใหญ่บน LAN ของคุณได้
บรรทัดคำสั่ง
หากคุณใช้งานระบบโดยไม่มี GUI (ส่วนติดต่อผู้ใช้แบบกราฟิก) คุณสามารถใช้ส่วนติดต่อบรรทัดคำสั่งของ Wireshark คุณสามารถจับแพ็กเก็ตและตรวจสอบบน GUI
สถิติ
Wireshark มีเมนู "สถิติ" ที่คุณสามารถใช้เพื่อวิเคราะห์แพ็คเก็ตที่จับได้ ตัวอย่างเช่น คุณสามารถดูคุณสมบัติของไฟล์ วิเคราะห์ทราฟฟิกระหว่างสองที่อยู่ IP เป็นต้น
คำถามที่พบบ่อย
ฉันจะอ่านข้อมูลที่บันทึกใน WireShark ได้อย่างไร
เมื่อคุณจับแพ็กเก็ตเสร็จแล้ว Wireshark จะแสดงทั้งหมดในบานหน้าต่างรายการแพ็กเก็ต หากคุณต้องการโฟกัสไปที่การจับภาพใดภาพหนึ่ง ให้ดับเบิลคลิกที่ภาพนั้น แล้วคุณจะสามารถอ่านข้อมูลเพิ่มเติมเกี่ยวกับภาพนั้นได้
คุณสามารถตัดสินใจเปิดการบันทึกเฉพาะในหน้าต่างแยกต่างหากเพื่อการวิเคราะห์ที่ง่ายขึ้น:
1. เลือกแพ็คเก็ตที่คุณต้องการอ่าน
2. คลิกขวาที่มัน
3. แตะ “ดู”
4. แตะ “แสดงแพ็คเก็ตในหน้าต่างใหม่”
ต่อไปนี้คือรายละเอียดบางส่วนจากบานหน้าต่างรายการแพ็กเก็ตที่จะช่วยคุณในการอ่านการจับภาพ:
1. No. – จำนวนแพ็กเก็ตที่จับได้
2. เวลา – ข้อมูลนี้จะแสดงให้คุณเห็นว่าแพ็กเก็ตถูกจับเมื่อใดและเมื่อใดที่คุณเริ่มจับภาพ คุณสามารถปรับแต่งและปรับค่าได้ในเมนู “การตั้งค่า”
3. แหล่งที่มา – นี่คือจุดเริ่มต้นของแพ็กเก็ตที่จับได้ในรูปแบบของที่อยู่
4. ปลายทาง – ที่อยู่ปลายทางของแพ็คเก็ตที่จับได้
5. โปรโตคอล – ประเภทของแพ็กเก็ตที่จับได้
6. ความยาว – แสดงความยาวของแพ็กเก็ตที่จับได้ ซึ่งแสดงเป็นไบต์
7. ข้อมูล – ข้อมูลเพิ่มเติมเกี่ยวกับแพ็กเก็ตที่จับได้ ประเภทของข้อมูลที่คุณเห็นที่นี่ขึ้นอยู่กับประเภทของแพ็กเก็ตที่บันทึก
คอลัมน์ด้านบนทั้งหมดสามารถจำกัดให้แคบลงได้โดยใช้ตัวกรองการแสดงผล ขึ้นอยู่กับสิ่งที่คุณสนใจ คุณสามารถตีความการจับภาพ Wireshark ได้ง่ายและเร็วขึ้นโดยใช้ตัวกรองที่แตกต่างกัน
ในโลกของปลา จงเป็น Wireshark
ตอนนี้คุณได้เรียนรู้วิธีจับทราฟฟิก http ใน Wireshark พร้อมกับข้อมูลที่เป็นประโยชน์เกี่ยวกับโปรแกรม หากคุณต้องการตรวจสอบเครือข่ายของคุณ แก้ไขปัญหา หรือตรวจสอบให้แน่ใจว่าทุกอย่างเรียบร้อย Wireshark คือเครื่องมือที่เหมาะกับคุณ ใช้งานง่ายและตีความได้ และฟรี
คุณเคยใช้ Wireshark มาก่อนหรือไม่? บอกเราในส่วนความคิดเห็นด้านล่าง
กู้คืนการตรวจจับภาพพื้นหลังโดยตรวจสอบการตั้งค่าการอัปโหลด Nextcloud, สิทธิ์การเข้าถึง iOS, โหมดแบตเตอรี่ และข้อจำกัดของการตั้งเวลาถ่ายภาพพื้นหลังของ iPhone
เปรียบเทียบโหมดการปรับแต่งฟอนต์ของ ONLYOFFICE ตรวจสอบการซูมและความพร้อมใช้งานของฟอนต์ใน Linux และตรวจสอบว่าการเบลอจำกัดเฉพาะในโปรแกรมแก้ไขข้อความหรือส่งผลกระทบต่อเดสก์ท็อปทั้งหมด
แปลงไฟล์ PDF ในเครื่องของคุณด้วยโปรแกรม ONLYOFFICE Desktop Editors จากนั้นตรวจสอบไฟล์ DOCX เพื่อดูการเปลี่ยนแปลงเค้าโครง หน้าที่สแกน และข้อความที่ต้องแก้ไข
เพิ่มบัญชี ownCloud ของคุณลงใน ONLYOFFICE Desktop Editors ทำความเข้าใจว่าการเชื่อมต่อนี้ช่วยให้ทำอะไรได้บ้าง และเลือกใช้ระหว่างการเข้าถึงโดยตรง การซิงค์ และการแก้ไขผ่านเบราว์เซอร์
ใช้พอร์ทัลหรือที่อยู่ WebDAV ที่ถูกต้อง ทดสอบการเข้าถึง HTTPS จากโทรศัพท์ของคุณ และแยกแยะปัญหาเครือข่ายส่วนตัว TLS และปัญหาการเข้าสู่ระบบ
สร้างและทดสอบปลั๊กอิน ONLYOFFICE Desktop Editors แบบกำหนดเอง ติดตั้งไฟล์ .plugin และเปิดใช้งานเครื่องมือสำหรับนักพัฒนาซอฟต์แวร์เพื่อทำการดีบัก
ทำให้ฟังก์ชัน Python สามารถใช้งานได้ใน Calc เรียกใช้ฟังก์ชันนั้นกับสเปรดชีตที่เปิดอยู่ และแก้ไขปัญหามาโครหรือการนำเข้าที่หายไปโดยไม่ต้องผสมผสานระหว่าง LibreOffice และ Python ของระบบ
ล็อกข้อความเฉพาะส่วนเพื่อป้องกันการแก้ไขตามปกติ ในขณะที่ยังคงใช้งานส่วนที่เหลือของเอกสาร Writer ได้ และเรียนรู้ว่าเมื่อใดการเข้ารหัสไฟล์จึงเป็นทางเลือกที่ดีกว่า
แก้ไขปัญหาข้อความในสเปรดชีตอ่านยากโดยตรวจสอบธีม สีตัวอักษรในเซลล์ การเติมสี และการจัดรูปแบบตามเงื่อนไขใน Calc
เรียนรู้ว่าทำไม Calc จึงแสดงข้อความสูตรแทนค่าที่คำนวณได้ และวิธีแก้ไขโหมดการแสดงผล เซลล์ที่จัดรูปแบบด้วยข้อความ เครื่องหมายอัญประกาศ หรือผลลัพธ์ที่ล้าสมัย







