Wireshark เป็นเครื่องมือวิเคราะห์เครือข่ายอันล้ำค่าที่แปลข้อมูลที่เดินทางผ่านเครือข่ายของคุณเป็นรูปแบบที่อ่านได้ คุณสามารถระบุเครือข่ายหรือปัญหาด้านความปลอดภัย ดีบักการใช้งานโปรโตคอล หรือเพียงแค่ตรวจสอบทราฟฟิกโดยจับแพ็กเก็ตด้วย Wireshark
ตรวจสอบสิ่งที่เกิดขึ้นในเครือข่ายของคุณอย่างละเอียดยิ่งขึ้นโดยรวบรวมข้อมูลที่คุณต้องการ ต่อไปนี้คือวิธีจับแพ็กเก็ตประเภทต่างๆ ใน Wireshark
วิธีจับแพ็กเก็ต
การเริ่มต้นกระบวนการจับภาพใน Wireshark ใช้เวลาเพียงไม่กี่คลิก สิ่งที่คุณต้องทำคือเริ่มโหมดจับภาพ และข้อมูลจะเริ่มเทลงในแบบไม่กรอง แม้ว่าโหมดที่ไม่มีการกรองนี้จะดีมากเมื่อคุณต้องการรายงานฉบับสมบูรณ์เกี่ยวกับสิ่งที่เกิดขึ้น แต่จำนวนข้อมูลที่บันทึกในลักษณะนี้อาจล้นหลาม เพื่อให้จัดการได้ง่ายขึ้น คุณสามารถใช้ตัวกรองและดักจับข้อมูลประเภทใดประเภทหนึ่งเท่านั้น คุณจะพบขั้นตอนเพิ่มเติมด้านล่าง
สำหรับตอนนี้ มาดูวิธีเริ่มจับแพ็กเก็ตทั้งหมดใน Wireshark:
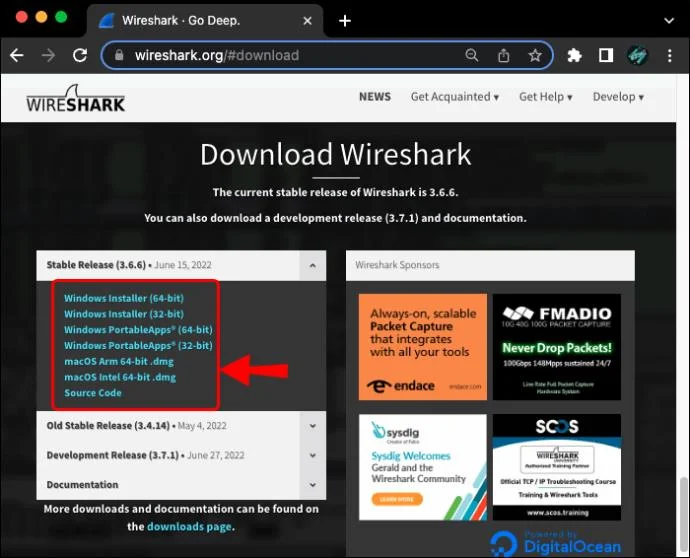
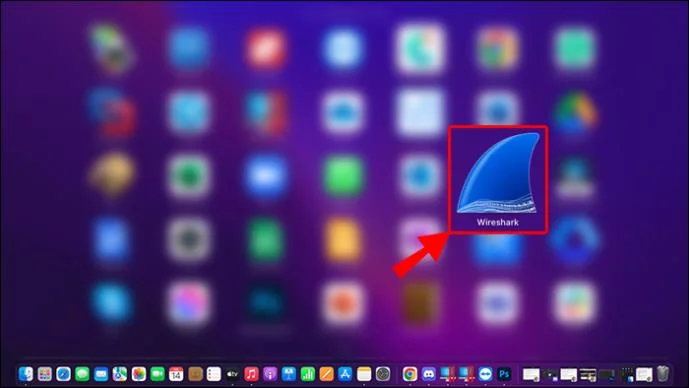
- ตรวจสอบให้แน่ใจว่าคุณติดตั้ง Wireshark เวอร์ชันล่าสุดแล้ว คุณสามารถคว้าโปรแกรมได้ฟรีจากเว็บไซต์ อย่างเป็นทางการ ของ Wireshark


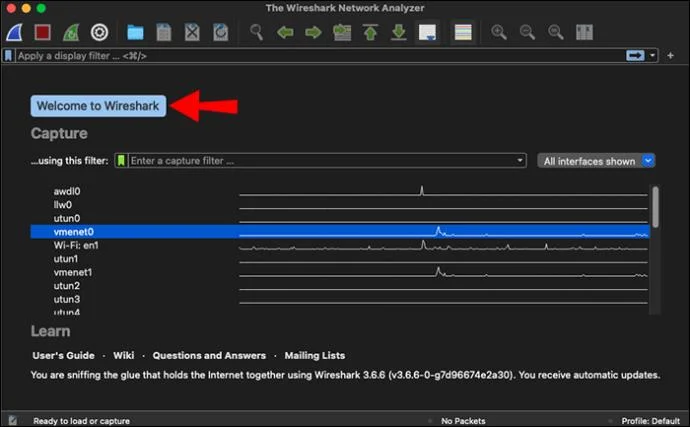
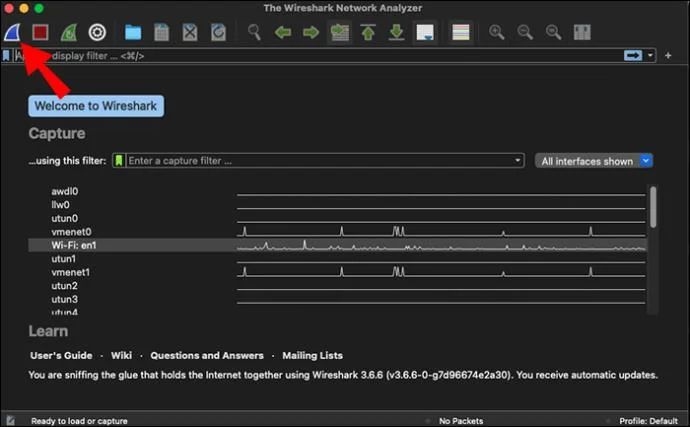
- เปิดโปรแกรม คุณจะได้รับการต้อนรับจากหน้าจอต้อนรับ พร้อมด้วยรายการเครือข่ายที่ตรวจพบ

- เริ่มจับแพ็กเก็ตด้วยวิธีใดวิธีหนึ่งต่อไปนี้:
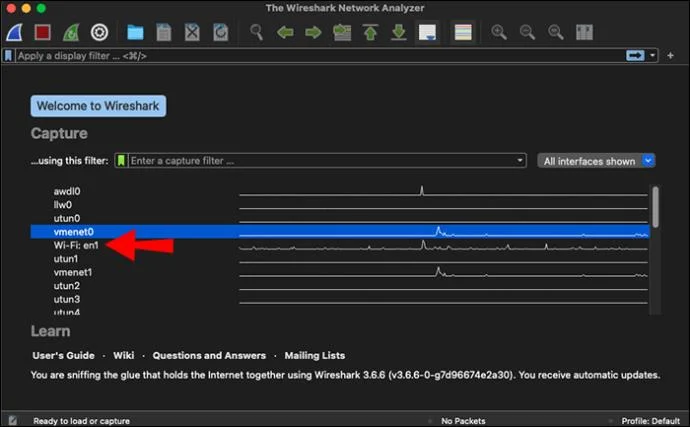
- คลิกสองครั้งที่เครือข่ายที่คุณเลือกในรายการ

- เลือกอินเทอร์เฟซเครือข่ายตั้งแต่หนึ่งรายการขึ้นไป จากนั้นคลิกไอคอนครีบฉลามในแถบเครื่องมือหรือ “จับภาพ” จากนั้นคลิก “เริ่ม” ในแถบเมนู


หมายเหตุ: คุณสามารถปรับตัวเลือกการจับภาพ — เช่น โหมดสำส่อน — ก่อนเริ่มต้นใช้งานโดยคลิก “จับภาพ” แล้วตามด้วย “ตัวเลือก” เช่นกัน
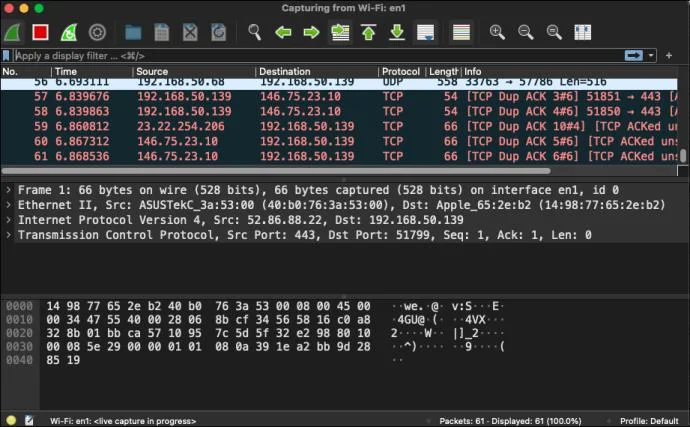
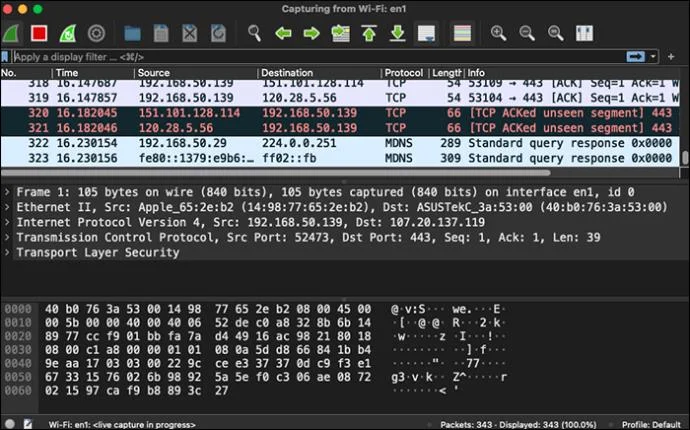
ทันทีที่คุณคลิกอินเทอร์เฟซเครือข่ายหรือปุ่มเริ่มต้น คุณจะเข้าสู่หน้าจอจับภาพ คุณจะเห็น Wireshark ดึงแพ็กเก็ตข้อมูลแบบเรียลไทม์ เมื่อพอใจกับจำนวนข้อมูลที่รวบรวมได้แล้ว คุณสามารถหยุดบันทึกได้โดยคลิกปุ่มหยุดสีแดงในแถบเครื่องมือด้านบนสุด เริ่มวิเคราะห์ข้อมูลทันทีหรือบันทึกไว้ในภายหลังโดยคลิก "ไฟล์" แล้วคลิก "บันทึกเป็น..." ในแถบเมนู
วิธีจับแพ็กเก็ต UDP
การทำตามขั้นตอนด้านบนจะทำให้โปรแกรมทำการดักจับแพ็กเก็ตทั้งหมด แม้ว่าทราฟฟิกประเภทต่างๆ จะแยกแยะได้ง่ายใน Wireshark ด้วยรหัสสี แต่คุณก็ยังต้องกลั่นกรองข้อมูลจำนวนมาก หากคุณกำลังมองหาเฉพาะข้อมูลเกี่ยวกับแพ็กเก็ตบางอย่าง คุณสามารถใช้ตัวกรองเพื่อทำให้งานของคุณง่ายขึ้น
Wireshark รองรับทั้งตัวกรองการจับภาพและการแสดงผล การใช้ตัวกรองการดักจับหมายความว่าโปรแกรมจะจับเฉพาะแพ็กเก็ตที่คุณกำหนดเท่านั้น ตัวกรองการแสดงผลเพียงกรองผ่านแพ็กเก็ตที่บันทึกไว้แล้ว ตัวกรองทั้งสองทำงานต่างกันและใช้คำสั่งต่างกัน ดังนั้นคุณจะต้องตัดสินใจว่าตัวกรองใดเหมาะกับความต้องการของคุณมากที่สุด
หากคุณต้องการบันทึกทราฟฟิก UDP เท่านั้น ให้ใช้ตัวกรองการจับภาพก่อนที่จะเริ่มกระบวนการจับภาพ
- เปิดตัว Wireshark

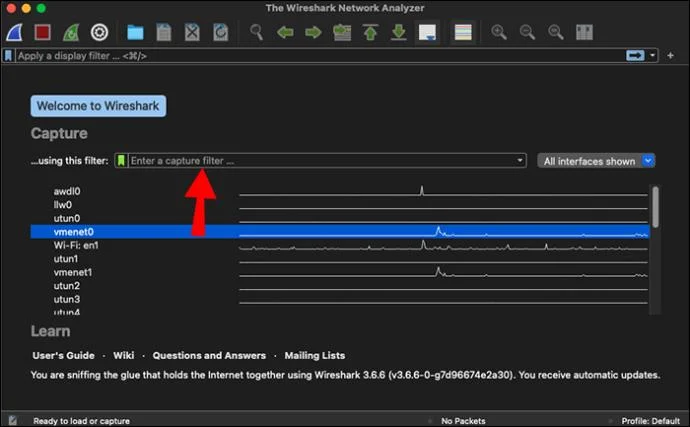
- มองหาแถบตัวกรองการจับภาพบนหน้าจอต้อนรับ ซึ่งอยู่เหนือรายการเครือข่ายของคุณโดยตรง

- ป้อน “udp” ในแถบตัวกรองการจับภาพ แล้วกด Enter เพื่อเริ่มบันทึกการรับส่งข้อมูล UDP คุณยังสามารถเพิ่มพอร์ตเฉพาะหลังจาก "udp" หากคุณต้องการระบุตัวกรองของคุณเพิ่มเติม

เคล็ดลับ: อีกวิธีในการปรับตัวกรองการจับภาพคือการคลิก "จับภาพ" จากนั้นคลิก "ตัวเลือก" ในเมนู แถบตัวกรองจะอยู่ที่ด้านล่างของอินเทอร์เฟซการจับภาพ
Wireshark วิธีจับแพ็กเก็ต DHCP
ในการดักจับเฉพาะแพ็กเก็ต DHCP คุณจะต้องป้อนหมายเลขพอร์ตที่เกี่ยวข้องในตัวกรองการดักจับ ใช้ตัวกรองการดักจับ "พอร์ต 67" หรือ "พอร์ต 68" หรือการรวมกันของ "พอร์ต 67 หรือพอร์ต 68" สองตัวเพื่อดักจับแพ็กเก็ต DHCP
ในทำนองเดียวกัน ตัวกรองการแสดงผลสามารถกรองแพ็กเก็ต DHCP ในหน้าจอจับภาพของคุณ อย่างไรก็ตาม โปรดจำไว้ว่าตัวกรองการแสดงผลใช้ไวยากรณ์ที่แตกต่างจากตัวกรองการจับ คุณจะต้องป้อน “udp.port == 68” ในแถบตัวกรองการแสดงผล
วิธีจับแพ็กเก็ต Ping
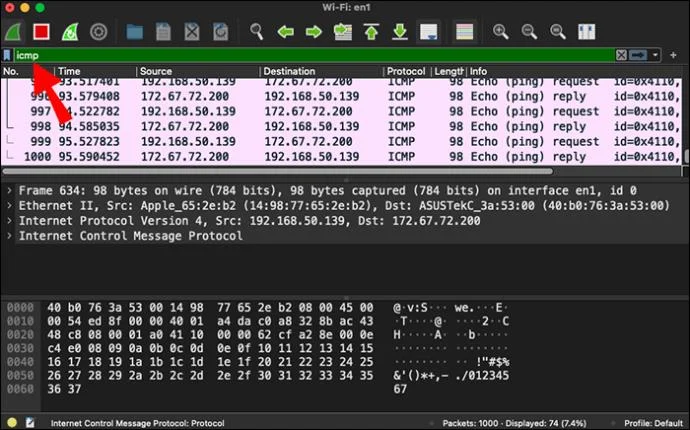
วิธีที่ดีที่สุดในการจับแพ็กเก็ต ping (หรือที่เรียกว่าการรับส่งข้อมูล Echo Internet Control Message Protocol (ICMP)) ใน Wireshark คือการใช้ตัวกรองการแสดงผลในโหมดจับภาพ นี่คือกระบวนการ
- เปิด Wireshark และเริ่มกระบวนการจับภาพตามที่อธิบายไว้ข้างต้น

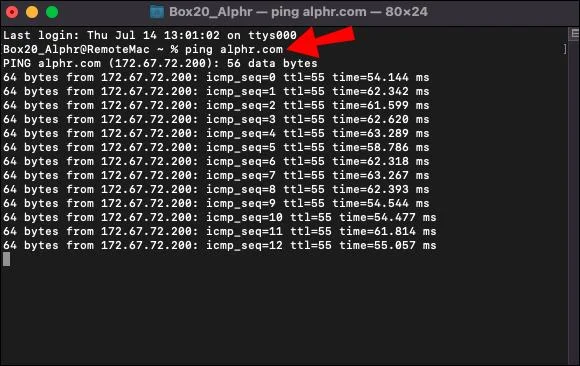
- เปิดพรอมต์คำสั่งและ ping ที่อยู่ที่คุณเลือก

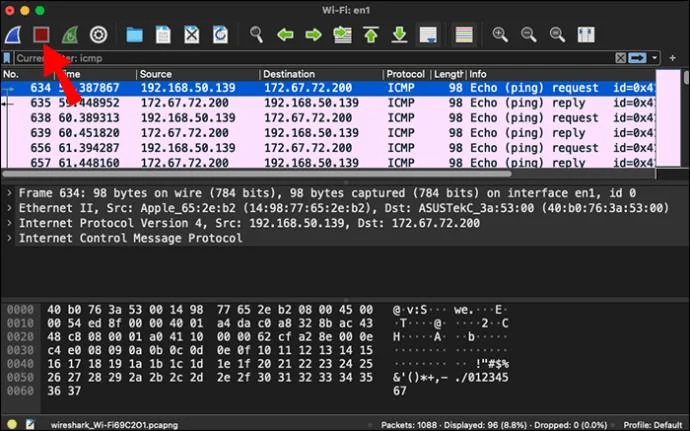
- กลับไปที่ Wireshark และหยุดกระบวนการจับภาพ

- สร้างตัวกรองสำหรับแพ็กเก็ต ping โดยพิมพ์ "icmp" ในแถบตัวกรองการแสดงผล จากนั้นกด Enter

คุณจะเห็นทั้งคำขอและการตอบกลับ ping ในรายการแพ็กเก็ต
Wireshark วิธีจับแพ็กเก็ตจากที่อยู่ IP เฉพาะ
หากคุณต้องการเน้นการจับภาพของคุณไปที่ที่อยู่ IP เฉพาะ ให้ป้อนตัวกรองการจับภาพต่อไปนี้ก่อนเริ่มการจับภาพ: “โฮสต์ [ที่อยู่ IP ที่คุณต้องการบันทึก]” ตัวอย่างเช่น การจับแพ็กเก็ตที่เกี่ยวข้องกับที่อยู่ IP 111.11.1.1 จะต้องใช้ตัวกรอง "โฮสต์ 111.11.1.1" ในแถบตัวกรองการจับภาพ
คุณยังสามารถกำหนดได้ว่าคุณต้องการบันทึกทราฟฟิกไปยังหรือจากที่อยู่ IP เฉพาะหรือไม่โดยเพิ่ม "src" สำหรับต้นทางหรือ "dst" สำหรับปลายทางที่จุดเริ่มต้นแทน "host:"
- พิมพ์ “src 111.11.1.1” สำหรับแพ็กเก็ตที่มาจากที่อยู่ IP ที่เป็นปัญหา
- พิมพ์ “dst 111.11.1.1” สำหรับแพ็กเก็ตที่ส่งไปยังที่อยู่ IP ที่เป็นปัญหา
โดยปกติแล้ว คุณสามารถรวมตัวกรองเหล่านี้เพื่อระบุการเข้าชมที่คุณต้องการบันทึกเพิ่มเติมได้ เชื่อมต่อตัวกรองทั้งสองด้วย "และ" เพื่อรับแพ็กเก็ตที่เดินทางระหว่างที่อยู่ IP สองแห่งที่คุณกำหนด ตัวอย่างเช่น “src 111.11.1.1 และ dst 222.22.2.2” จะจับเฉพาะแพ็กเก็ตที่ส่งจาก 111.11.1.1 ถึง 222.22.2.2
ใช้ตัวกรองการแสดงผลเพื่อกรองแพ็คเก็ตที่เกี่ยวข้องกับที่อยู่ IP เฉพาะในชุดข้อมูลที่บันทึกไว้แล้ว สำหรับที่อยู่ IP ที่กล่าวถึงข้างต้น ให้ป้อน “ip.addr == 111.11.1.1” ในแถบตัวกรองการแสดงผล และอื่นๆ
คำถามที่พบบ่อย
ฉันจะจับแพ็กเก็ตเราเตอร์ใน Wireshark ได้อย่างไร
คุณสามารถจับแพ็กเก็ตเราเตอร์ด้วย Wireshark ได้หากคุณมีเราเตอร์ที่รองรับการมิเรอร์พอร์ต ขั้นแรก คุณจะต้องมิเรอร์ทราฟฟิกไปยังพอร์ต LAN กระบวนการอาจแตกต่างกันไปขึ้นอยู่กับอุปกรณ์ของคุณ
1. ไปที่ LAN แล้วตามด้วย LAN Port Mirror
2. เปิดใช้งานการมิเรอร์พอร์ต
3. กำหนดค่าจุดต้นทางและปลายทาง
หากคุณสามารถมิเรอร์ทราฟฟิกด้วยวิธีนี้ คุณจะสามารถจับภาพแพ็กเก็ตเราเตอร์ได้ตามปกติในโหมดจับภาพของ Wireshark
เหตุใดฉันจึงไม่สามารถจับแพ็กเก็ตใน Wireshark ได้
หาก Wireshark ของคุณไม่จับแพ็กเก็ตใดๆ ให้ดูความเป็นไปได้ต่อไปนี้เพื่อแก้ไขปัญหา:
• ตรวจสอบว่าคุณไม่ได้เปิดใช้ตัวกรองการจับภาพที่เฉพาะเจาะจงมากเกินไป
• มองหาการอัปเดต Wireshark ในเมนูวิธีใช้
• ตรวจสอบว่าไฟร์วอลล์ไม่ได้ปิดกั้นแอปพลิเคชัน Wireshark ของคุณ
หากไม่มีปัจจัยข้างต้นตรงกับคุณ ปัญหาน่าจะอยู่ที่ฮาร์ดแวร์ของคุณ
ต้องจับทั้งหมด
การจับแพ็กเก็ตด้วย Wireshark ใช้เวลาเพียงไม่กี่คลิก น่าจะเป็นส่วนที่ง่ายที่สุดในการแก้ไขปัญหาของคุณ บันทึกการรับส่งข้อมูลทั้งหมดและกรองแพ็กเก็ตในภายหลัง หรือใช้ตัวกรองการจับภาพเพื่อบันทึกเฉพาะประเภทข้อมูลเฉพาะ
คุณจัดการเพื่อจับแพ็กเก็ตที่คุณต้องการโดยใช้เคล็ดลับเหล่านี้หรือไม่? ตัวกรองการจับภาพ Wireshark ใดที่คุณพบว่ามีประโยชน์มากที่สุด แจ้งให้เราทราบในส่วนความคิดเห็นด้านล่าง