ตรวจสอบหาสาเหตุของการส่งออกไฟล์ PDF ที่ล้มเหลวของ ONLYOFFICE
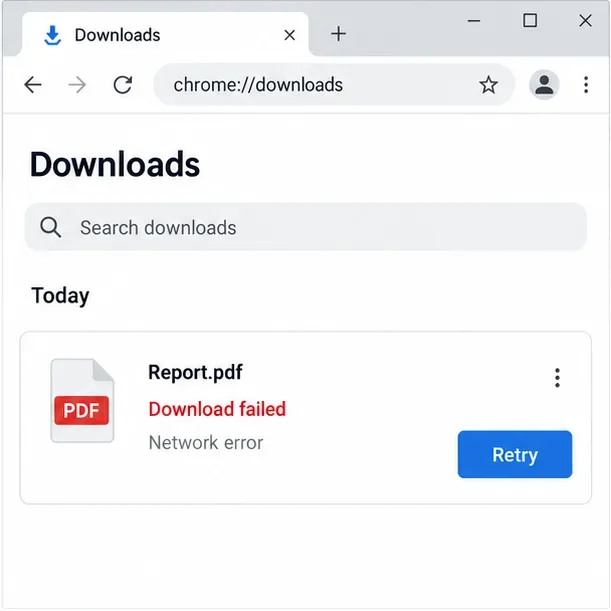
แยกปัญหาการดาวน์โหลดผ่านเบราว์เซอร์ออกจากข้อผิดพลาดในการแปลงไฟล์ฝั่งเซิร์ฟเวอร์ และใช้บันทึกหรือการตรวจสอบการเข้าถึงที่ถูกต้องเพื่อให้การส่งออกไฟล์ PDF ทำงานได้
แยกปัญหาการดาวน์โหลดผ่านเบราว์เซอร์ออกจากข้อผิดพลาดในการแปลงไฟล์ฝั่งเซิร์ฟเวอร์ และใช้บันทึกหรือการตรวจสอบการเข้าถึงที่ถูกต้องเพื่อให้การส่งออกไฟล์ PDF ทำงานได้
ตรงกับรหัสลับ JWT ที่ใช้โดย ONLYOFFICE Docs และ Nextcloud สามารถนำไปใช้ได้อย่างปลอดภัยสำหรับการติดตั้งบน Docker หรือ Linux และตรวจสอบการเชื่อมต่อโดยไม่ลดทอนความปลอดภัยในการยืนยันตัวตน
ติดตั้ง ONLYOFFICE Workspace Community บน Ubuntu 24.04 โดยใช้สคริปต์ Docker อย่างเป็นทางการ ตรวจสอบข้อกำหนดของเซิร์ฟเวอร์ ข้ามการติดตั้ง Mail หากไม่จำเป็น และตรวจสอบพอร์ทัลอย่างปลอดภัย
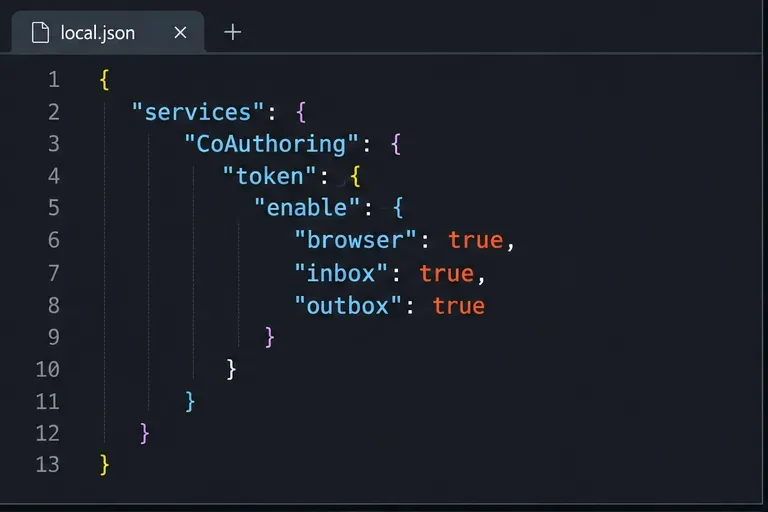
กำหนดค่ารหัสลับ JWT ที่ตรงกันสำหรับ ONLYOFFICE Docs และตัวเชื่อมต่อ โดยใช้ขั้นตอนที่ปลอดภัยสำหรับแพ็คเกจ Linux การใช้งาน Docker และการตรวจสอบยืนยัน
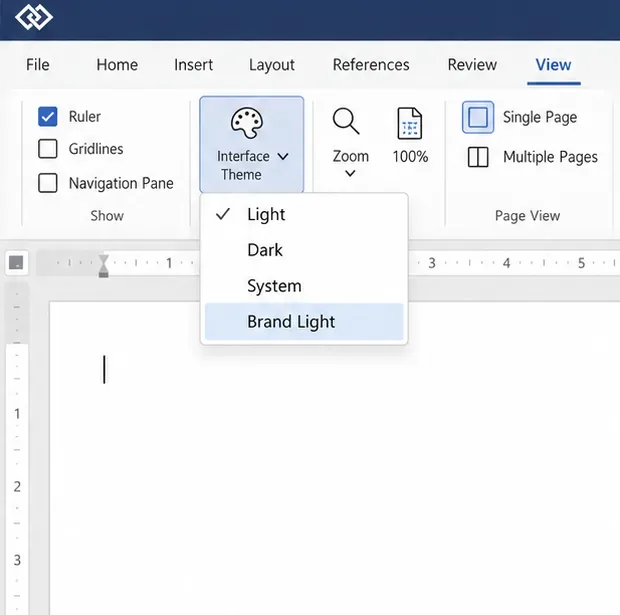
ใส่โลโก้บริษัทและสีอินเทอร์เฟซของคุณลงในโปรแกรมแก้ไขเอกสาร ONLYOFFICE Docs ที่ฝังอยู่ภายใน โดยใช้ไฟล์ธีมแบบกำหนดเองและการกำหนดค่าโปรแกรมแก้ไข ดูข้อจำกัดของรุ่นและการตรวจสอบการใช้งาน
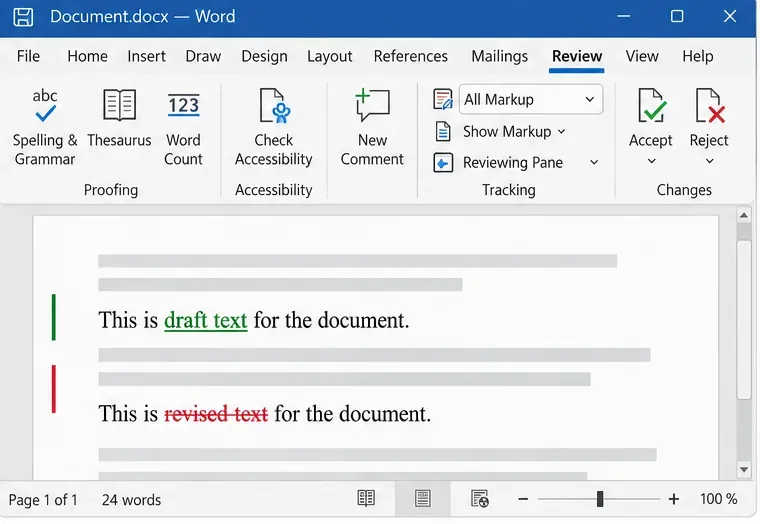
ติดตามการแก้ไขใน Writer รักษาไฟล์ต้นฉบับ ODT ที่สามารถแก้ไขได้ และตรวจสอบไฟล์ DOCX ที่ส่งออกใน Word ก่อนที่จะแชร์
ปฏิบัติตามขั้นตอน SP7 ของ SUSE เพื่อเปิดใช้งานโหมด FIPS รีบูตเครื่องอย่างปลอดภัย ตรวจสอบนโยบายที่ใช้งานอยู่ และตรวจสอบว่าข้อกำหนดด้านการปฏิบัติตามกฎระเบียบของคุณต้องการโมดูลที่ผ่านการตรวจสอบแล้วหรือไม่
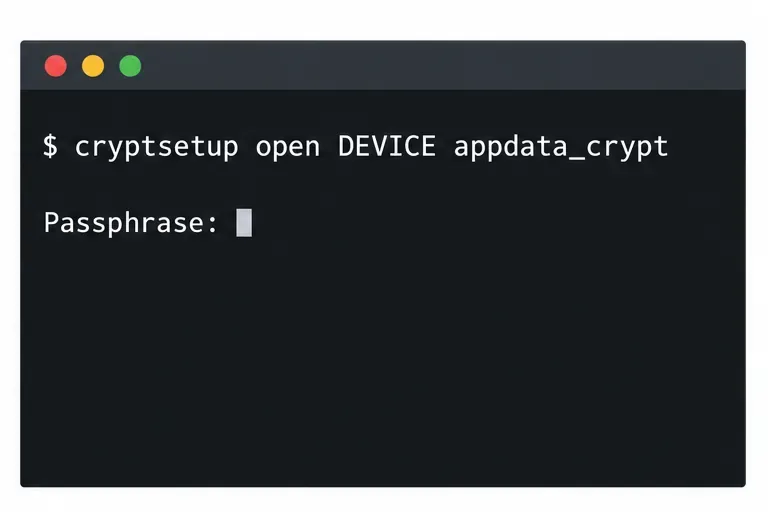
เปรียบเทียบ YaST และ cryptsetup สำหรับไดรฟ์ข้อมูล SLES ที่เข้ารหัสใหม่ เลือก LUKS1 หรือ LUKS2 และตรวจสอบพฤติกรรมการปลดล็อกและการเมานต์อย่างปลอดภัย
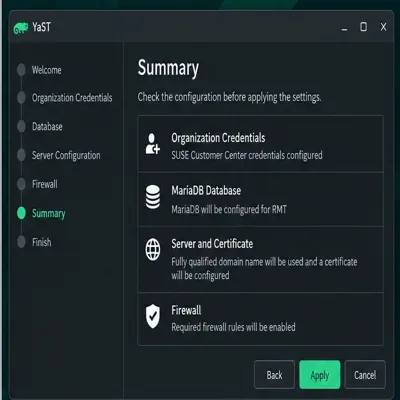
ตั้งค่า RMT บน SLES 15 จำลองที่เก็บข้อมูลที่ได้รับสิทธิ์ และตรวจสอบการลงทะเบียน HTTPS และการเข้าถึงแพ็กเกจจากไคลเอ็นต์ทดสอบ
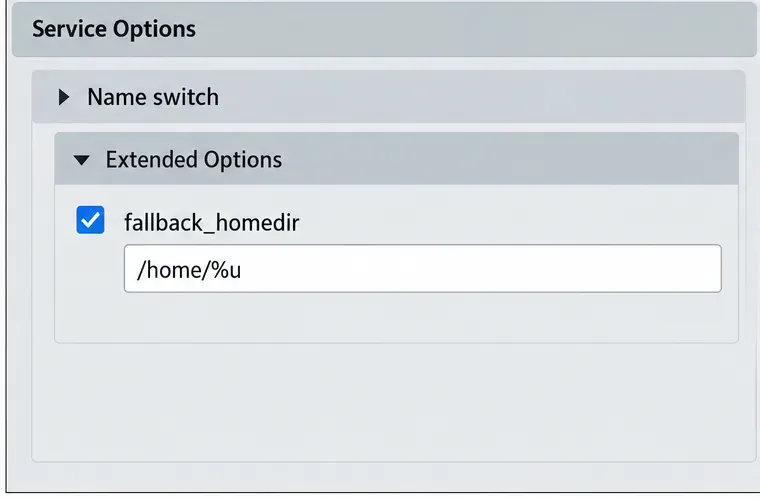
เชื่อมต่อ SLES 15 กับ AD โดยใช้การจัดการการเข้าสู่ระบบแบบ SSSD ของ YaST จากนั้นตรวจสอบการค้นหาไดเร็กทอรี การเข้าสู่ระบบโดเมน และตั๋ว Kerberos
ตั้งค่าเส้นทาง Live Patching ที่ถูกต้องสำหรับ SLES 16.0 หรือ 15 SP7 ใช้การแก้ไขเคอร์เนลที่เหมาะสม และตรวจสอบว่าสิ่งใดทำงานอยู่โดยไม่สับสนกับการอัปเดตเคอร์เนลที่ต้องรีบูตเครื่อง
SLES 15 SP5 สามารถอัปเกรดแบบออนไลน์เป็น SP6 ได้ แต่แต่ละโหนดจะต้องรีบูต ใช้การอัปเกรดแบบค่อยเป็นค่อยไป (rolling upgrade) หรือการเปลี่ยนระบบแบบสีฟ้า-เขียว (blue-green cutover) ที่ผ่านการทดสอบแล้ว เพื่อให้สามารถเข้าถึงเวิร์กโหลดได้อย่างต่อเนื่อง
สร้าง ปรับแต่ง และตรวจสอบโปรไฟล์ AppArmor ที่มีสิทธิ์ขั้นต่ำสุดบน SLES 15 SP7 พร้อมหมายเหตุที่ชัดเจนเกี่ยวกับค่าเริ่มต้นของ SELinux ใน SLES 16
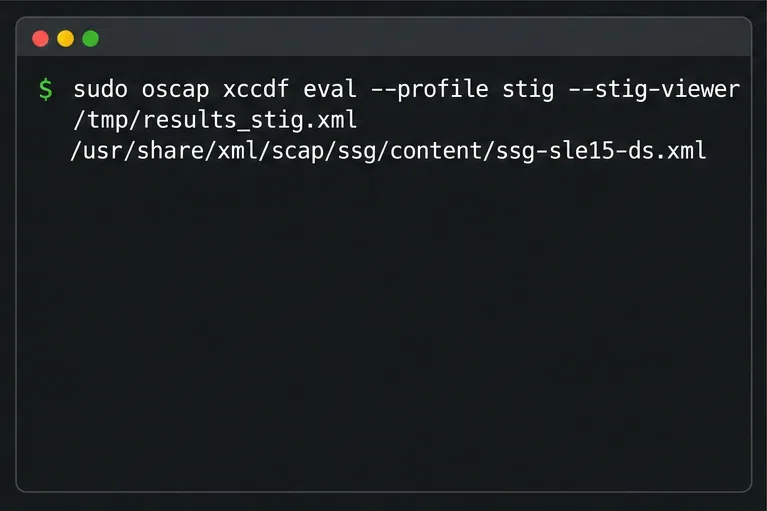
ใช้โปรไฟล์ STIG ที่ SUSE รองรับเพื่อสแกน SLES 15 ทดสอบการแก้ไข ตรวจสอบผลการค้นพบที่เหลือ และเก็บรักษาหลักฐานการประเมิน
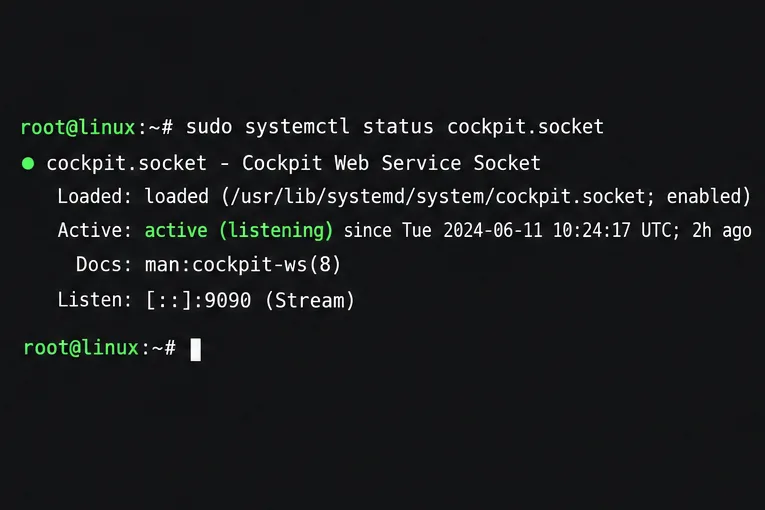
ตรวจสอบหาสาเหตุของการเชื่อมต่อ Cockpit ที่ล้มเหลวผ่านทาง DNS, พอร์ต 9090, ซ็อกเก็ต systemd, firewalld, TLS และการตั้งค่าการเข้าสู่ระบบ โดยใช้คำแนะนำล่าสุดของ SUSE
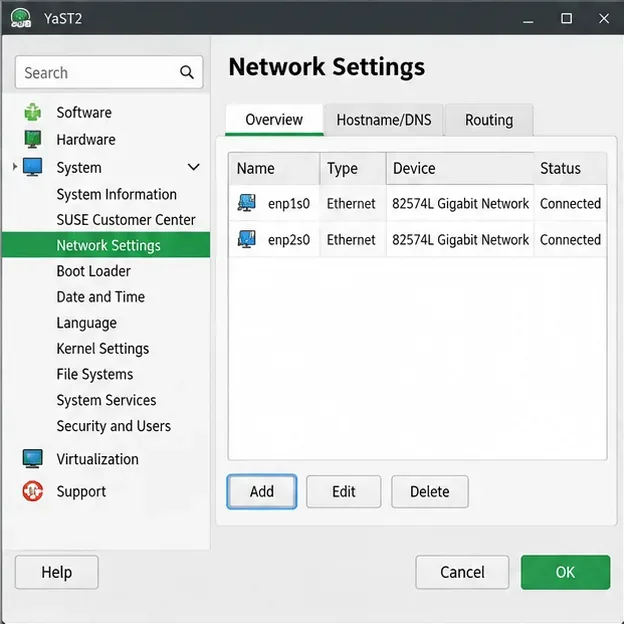
สร้างการเชื่อมต่ออีเธอร์เน็ตสำรองบน SLES 15 โดยใช้ YaST และ Wicked กำหนดค่าการเชื่อมต่อแบบแอคทีฟ-สำรอง และตรวจสอบพอร์ตทั้งสองและการสลับการทำงานเมื่อเกิดข้อผิดพลาด
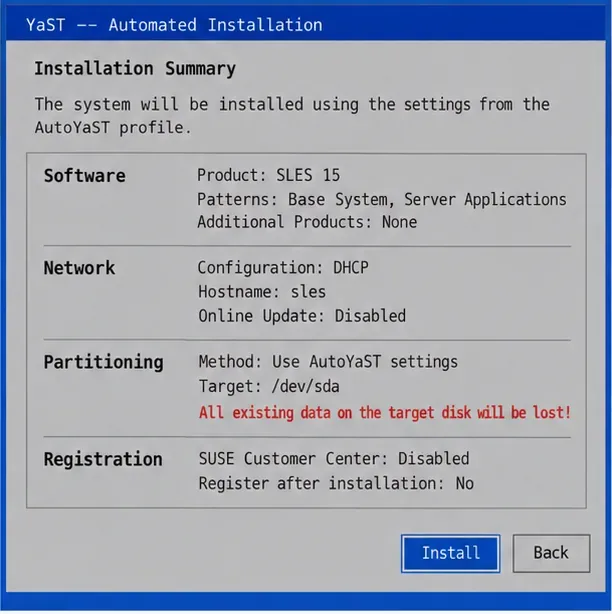
แปลงระบบ SLES 15 ที่มีอยู่ให้เป็นโปรไฟล์ AutoYaST ที่ผ่านการตรวจสอบแล้ว ตรวจสอบความถูกต้อง และใช้โปรไฟล์ดังกล่าวในการติดตั้งเซิร์ฟเวอร์ทดสอบโดยใช้ขั้นตอนด้วยตนเองให้น้อยลง
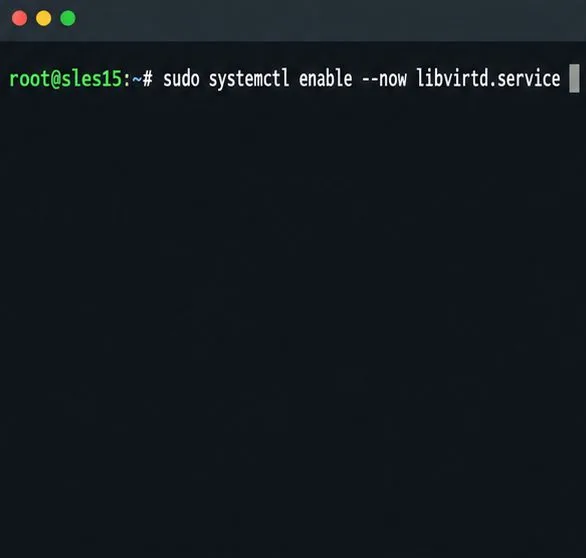
ติดตั้งเครื่องมือ SLES 15 KVM และ libvirt เปิดใช้งานบริการโฮสต์ที่ถูกต้อง และกำหนดค่าเครื่องเสมือนที่เลือกให้เริ่มต้นทำงานหลังจากรีบูตเครื่อง

สำรองข้อมูลไฟล์ของ Nextcloud และ MariaDB ไปพร้อมกัน กำหนดเวลาสร้างสแนปช็อต Restic ที่เข้ารหัสด้วย cron และตรวจสอบการกู้คืนโดยไม่ต้องเสี่ยงต่อเซิร์ฟเวอร์ที่ใช้งานอยู่
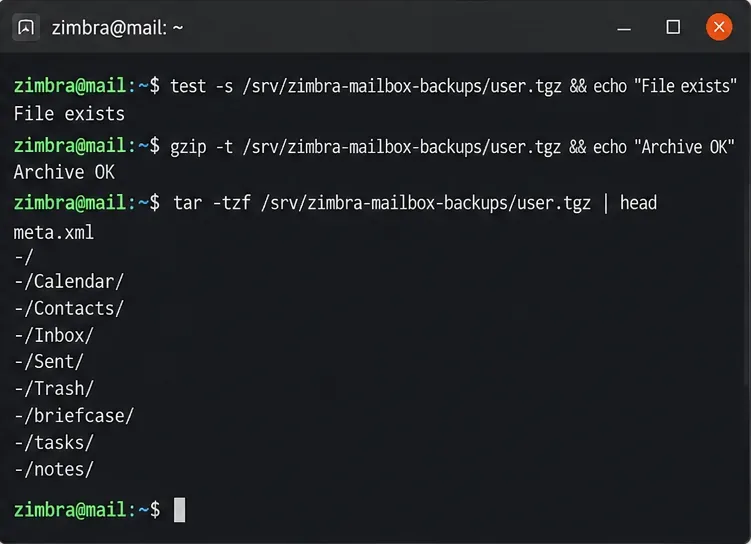
ส่งออกกล่องจดหมาย Zimbra Community Edition ส่วนบุคคล ตรวจสอบความถูกต้องของการสำรองข้อมูล TGZ และกู้คืนรายการที่หายไปโดยไม่เขียนทับอีเมลที่มีอยู่
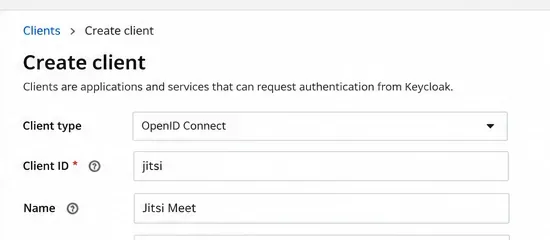
อนุญาตเฉพาะบัญชีที่ได้รับอนุมัติเท่านั้นให้เริ่มห้องประชุม Jitsi Meet โดยใช้ Keycloak และการตรวจสอบสิทธิ์ด้วยโทเค็น ในขณะที่ยังคงเปิดให้ผู้เยี่ยมชมเข้าร่วมได้เมื่อจำเป็น
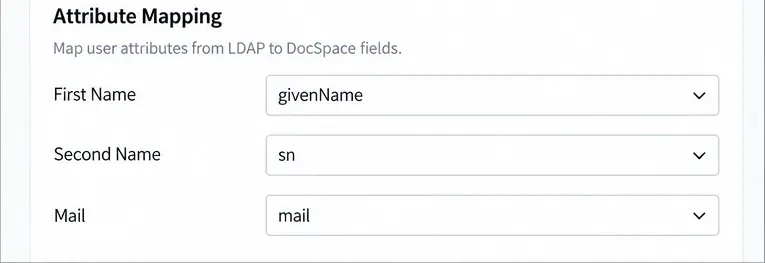
เชื่อมต่อ ONLYOFFICE DocSpace กับ Active Directory หรือ OpenLDAP นำเข้าผู้ใช้และกลุ่มได้อย่างปลอดภัย แมปฟิลด์บัญชี และกำหนดเวลาการซิงโครไนซ์ที่เชื่อถือได้
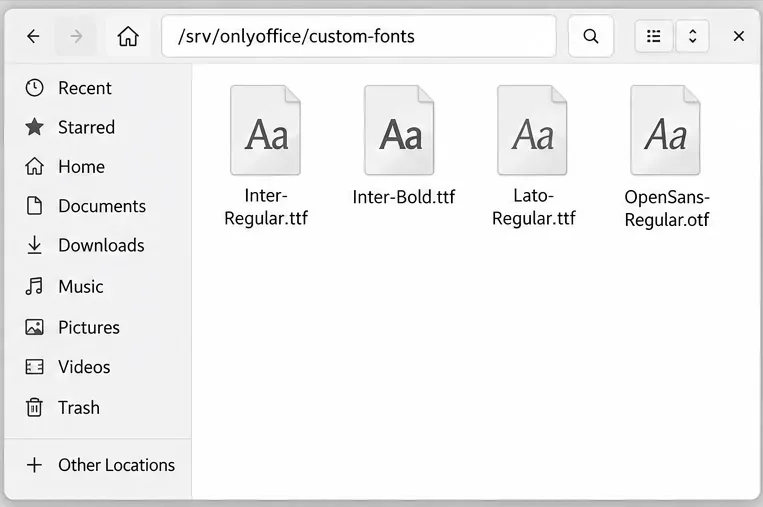
ติดตั้งฟอนต์แบบกำหนดเองใน ONLYOFFICE Document Server เปรียบเทียบการเมานต์ Docker แบบถาวรกับสำเนาโดยตรง สร้างรายการฟอนต์ใหม่ และตรวจสอบผลลัพธ์
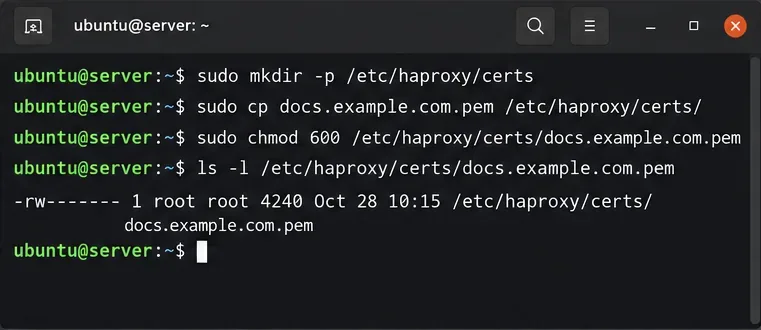
ตั้งค่า HAProxy สำหรับ HTTPS, การส่งต่อส่วนหัว, การหมดเวลาของ WebSocket และการตรวจสอบสถานะสำหรับ ONLYOFFICE Docs จากนั้นตรวจสอบการแก้ไขและการบันทึก
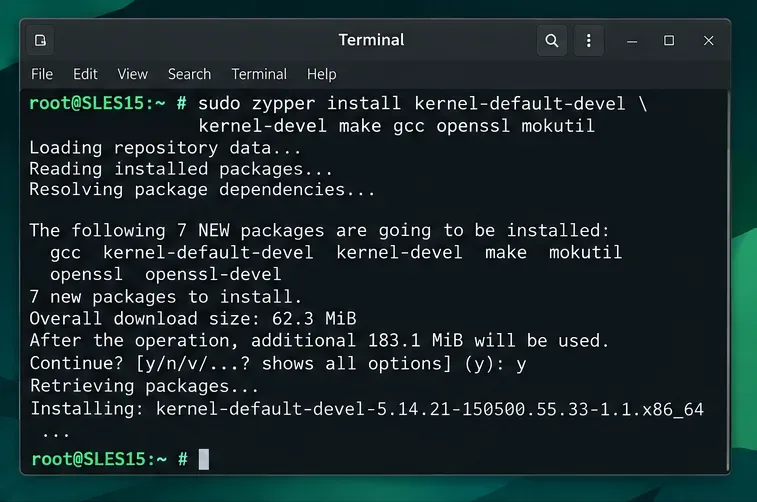
โหลดโมดูลเคอร์เนล SLES 15 แบบกำหนดเองโดยไม่ต้องปิดใช้งาน Secure Boot จับคู่เคอร์เนลที่กำลังทำงานอยู่ ลงนามในไฟล์ .ko ลงทะเบียนคีย์ MOK และตรวจสอบการโหลด
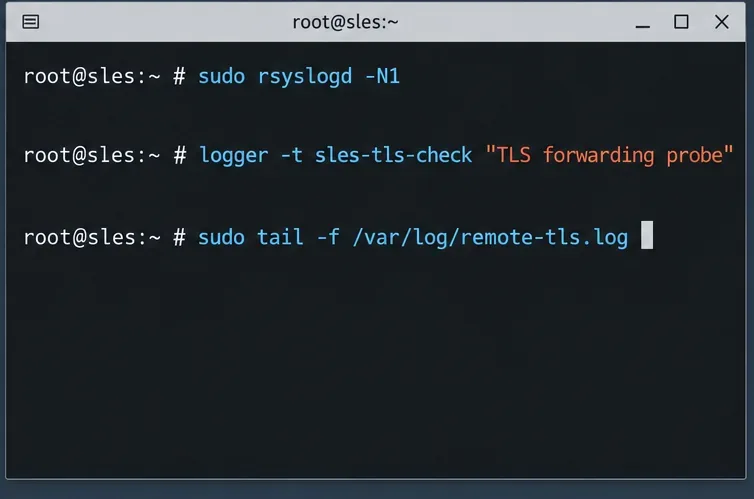
ส่งบันทึกระบบ SLES ไปยังตัวเก็บรวบรวม rsyslog ระยะไกลผ่าน TLS ที่มีการตรวจสอบสิทธิ์ พร้อมด้วยการตรวจสอบใบรับรอง การบัฟเฟอร์เมื่อระบบขัดข้อง และการทดสอบการส่งมอบ
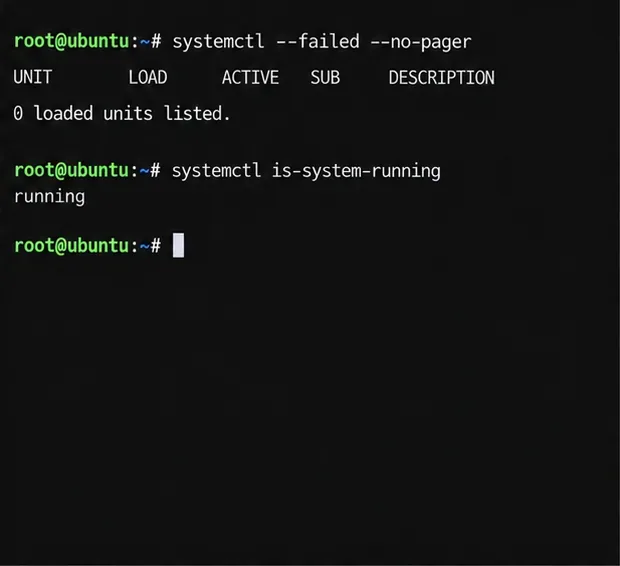
ตรวจสอบและวินิจฉัยโหมดฉุกเฉินของ Ubuntu Server อย่างปลอดภัย อ่านบันทึกการบูต ตรวจสอบการเมานต์รูทและ fstab ซ่อมแซมหน่วยที่ล้มเหลว จัดการข้อผิดพลาดของระบบไฟล์ และตรวจสอบการรีบูตที่สะอาดหมดจด
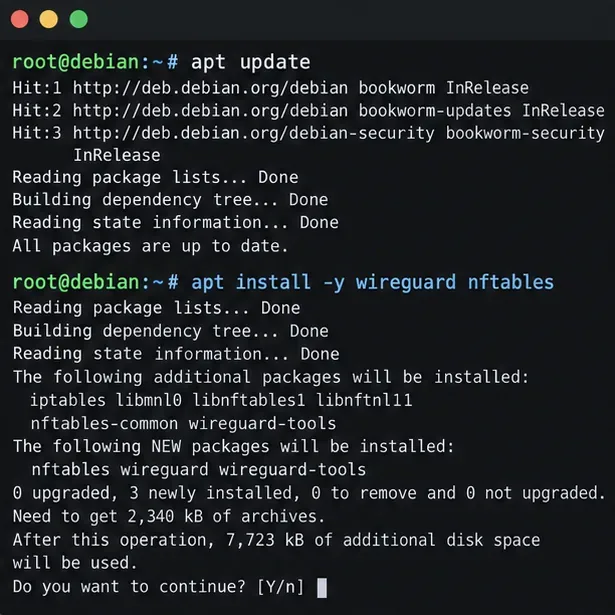
ตั้งค่าเซิร์ฟเวอร์ VPN WireGuard บน Debian 12 สำหรับไคลเอ็นต์ระยะไกลหนึ่งราย กำหนดค่าคีย์ การส่งต่อ IPv4 NAT nftables การเข้าถึงไฟร์วอลล์ และการตรวจสอบการเชื่อมต่อ
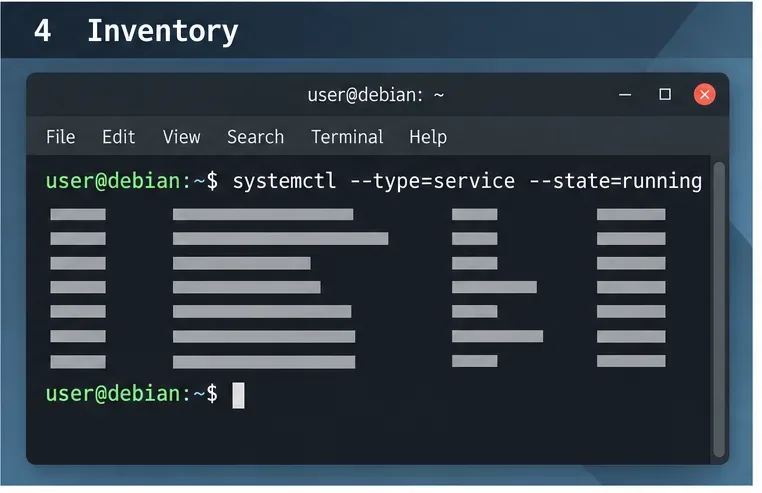
เพิ่มความปลอดภัยให้กับเวิร์กสเตชัน Debian 12 ด้วยขั้นตอนการทำงานของ CIS Benchmark อย่างรอบคอบ: เลือกโปรไฟล์ที่เหมาะสม ติดตั้งแพทช์อย่างปลอดภัย ตรวจสอบบริการและการเข้าถึง กำหนดค่า nftables และบันทึกหลักฐาน
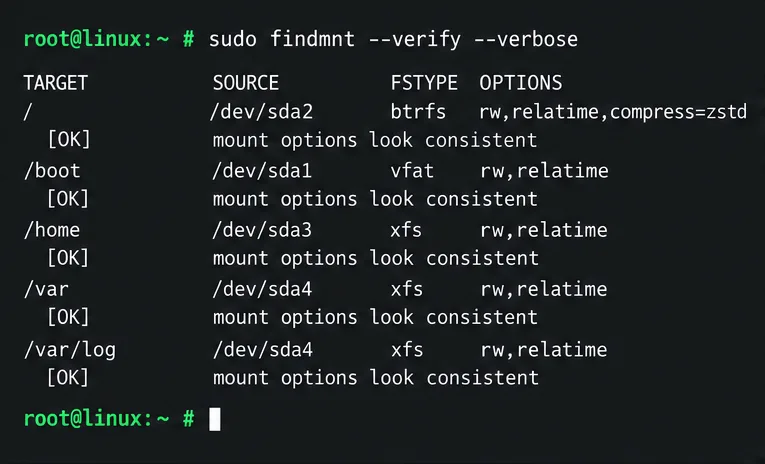
ใช้คำสั่ง systemd และบันทึกการบูตก่อนหน้าเพื่อค้นหาบริการ การเมานต์ หรือการพึ่งพาพื้นที่จัดเก็บข้อมูลที่ทำงานช้า จากนั้นแก้ไขโดยไม่ปกปิดสาเหตุที่แท้จริง